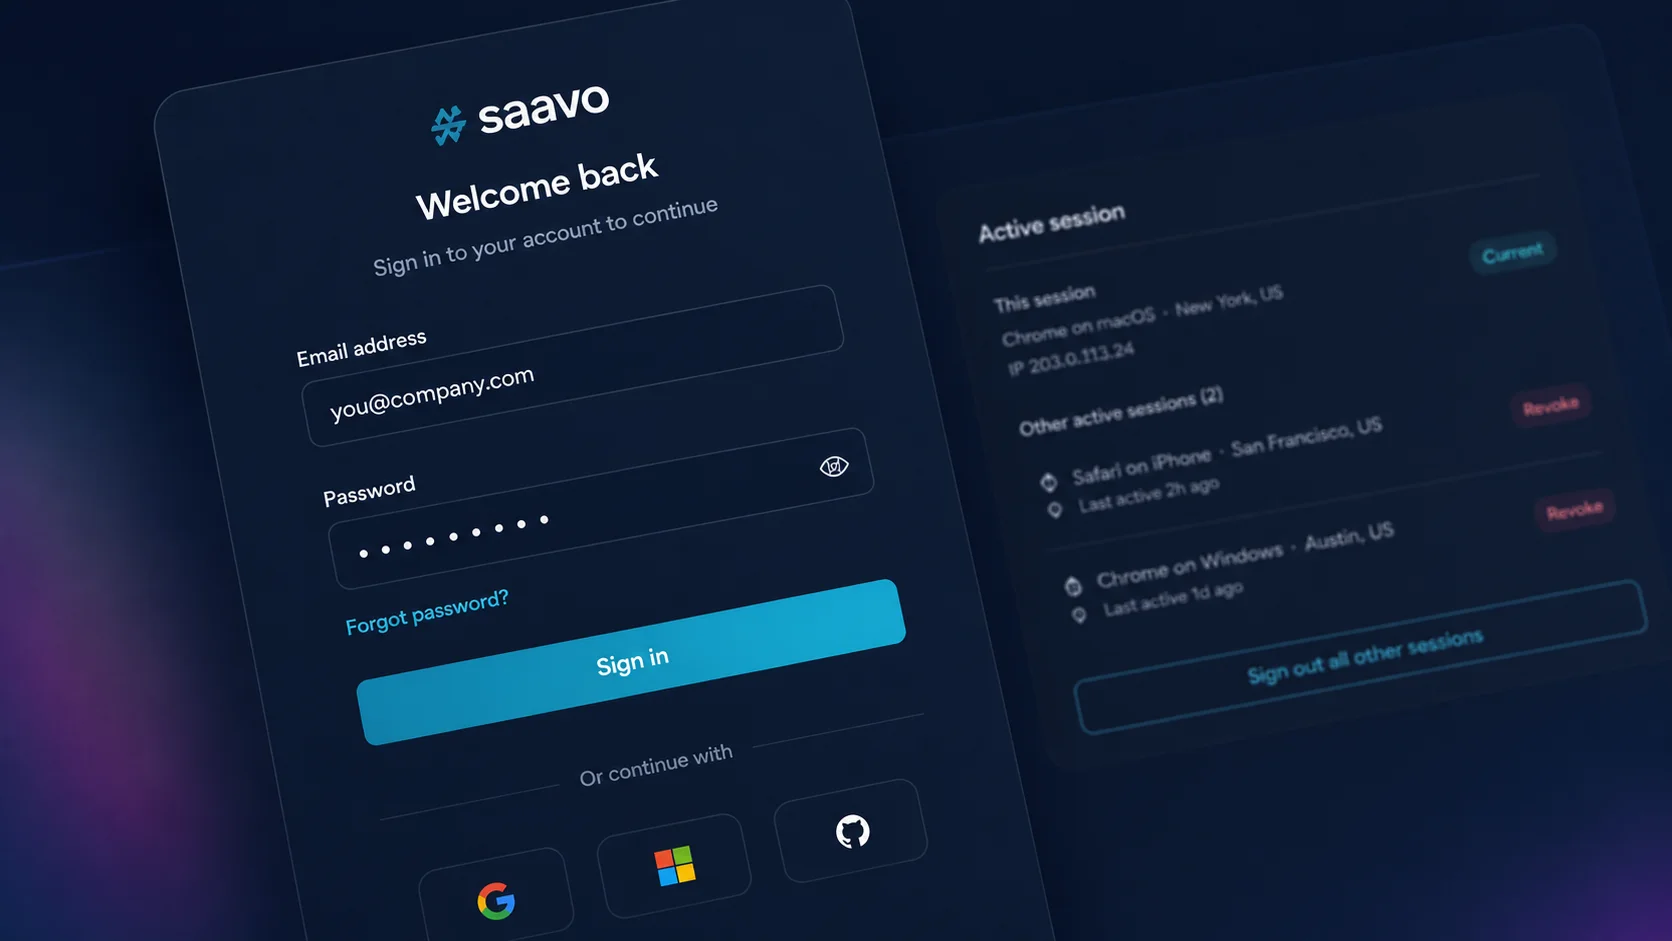
安全登录
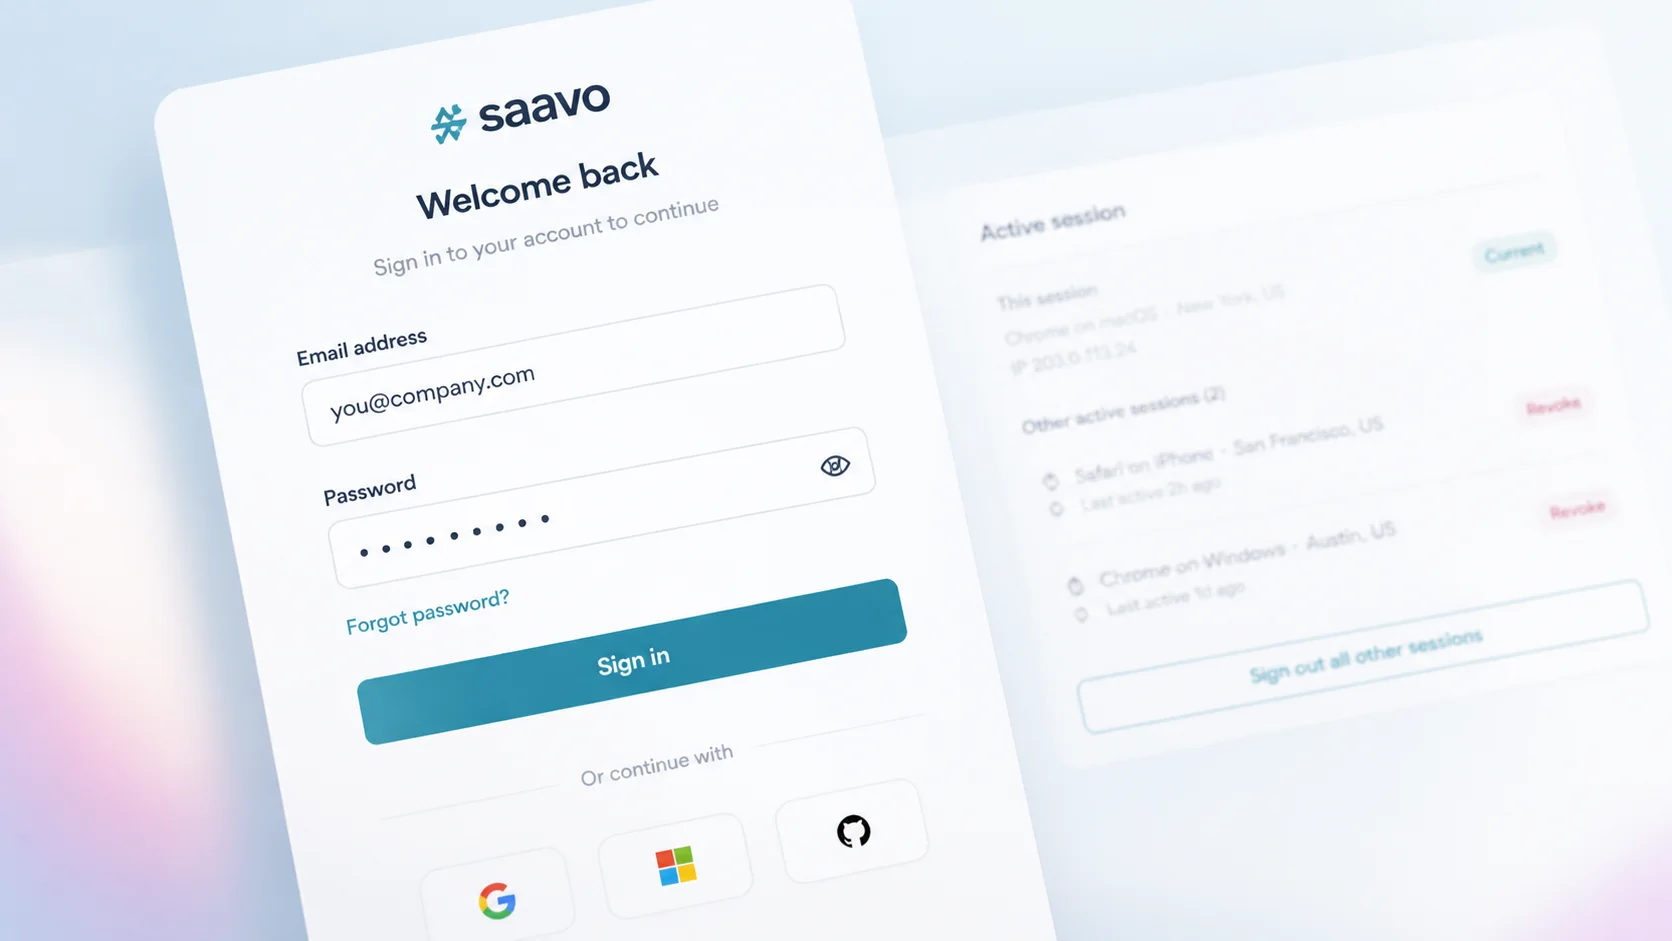
提供安全会话和可配置验证的邮箱密码流程。
身份验证与账户安全
通过统一的安全模型连接登录、账户恢复、验证和敏感账户变更。
提供安全会话和可配置验证的邮箱密码流程。
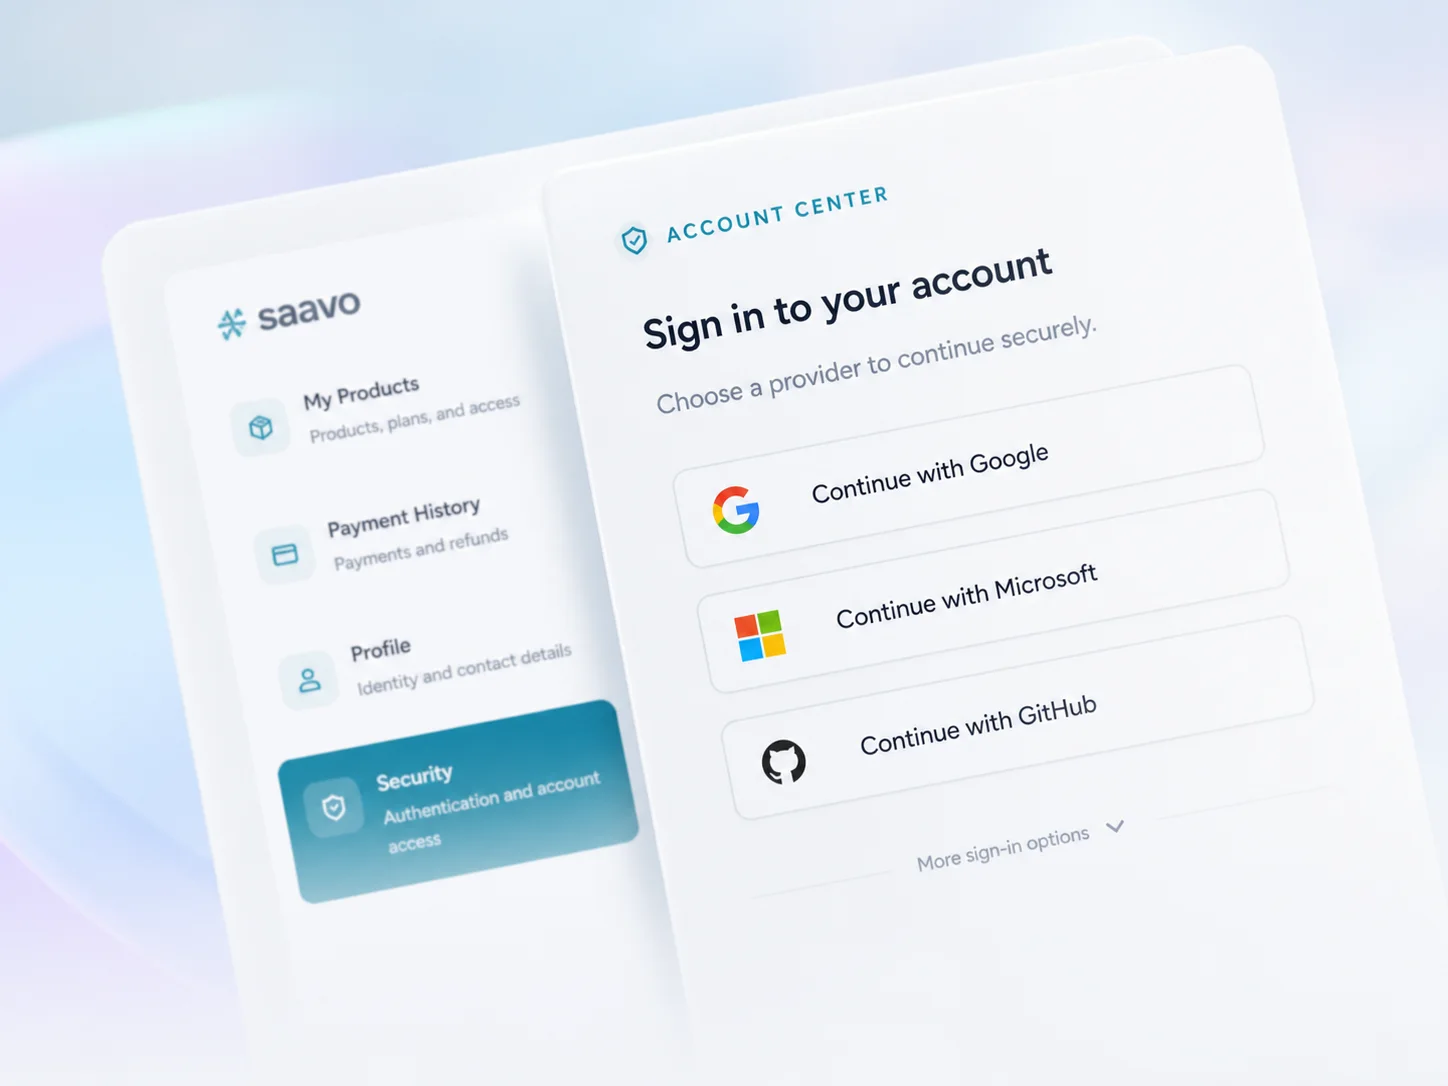
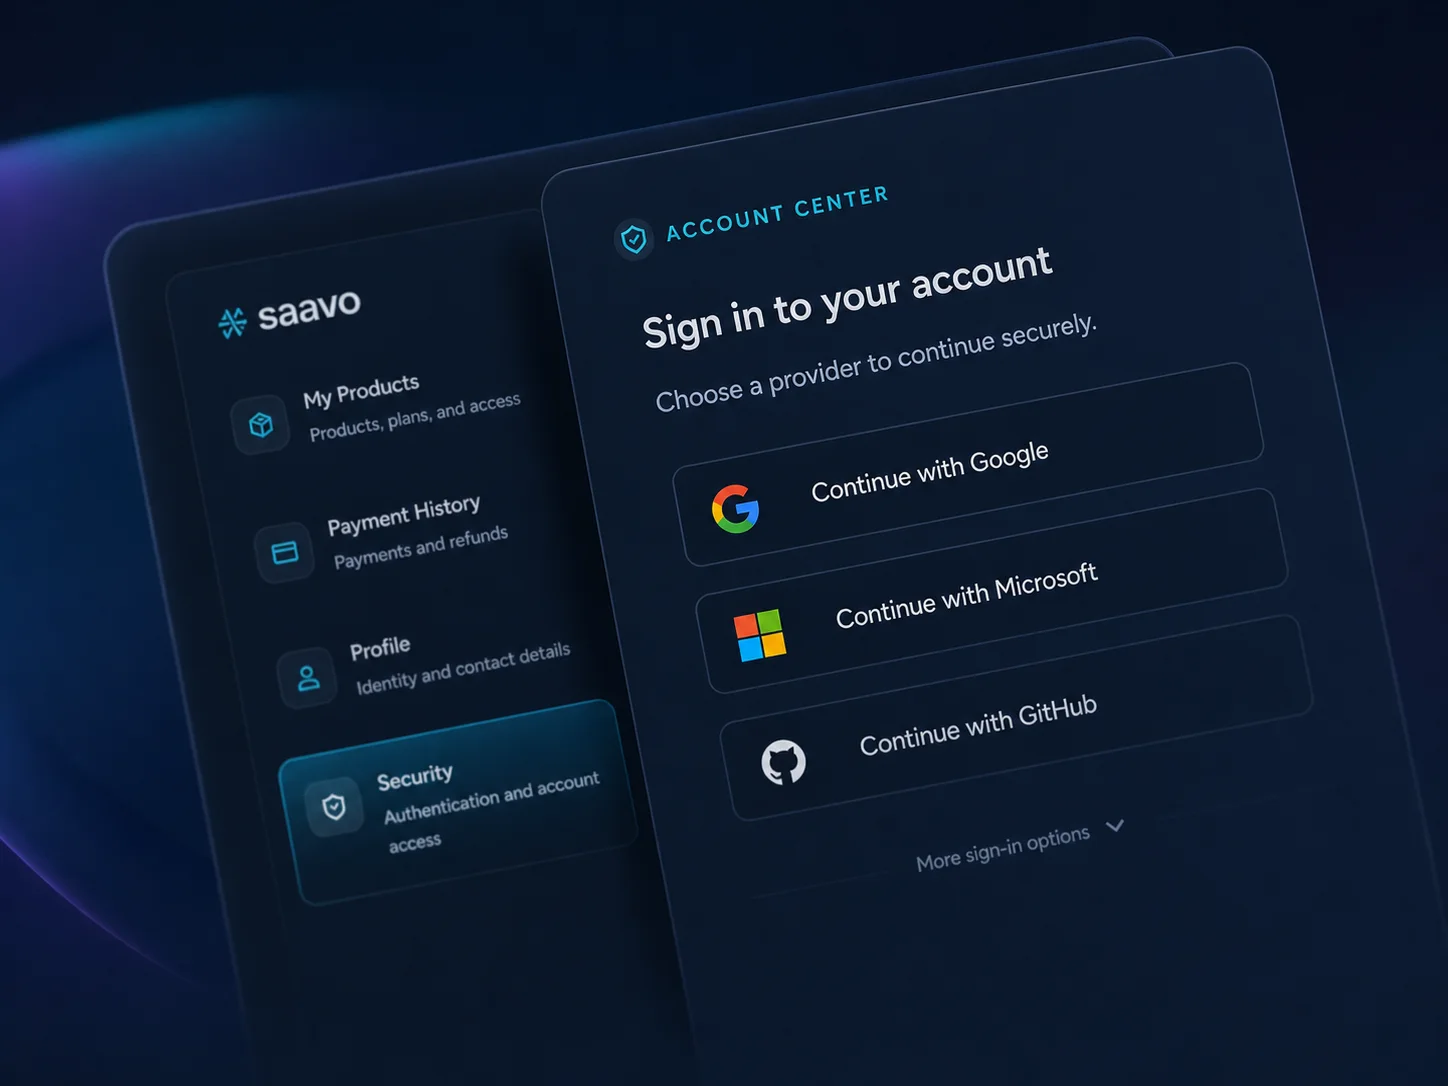
Google 和 GitHub OAuth 共享同一套账户生命周期。
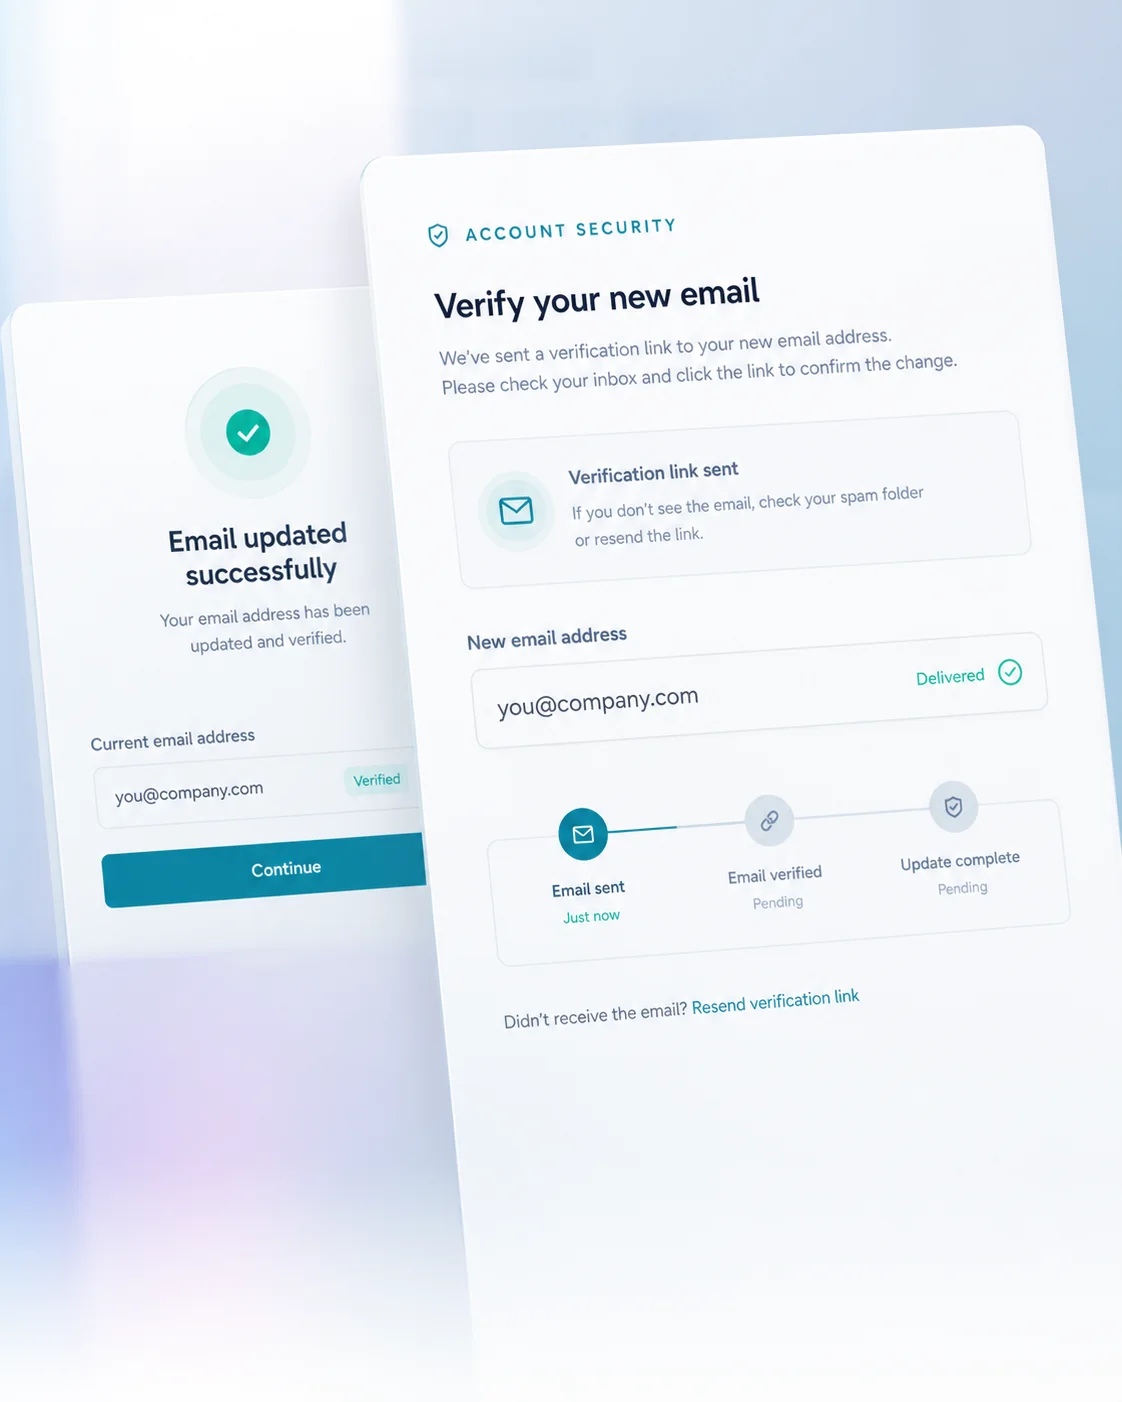
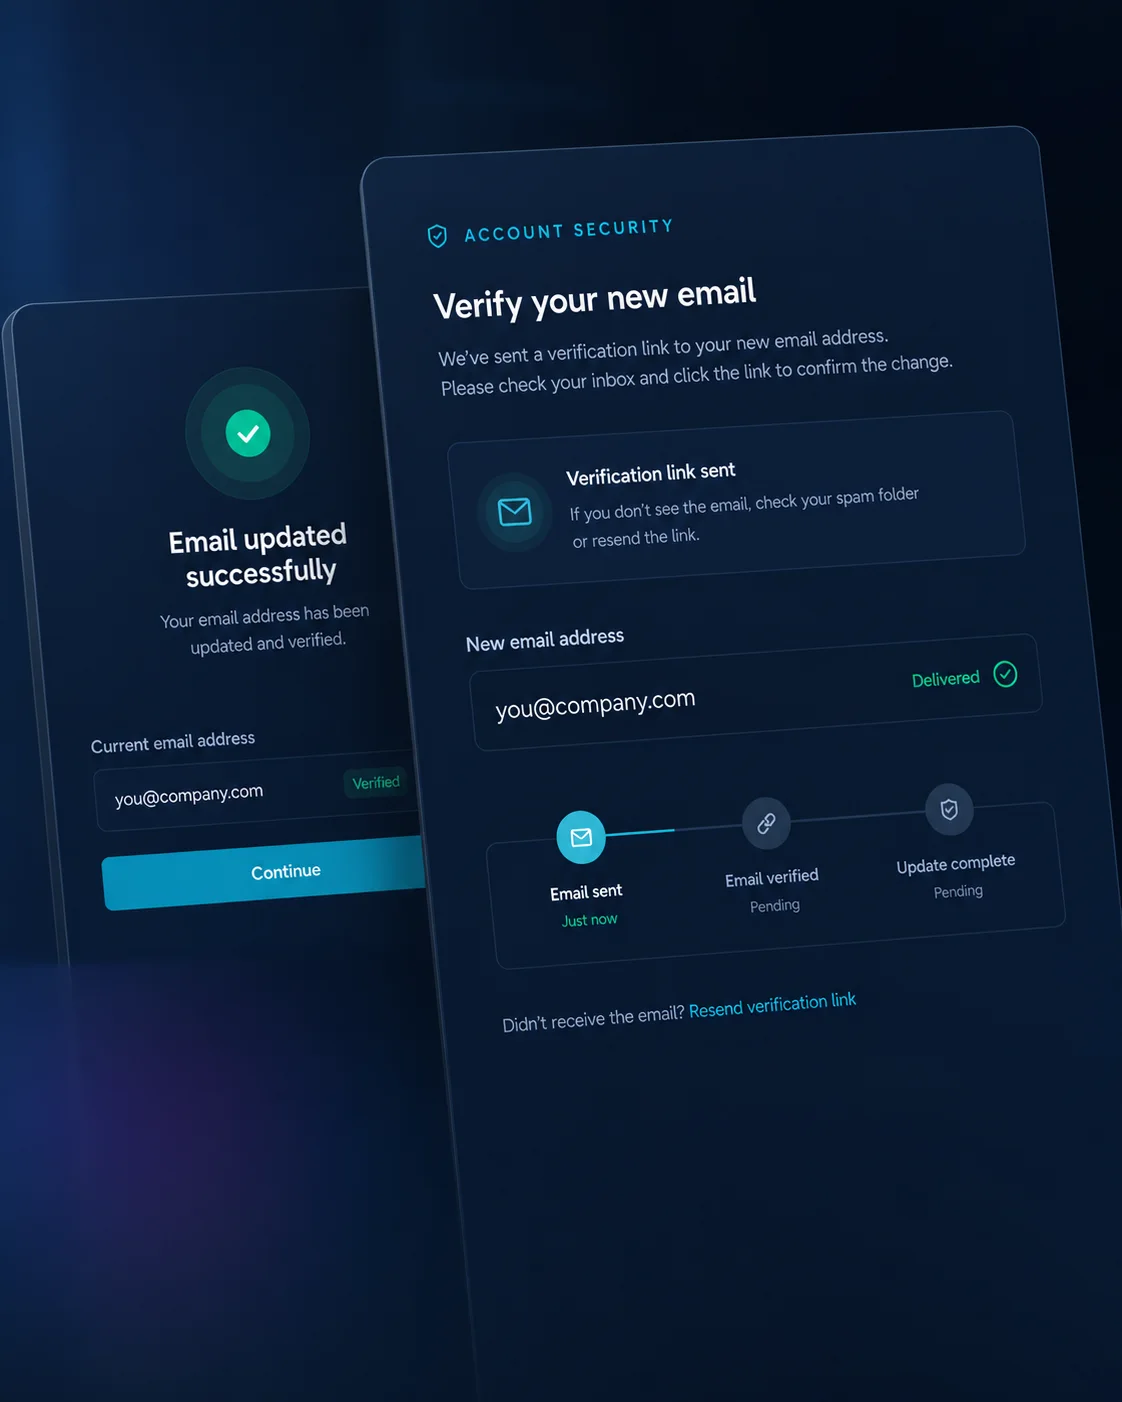
验证地址、重新发送验证码并确认邮箱变更。
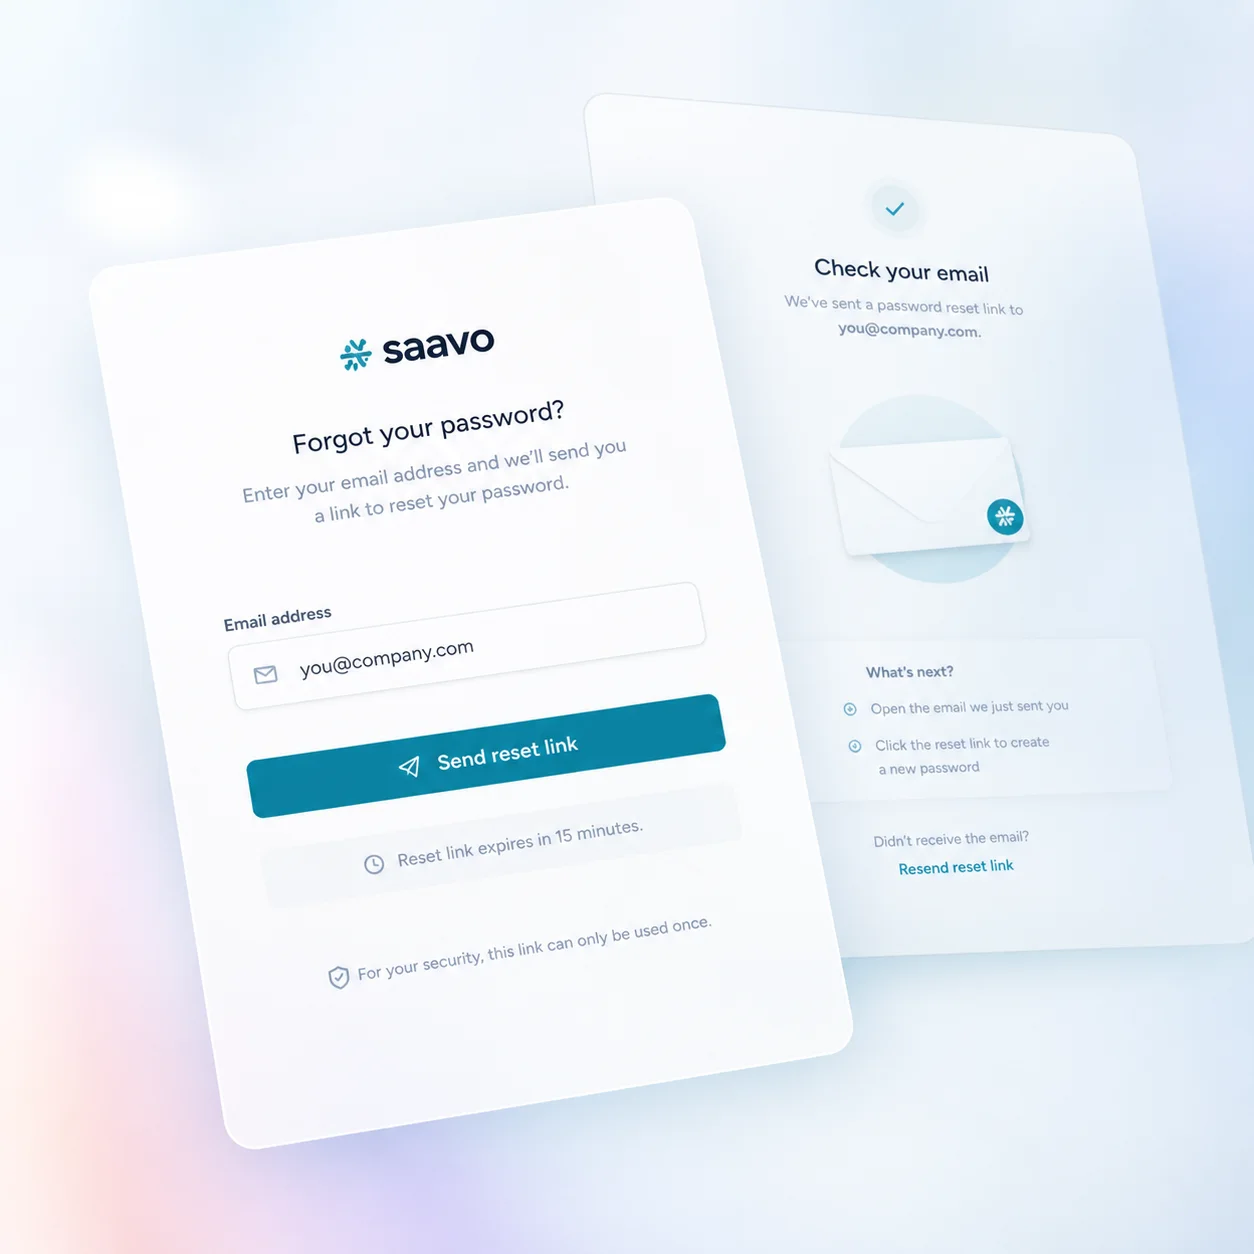
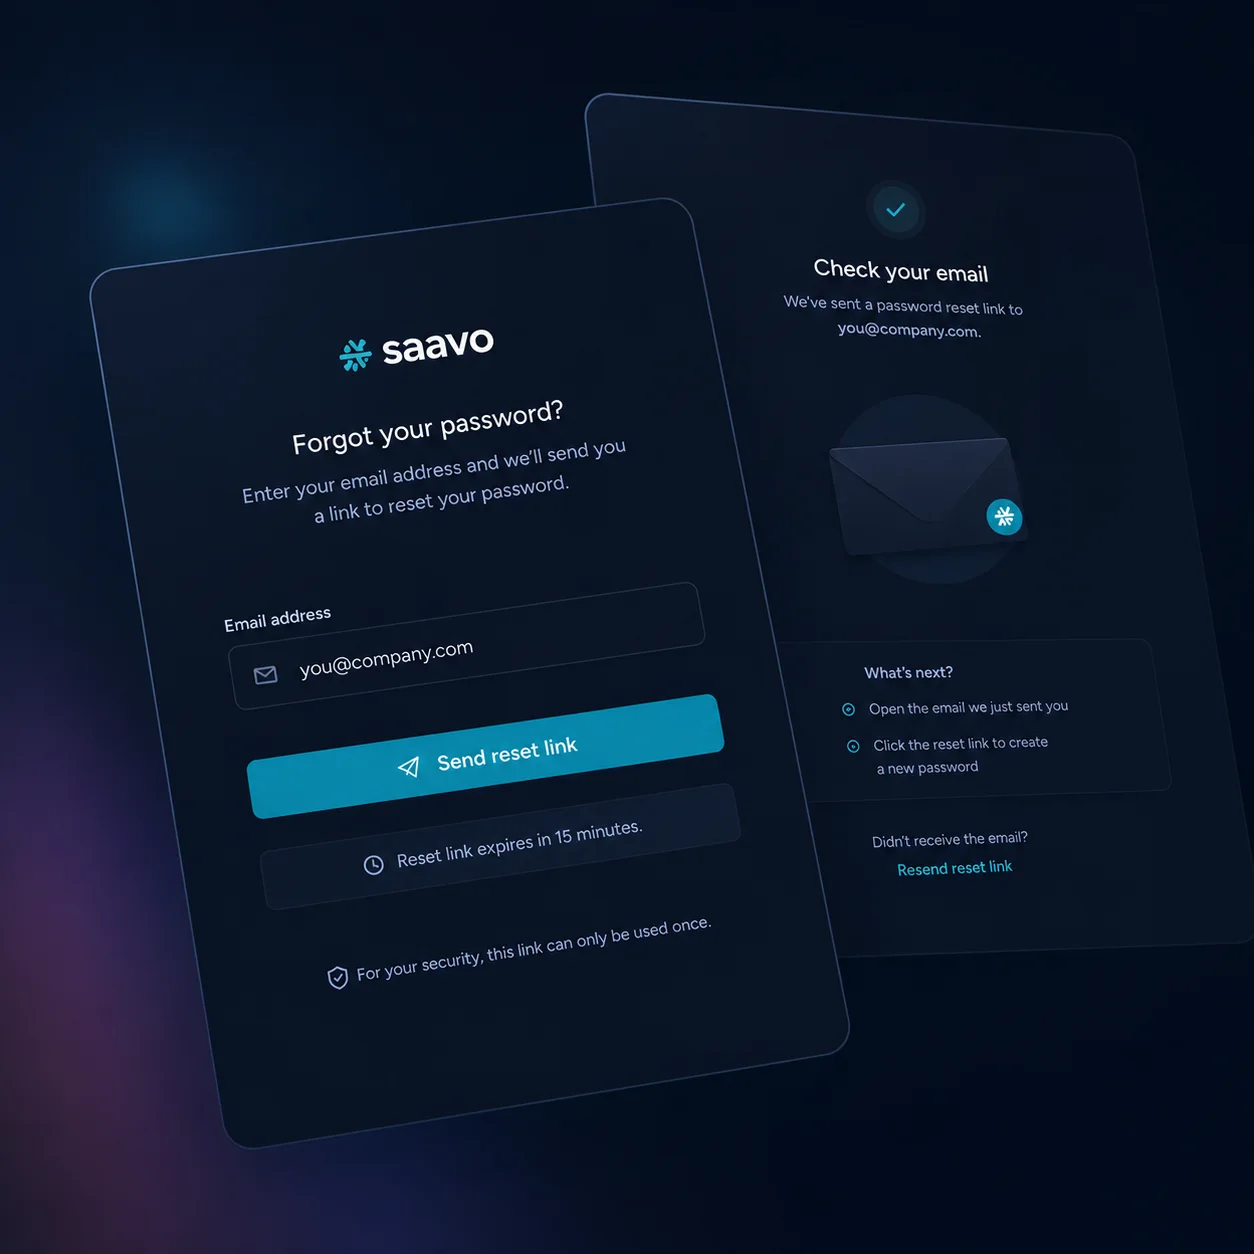
限时重置会话可帮助用户安全地恢复访问权限。
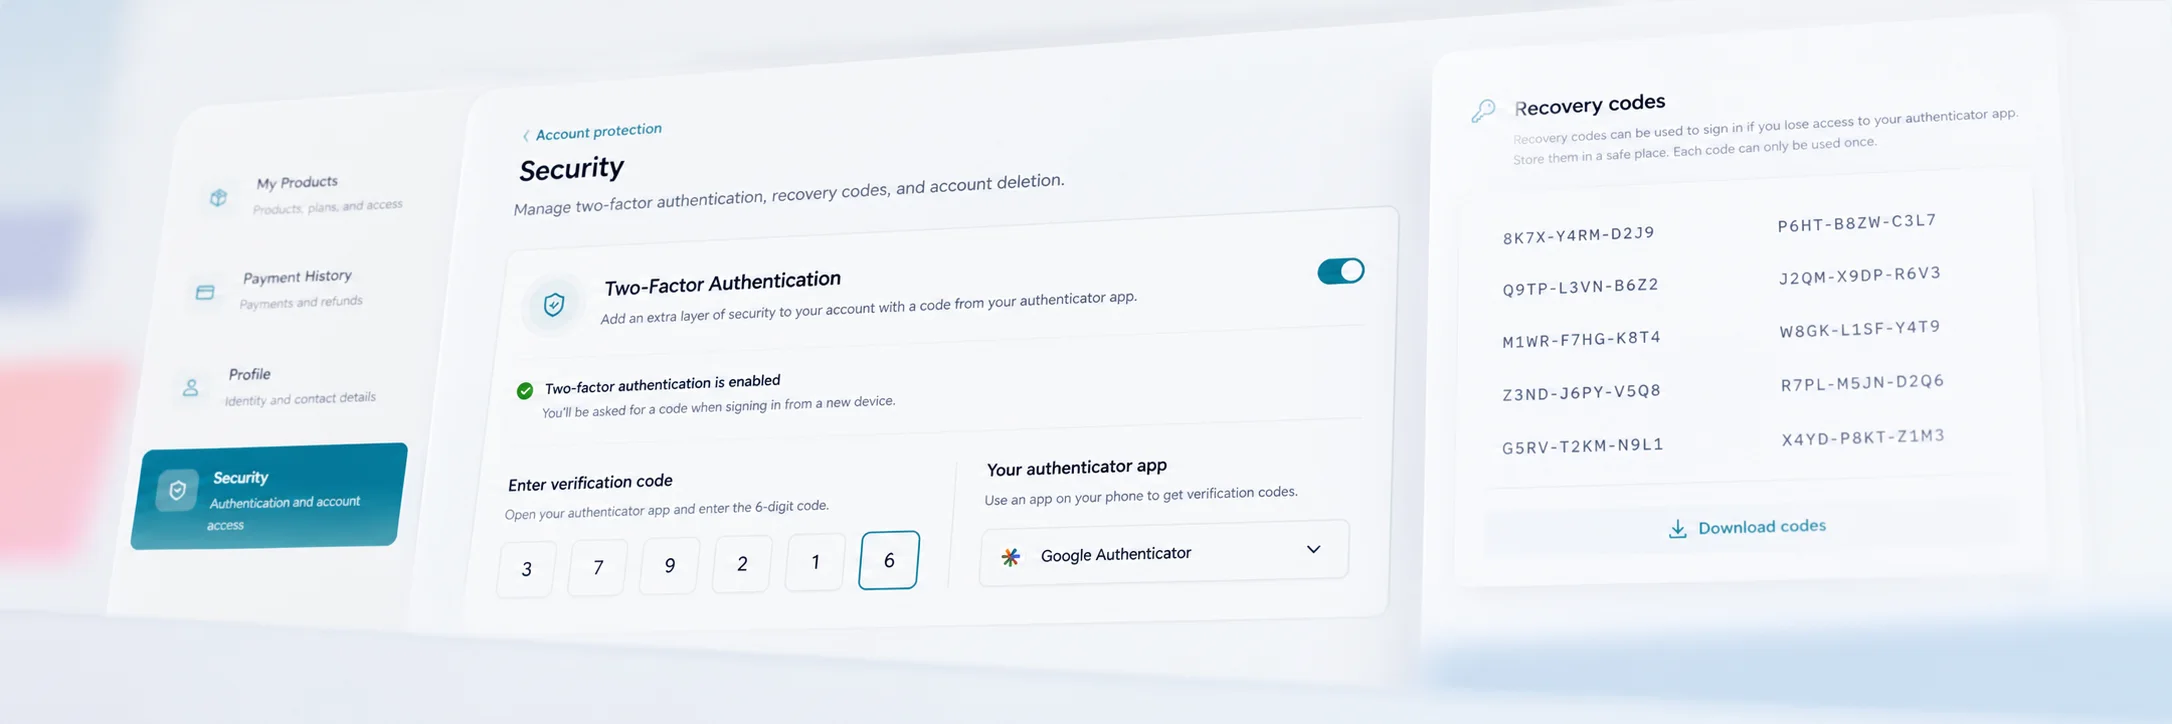
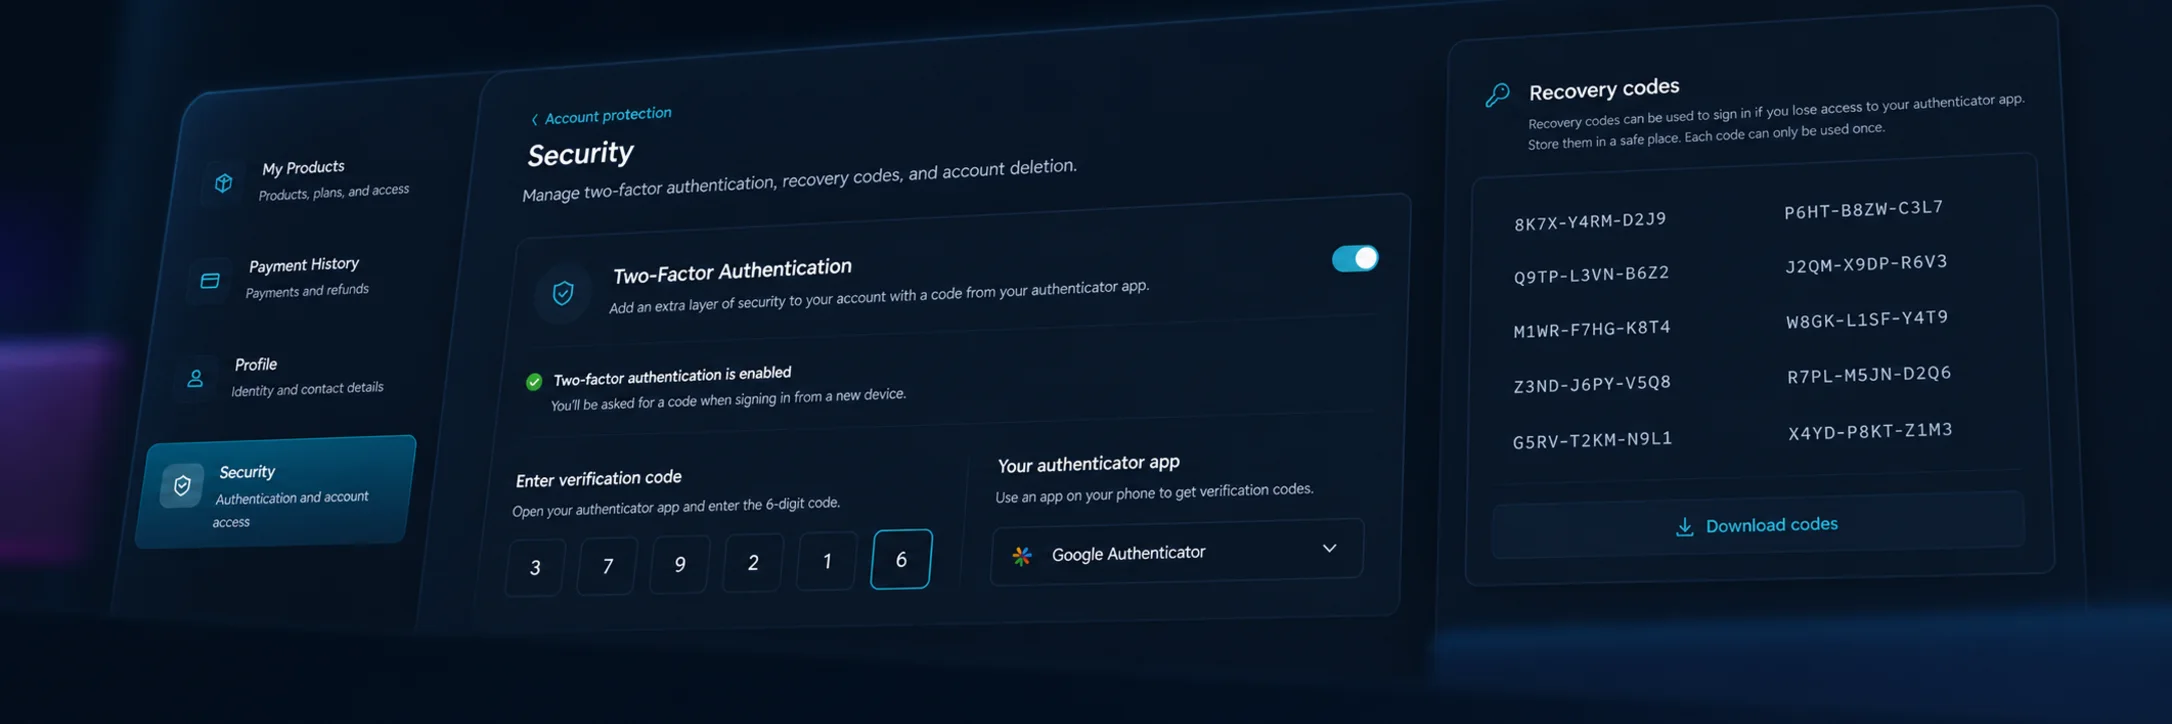
支持 TOTP 设置与验证、恢复代码,以及敏感设置变更保护。
Stripe 计费与客户账户
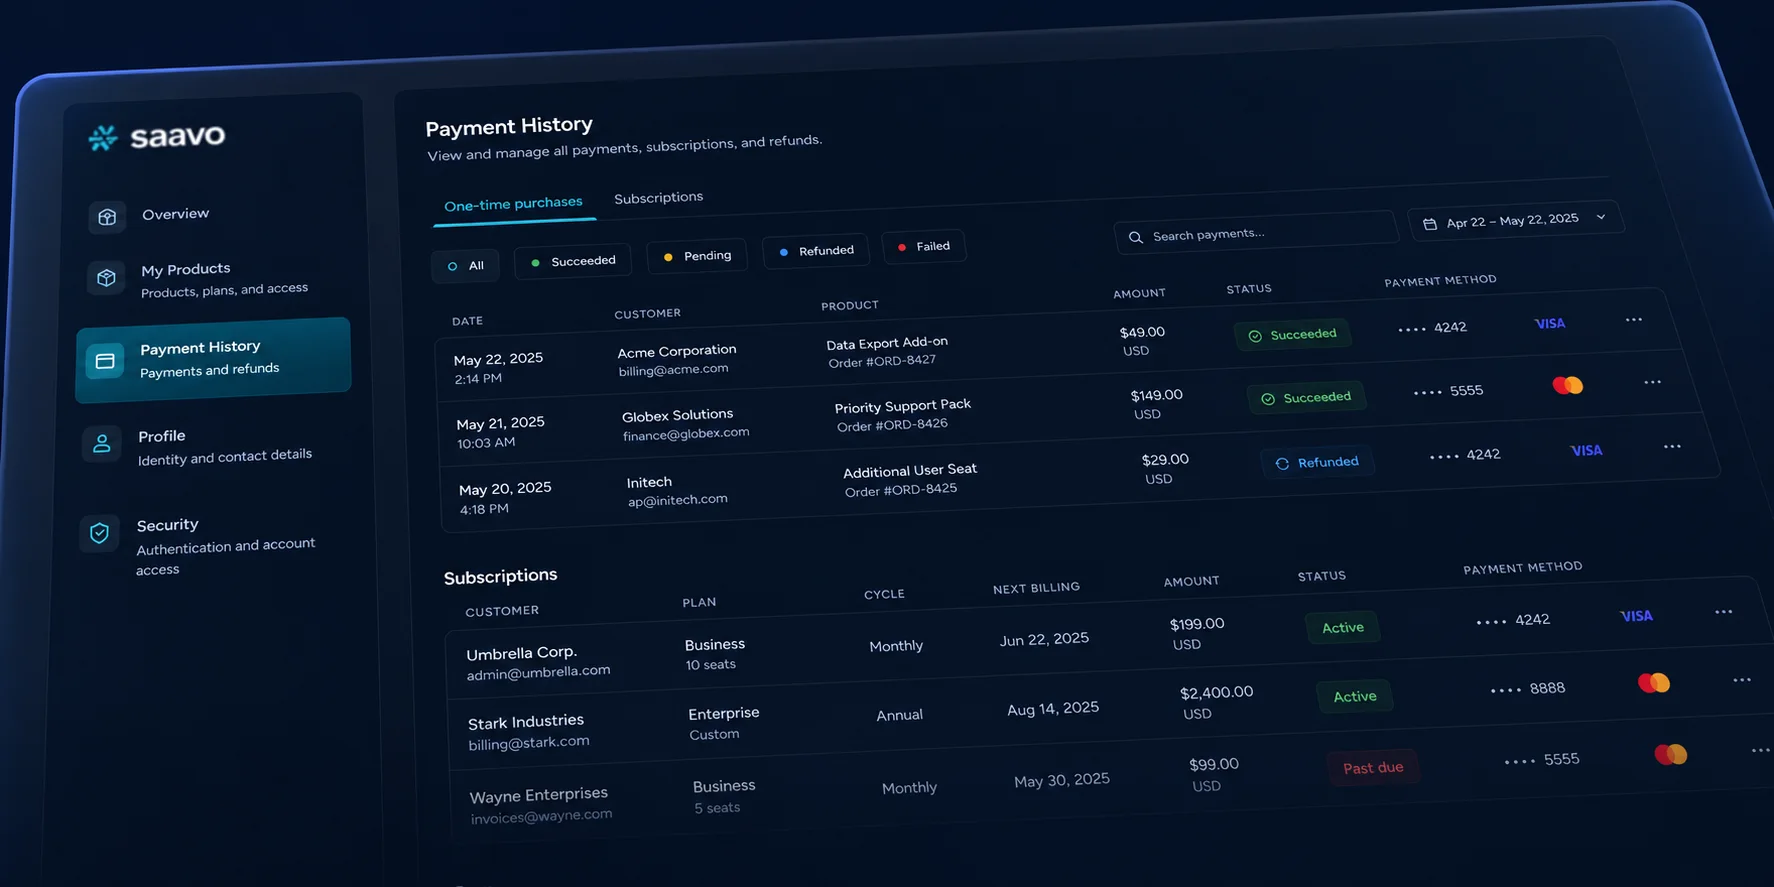
完整的 Stripe 流程涵盖一次性产品、订阅、客户资料和购买记录查询。
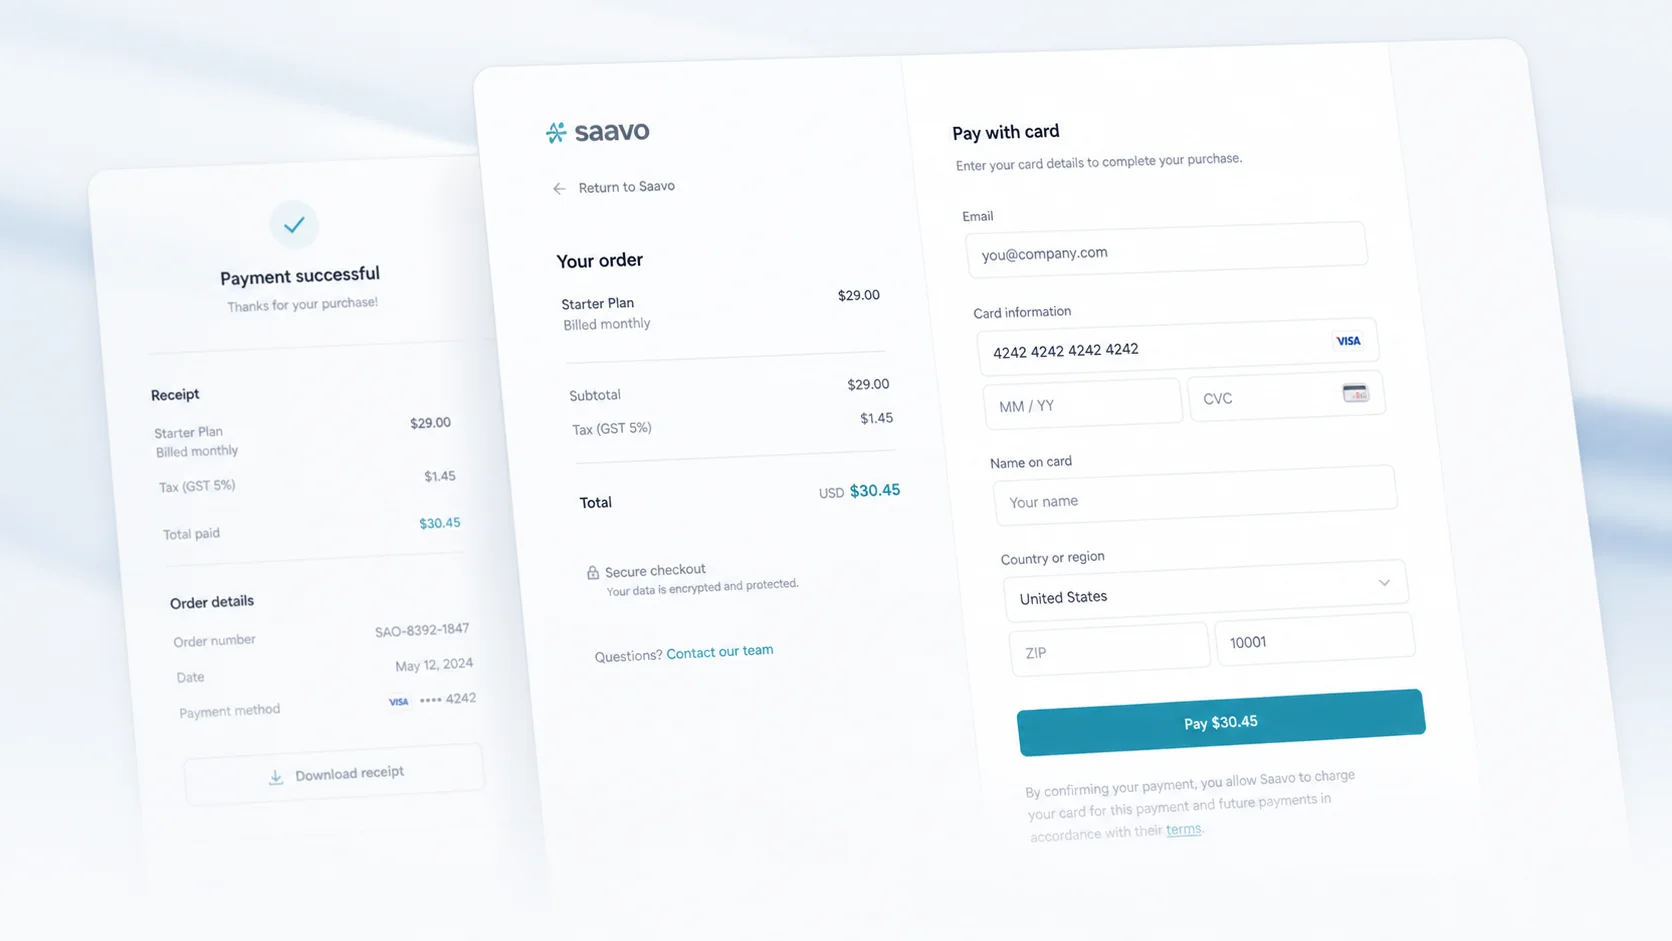
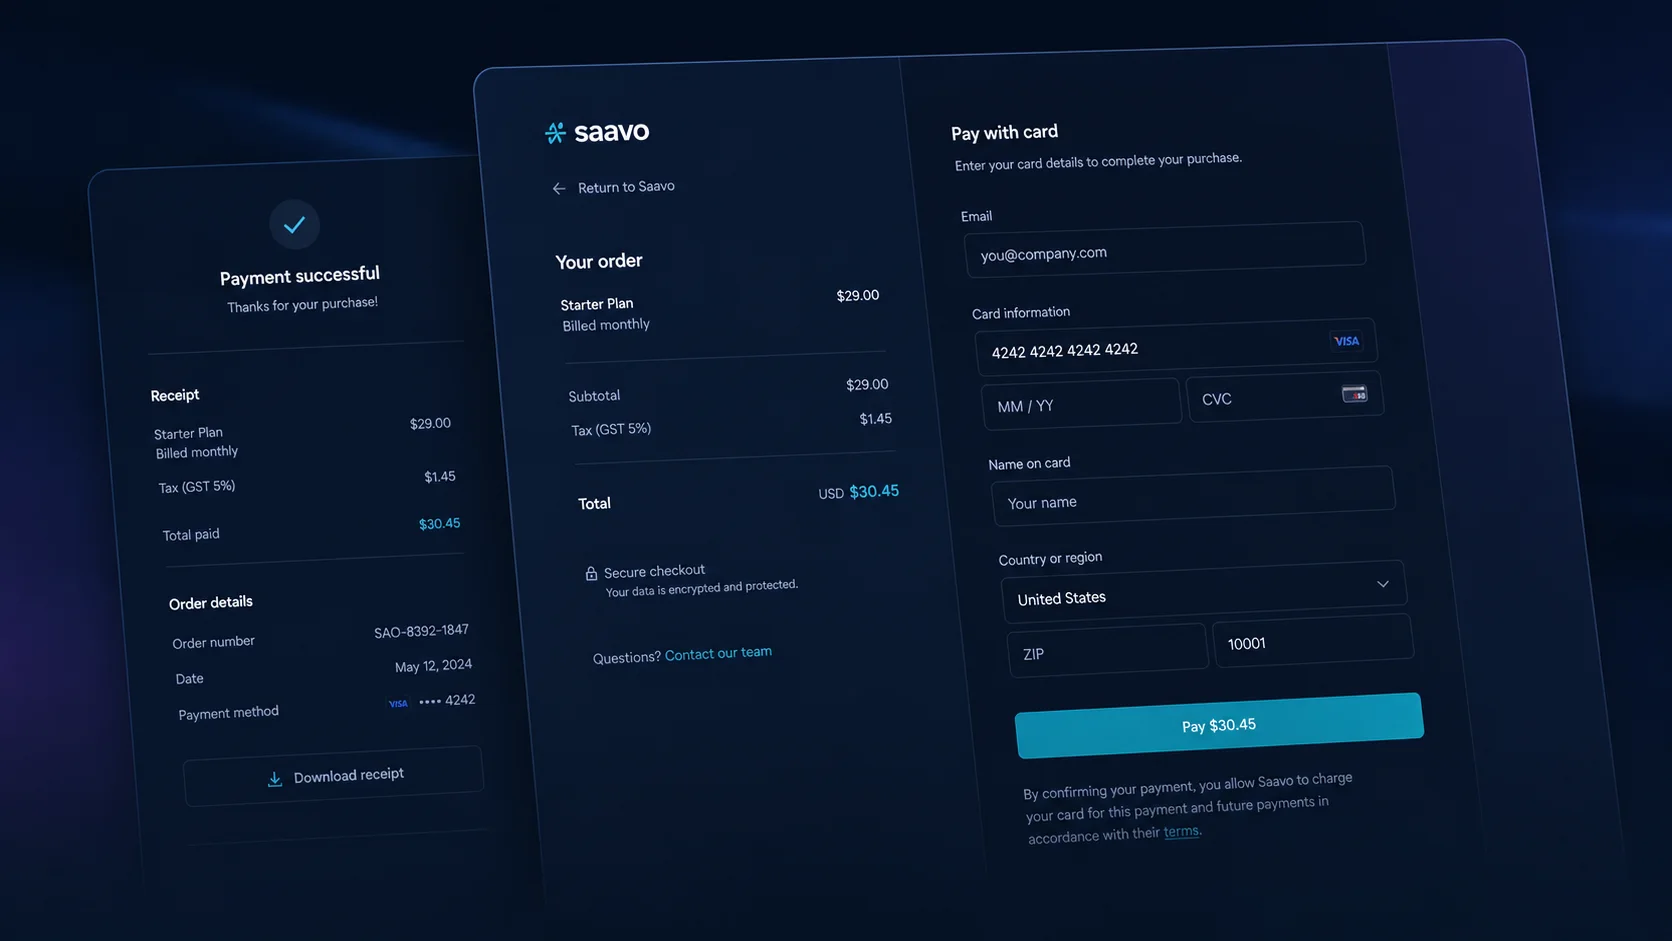
一次性付款和订阅的 Checkout 页面会自动适配用户语言。
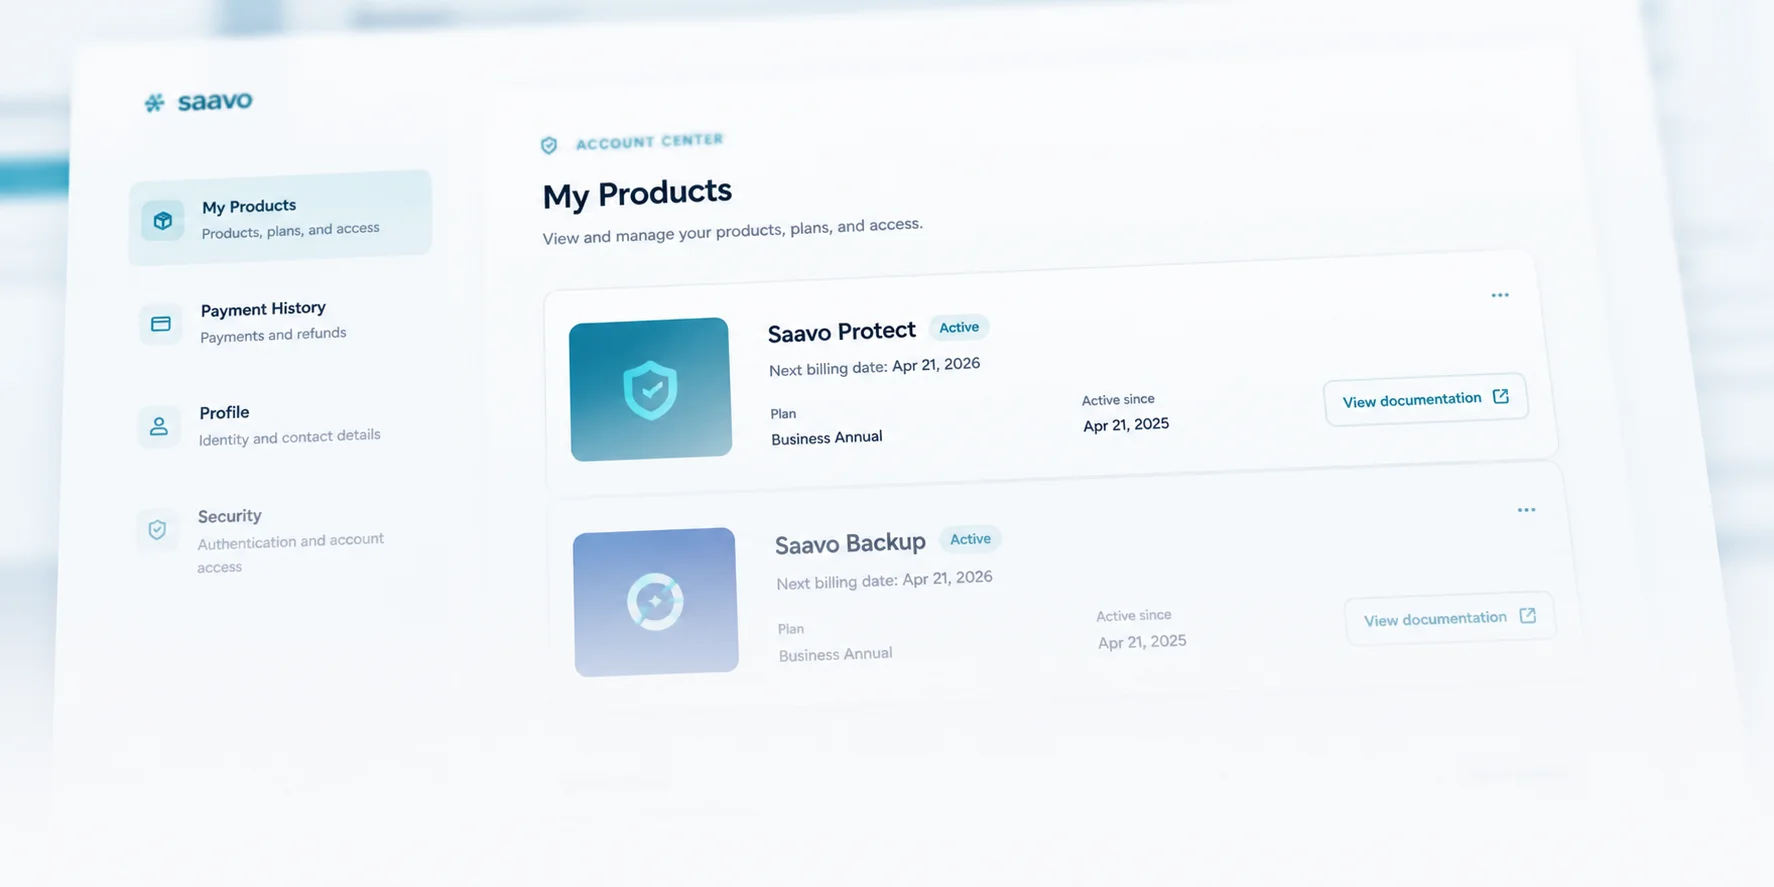
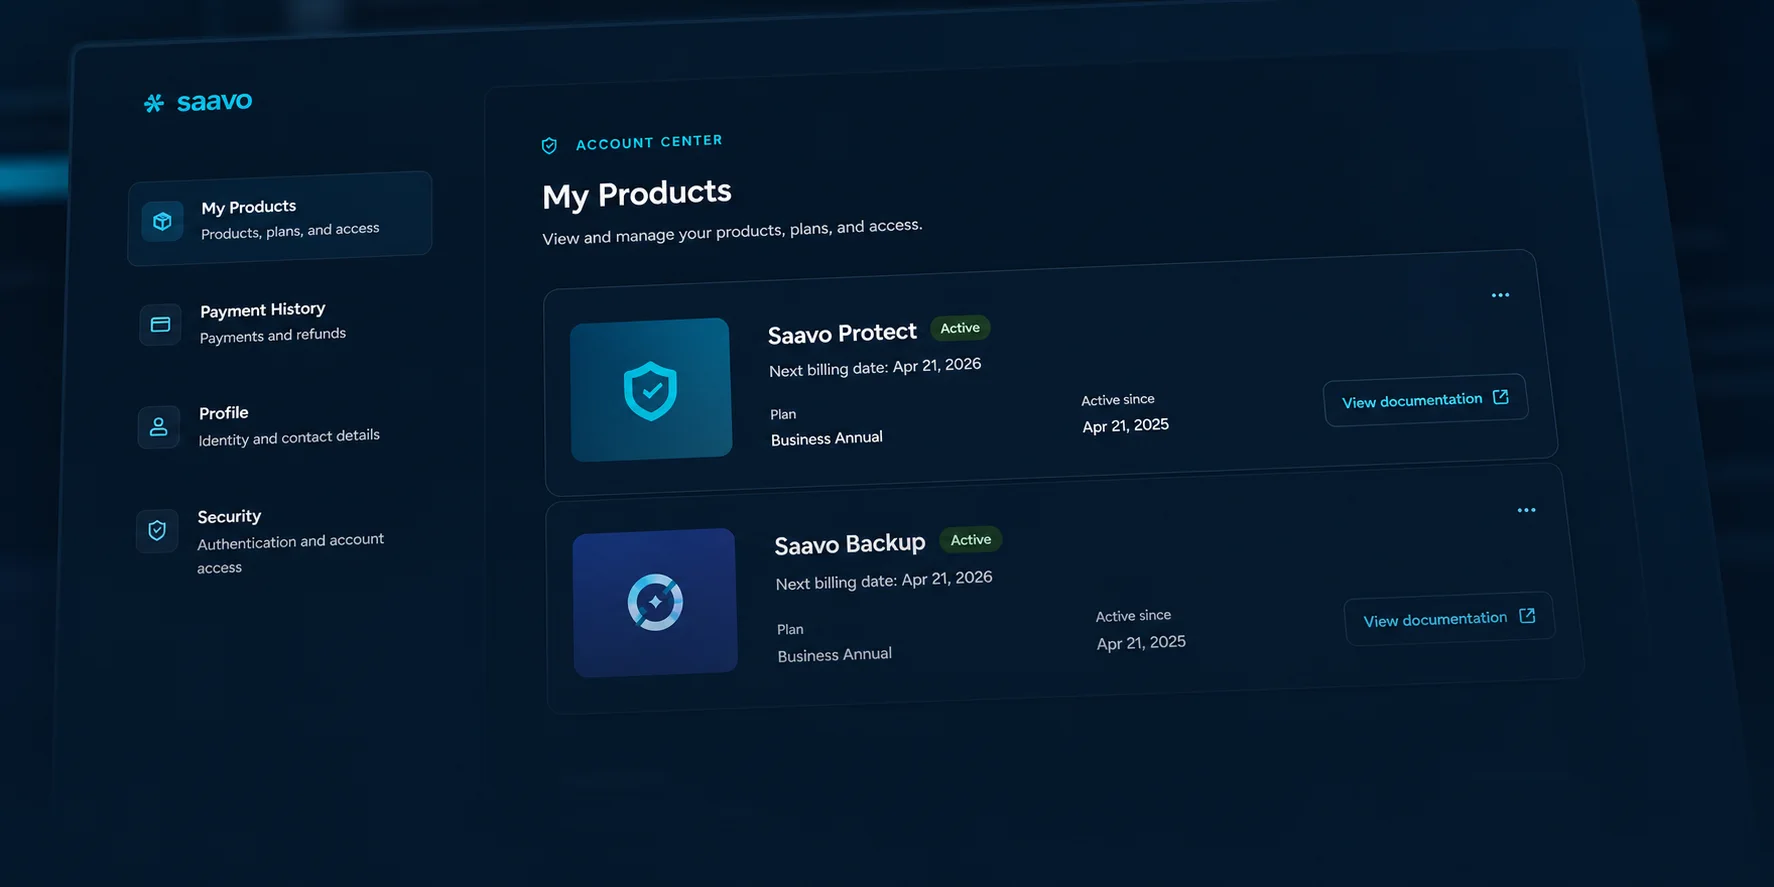
客户可以查看产品、方案、访问期限和文档。
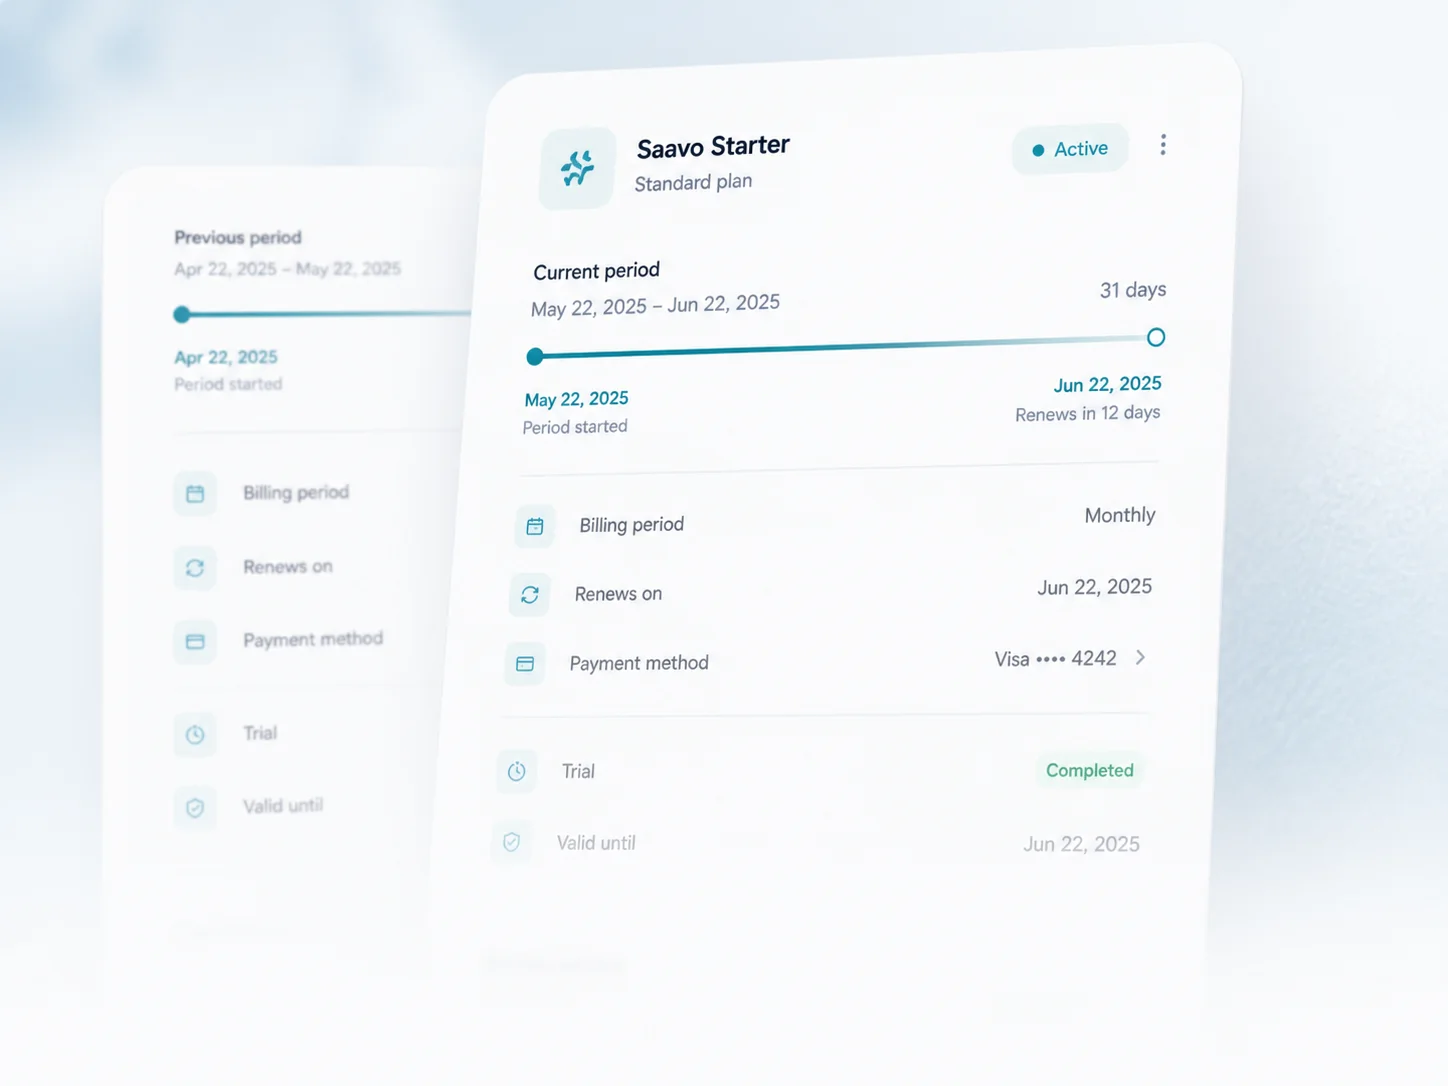
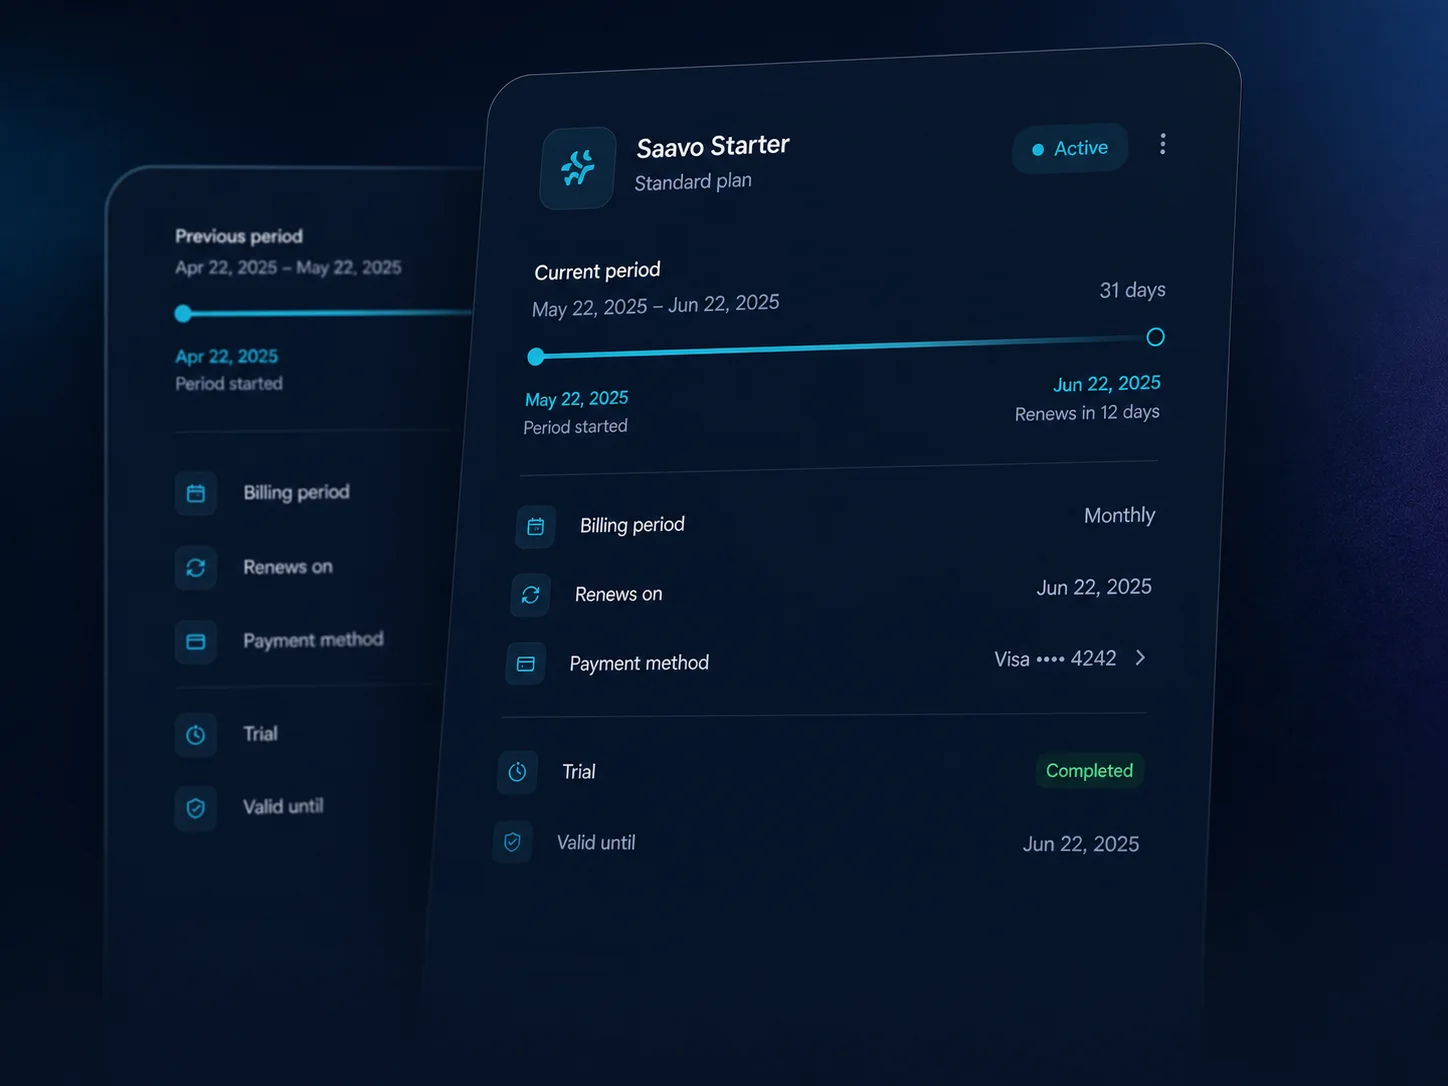
跟踪方案状态、计费周期、试用期和当前是否有效。
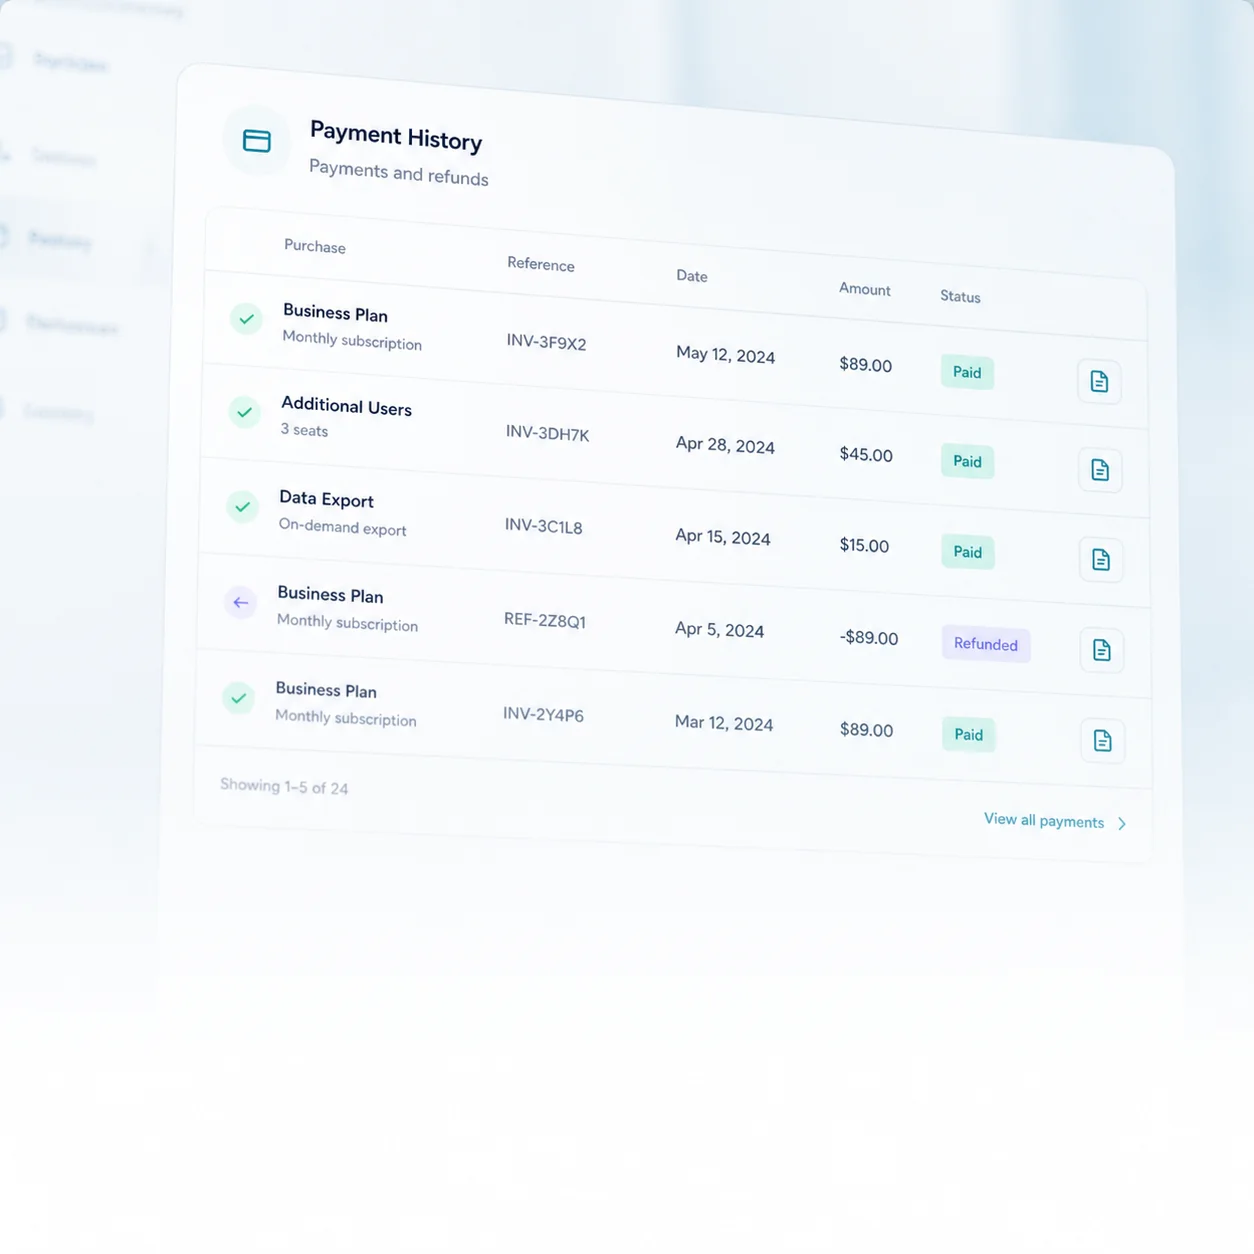
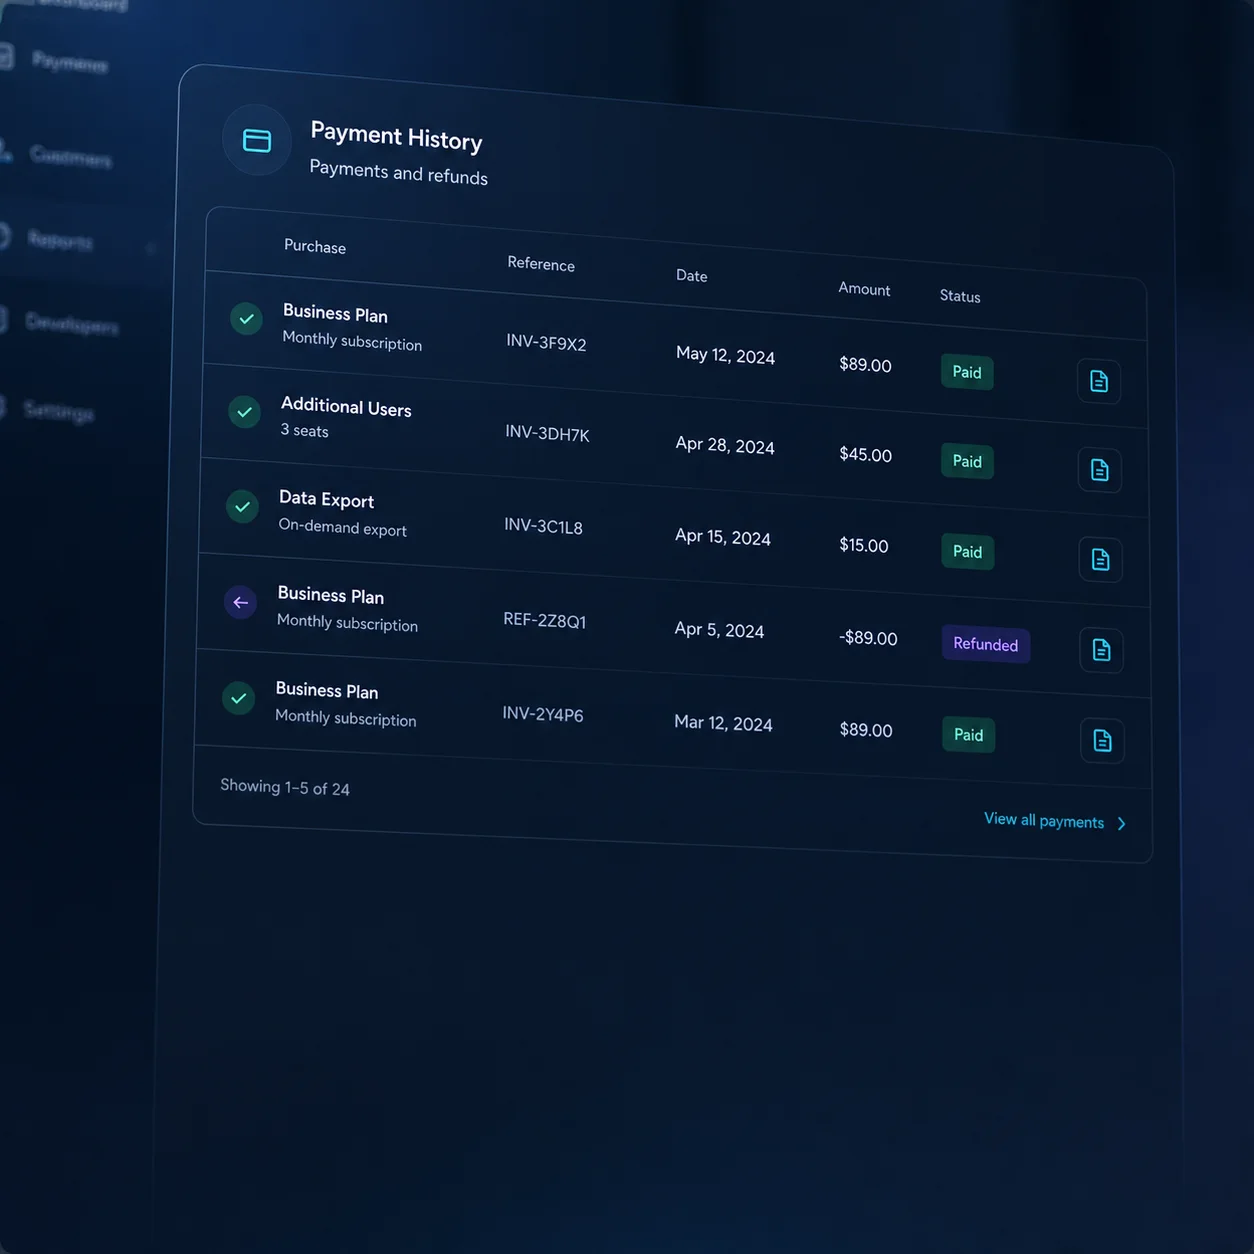
清晰展示交易编号、日期、金额、状态和可用文档。
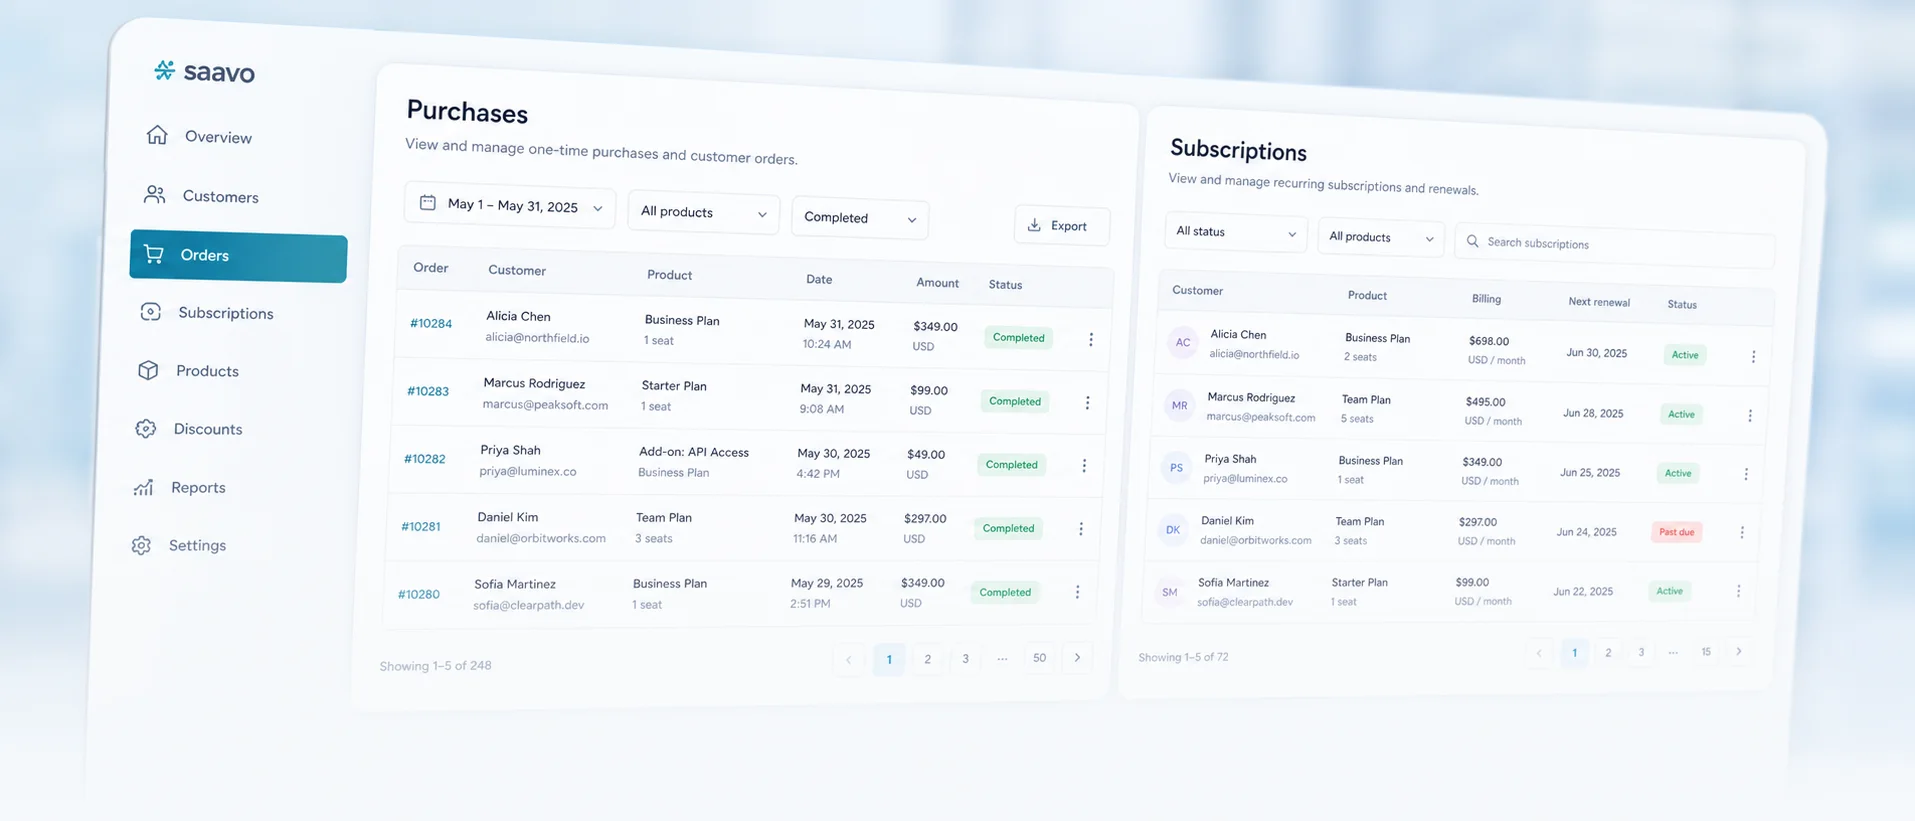
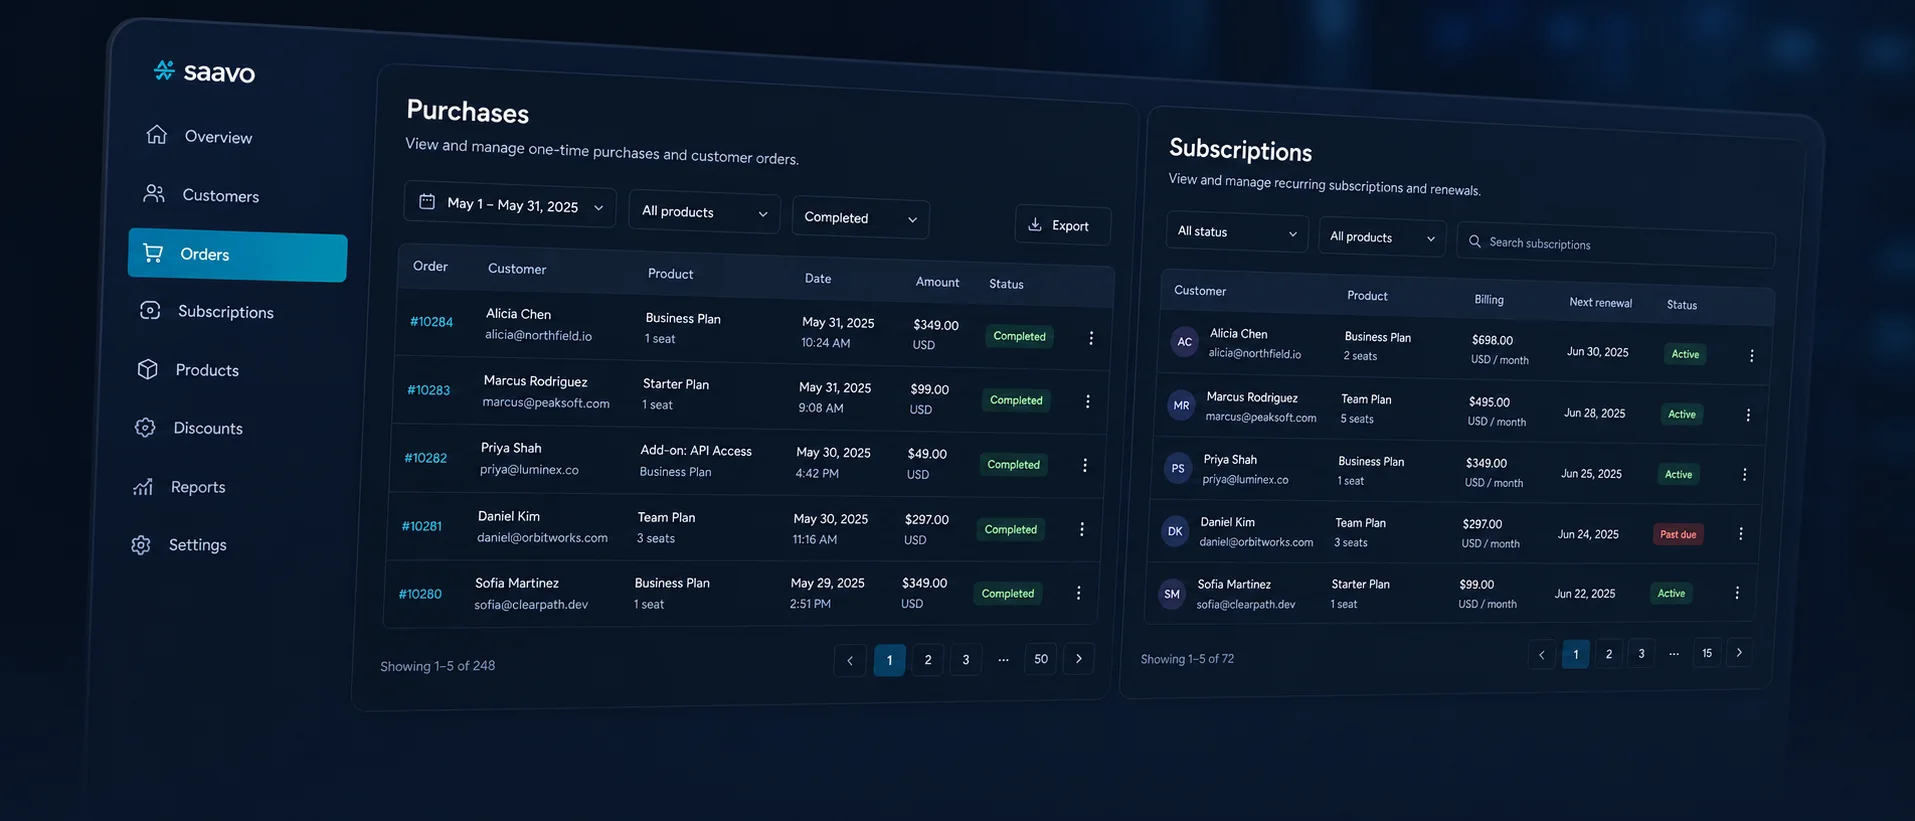
为管理员分别提供购买和订阅视图。
访问控制与生命周期自动化
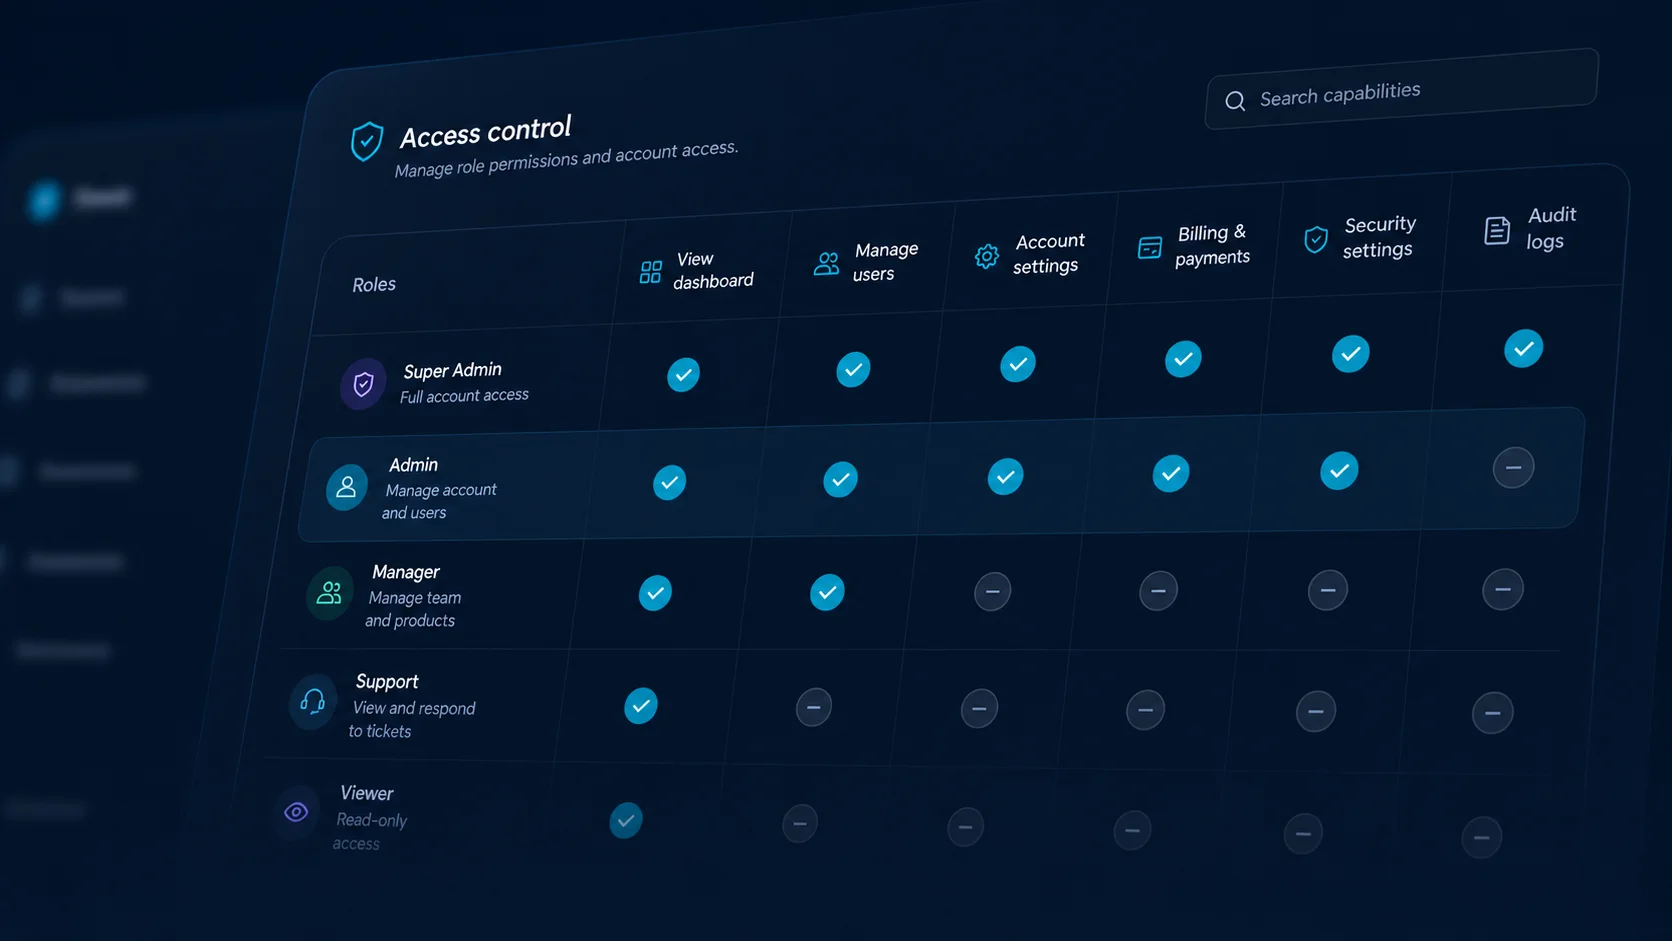
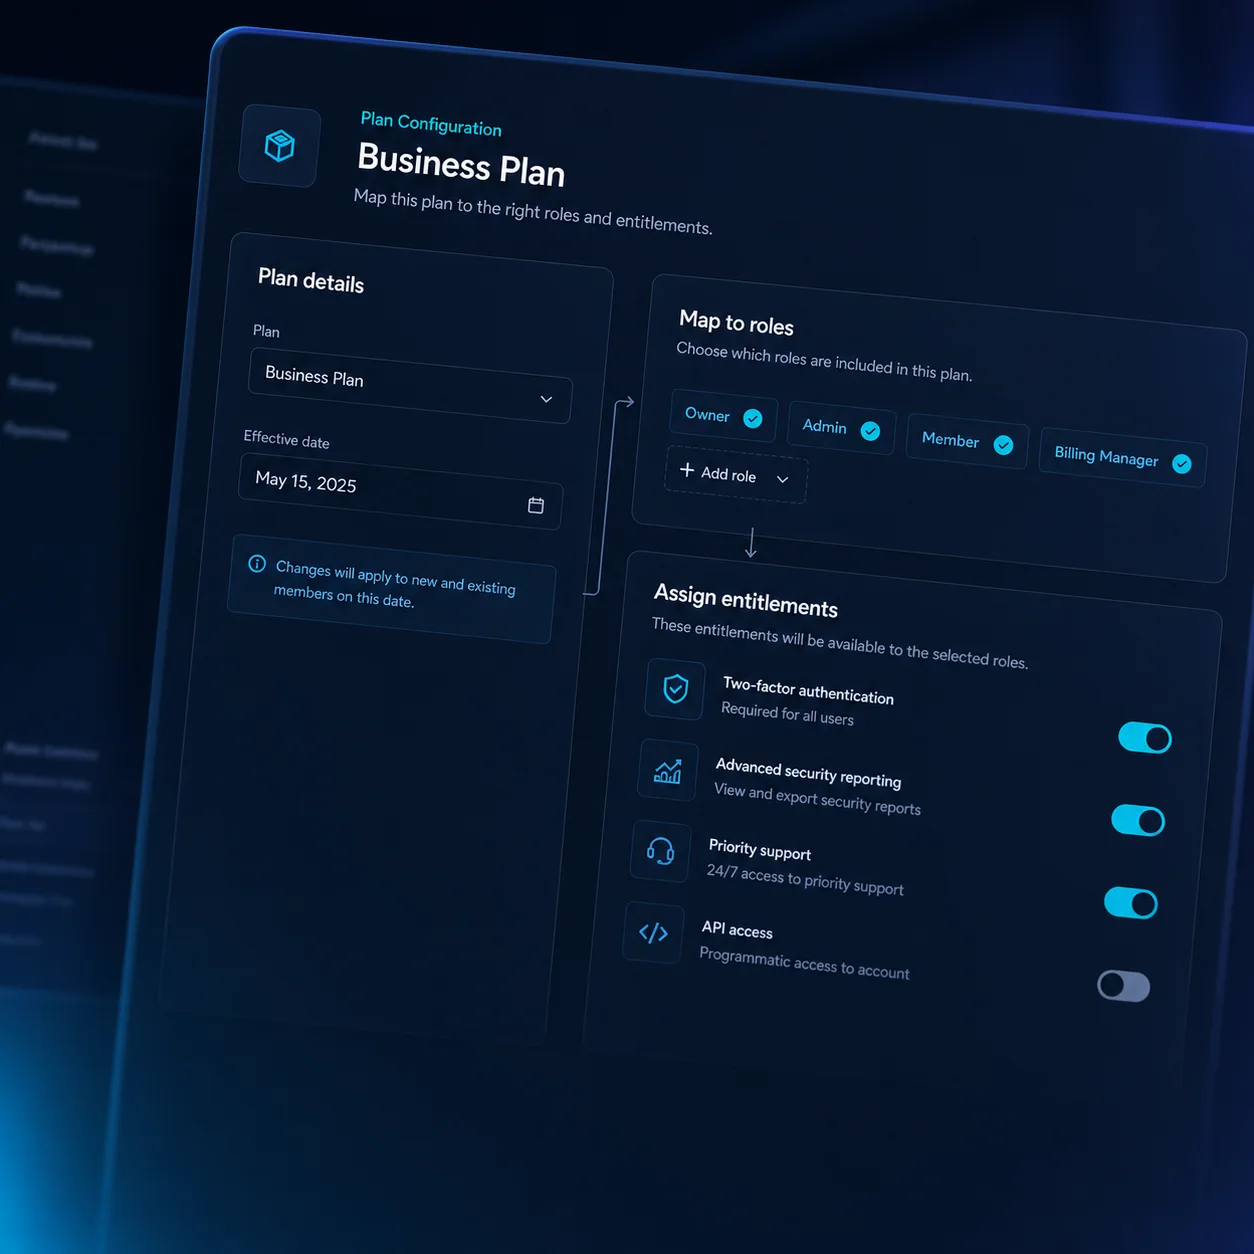
把产品与角色和权益关联起来,并根据购买和订阅状态授予、更新或撤销访问权限。
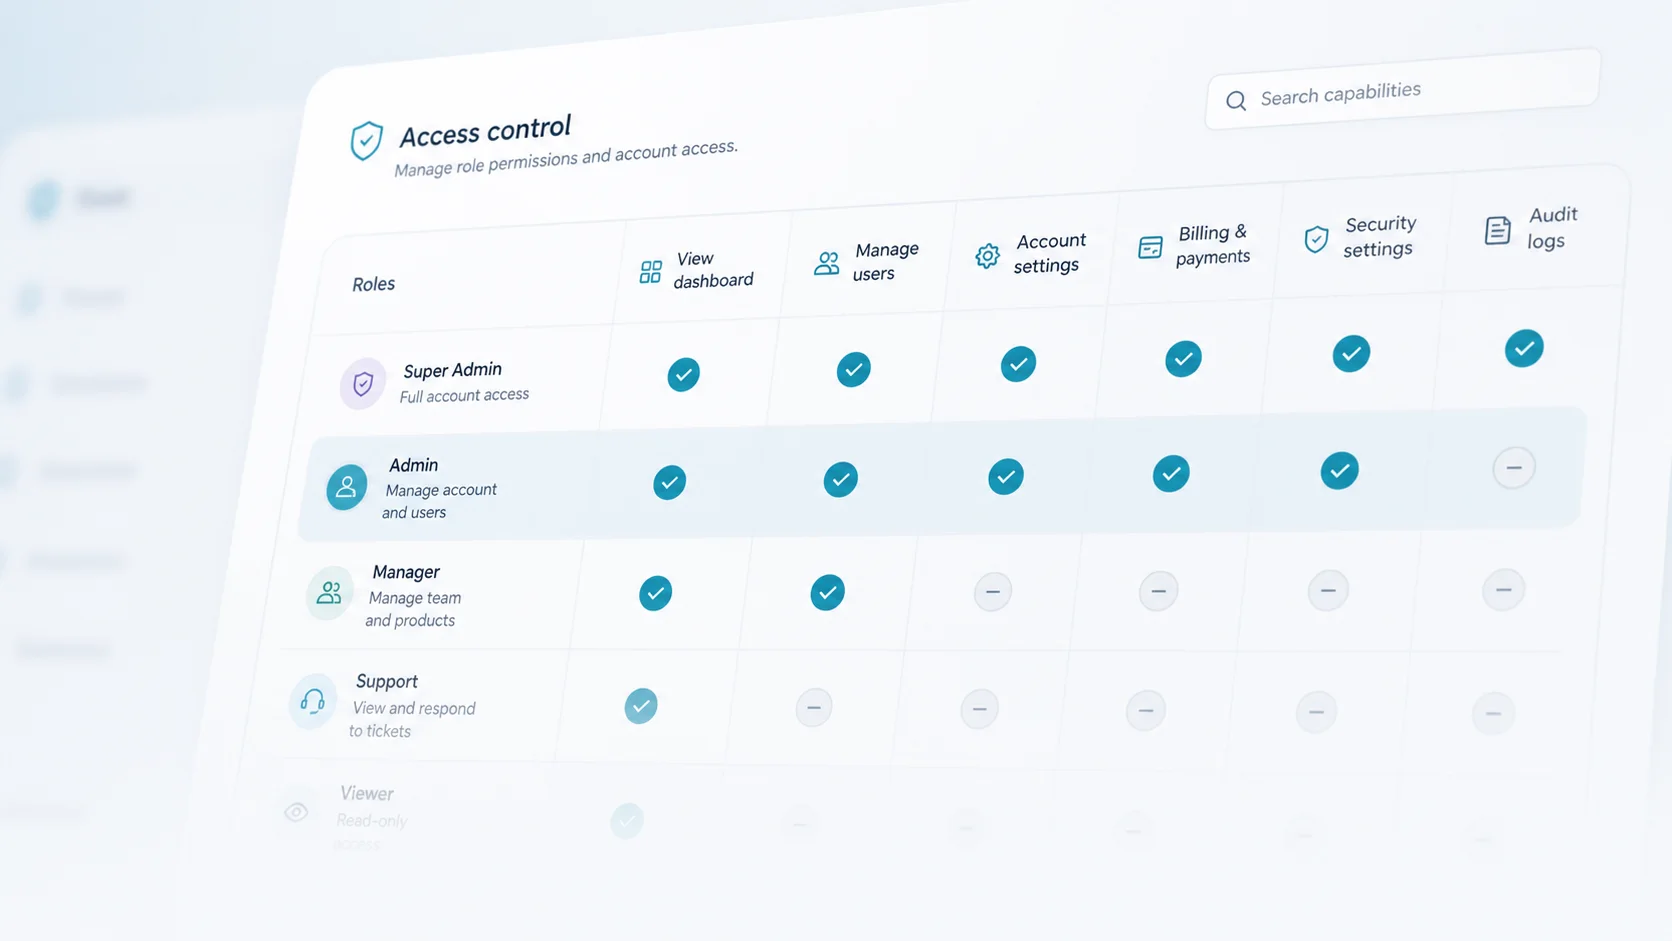
将宽泛的角色与具体业务能力分离。
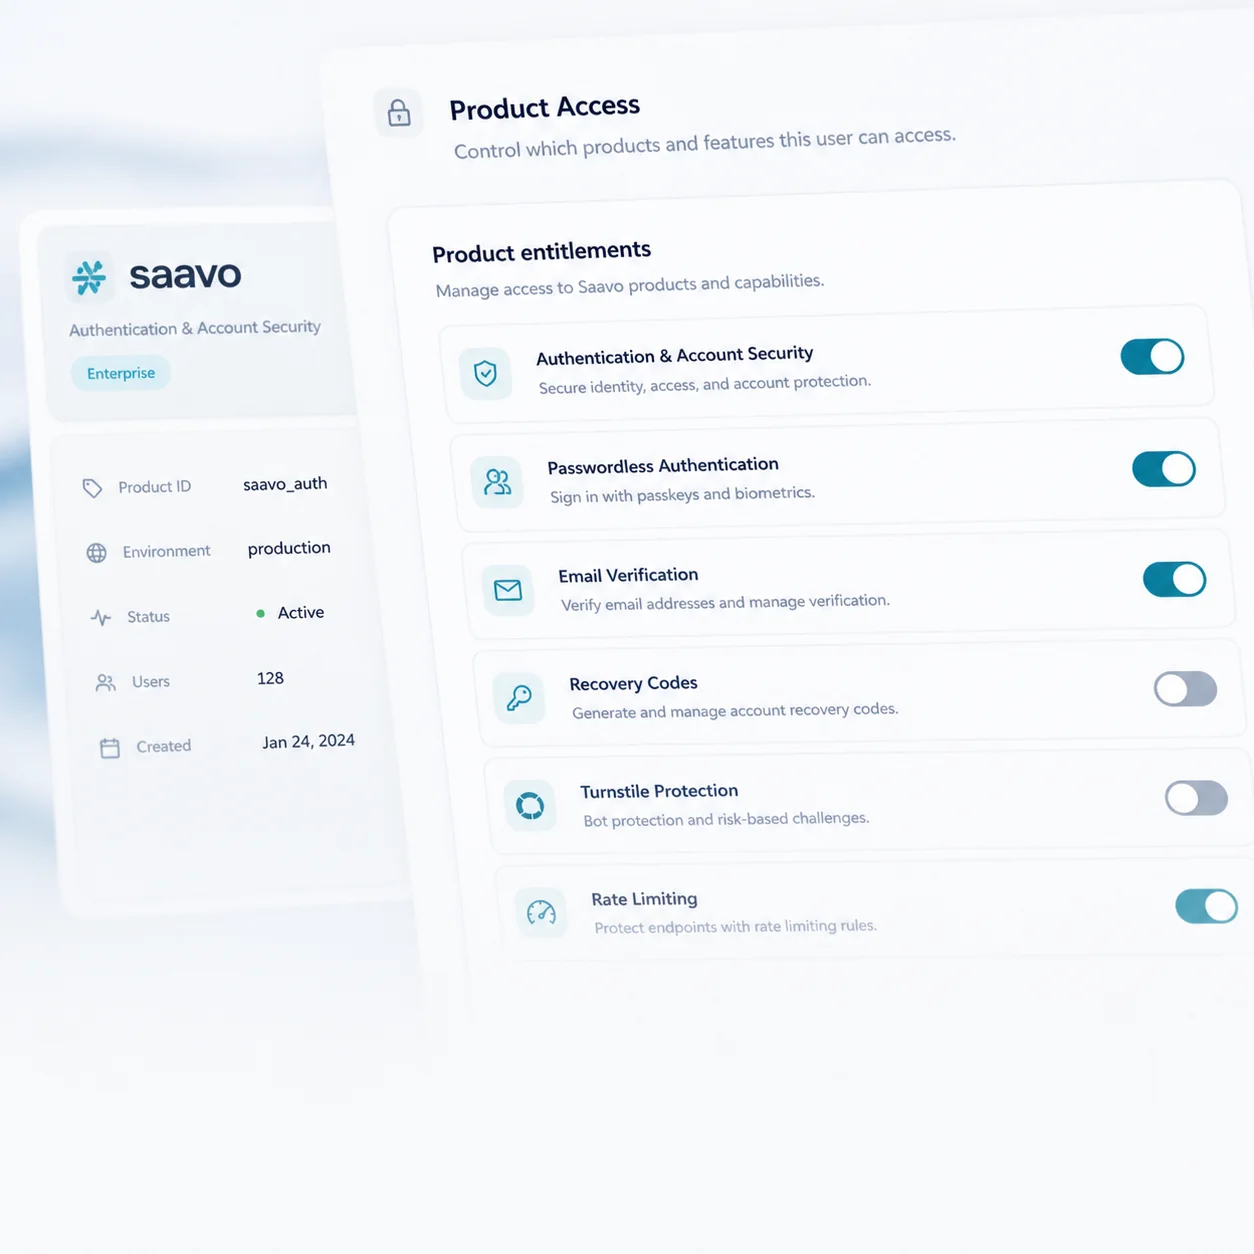
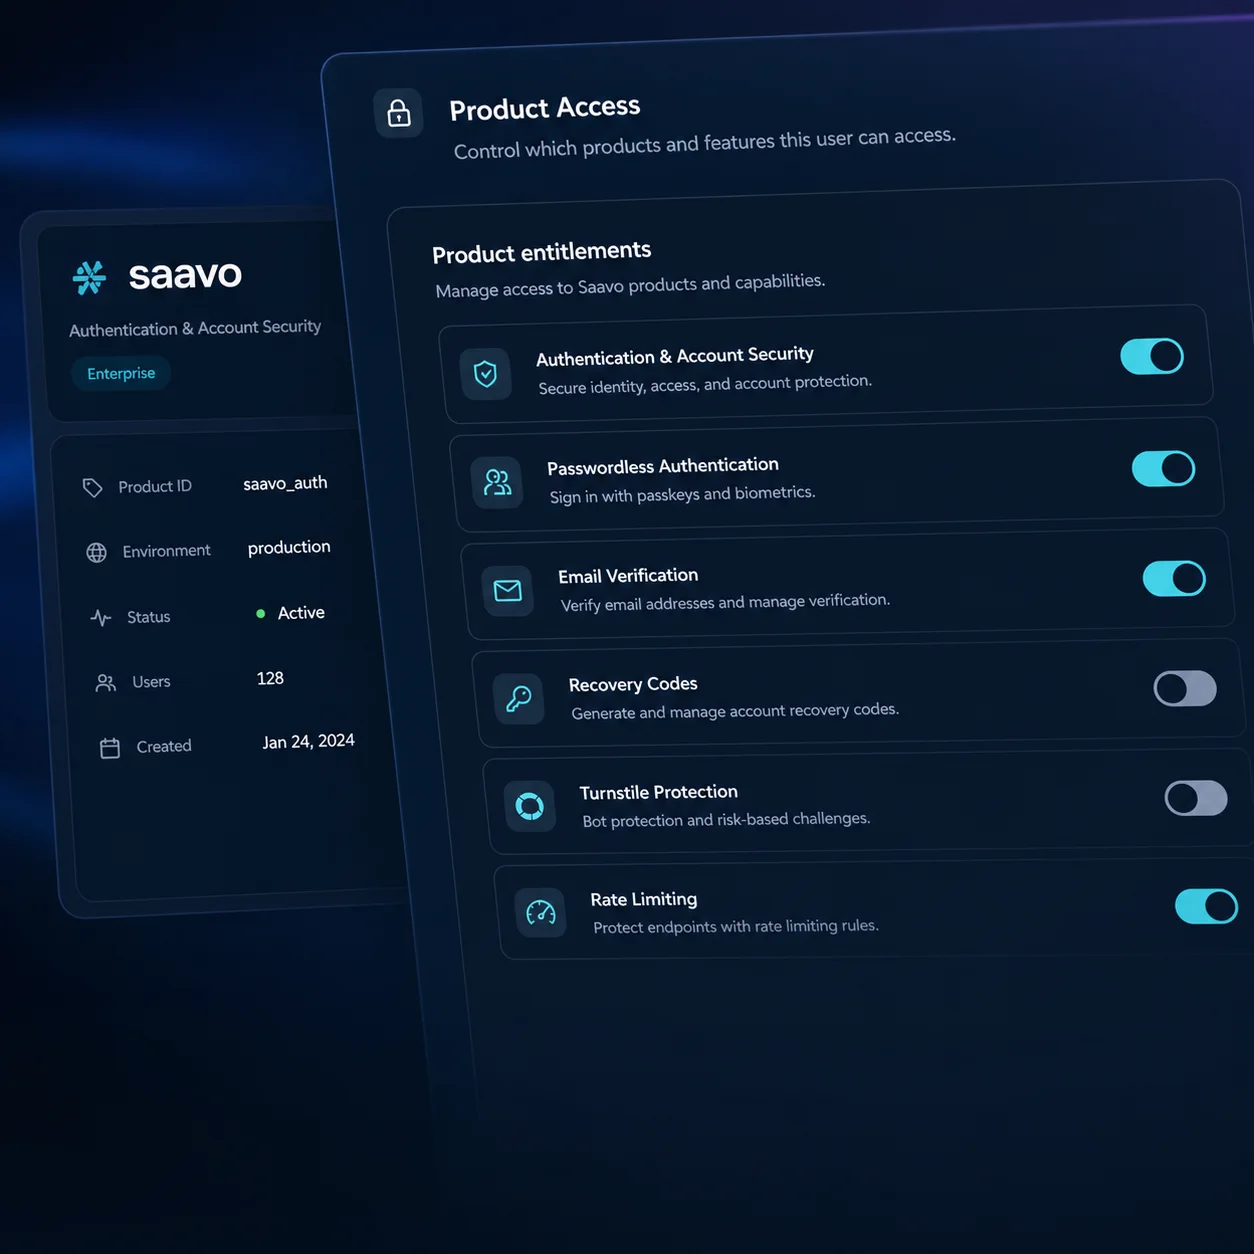
表示用户是否拥有某项具体产品权利。
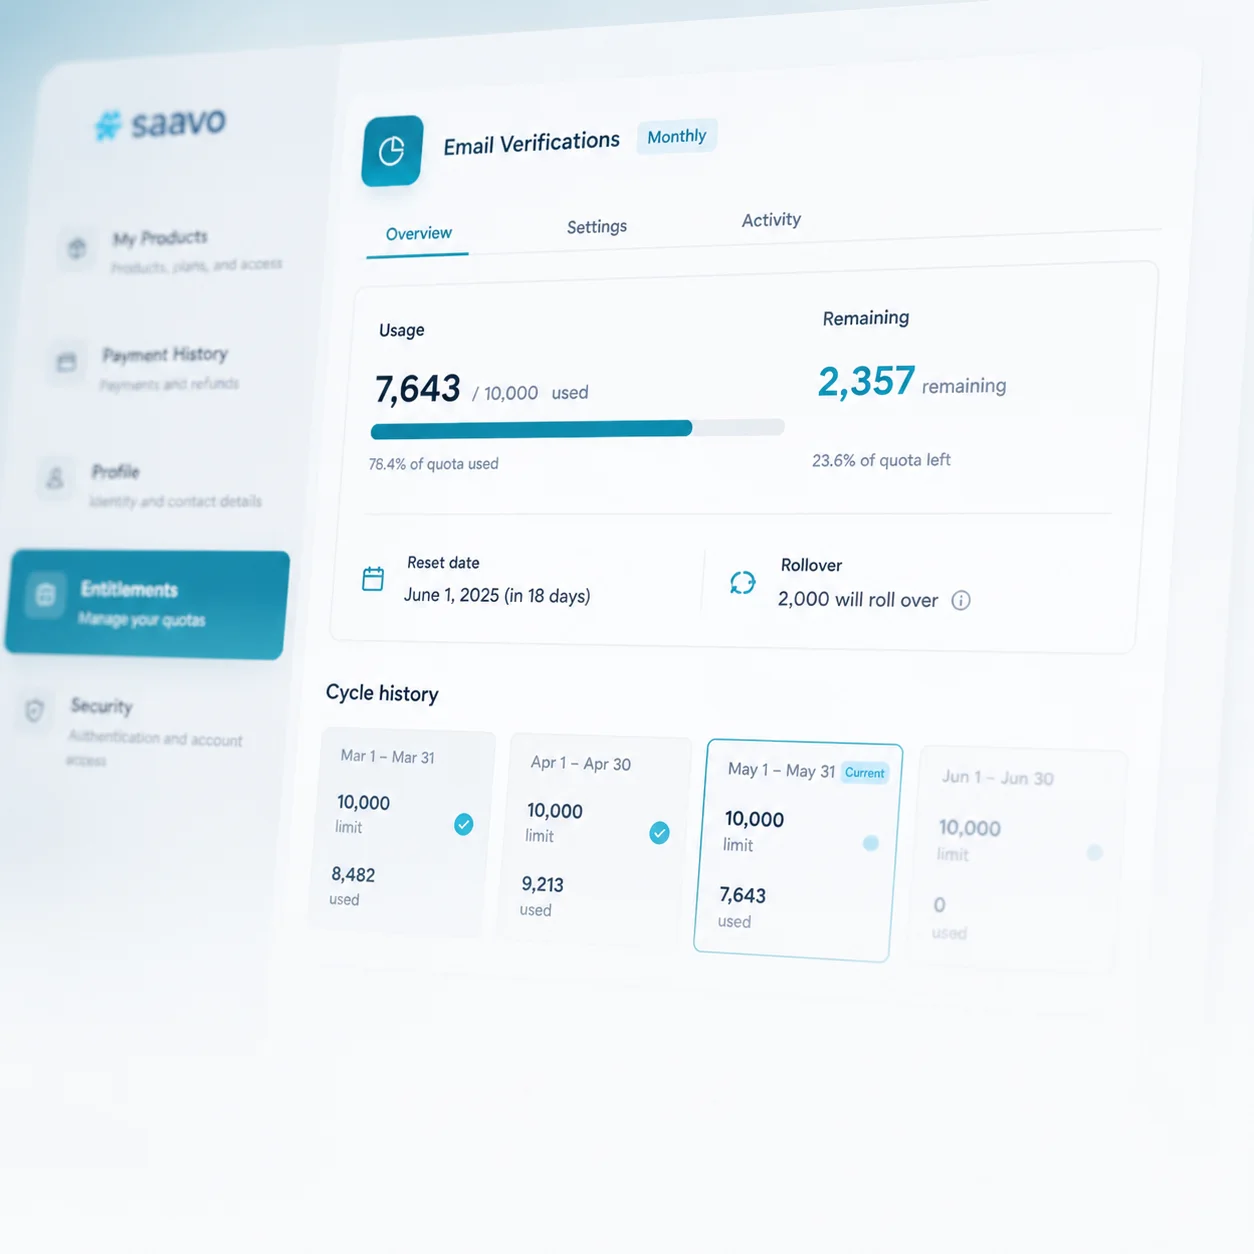
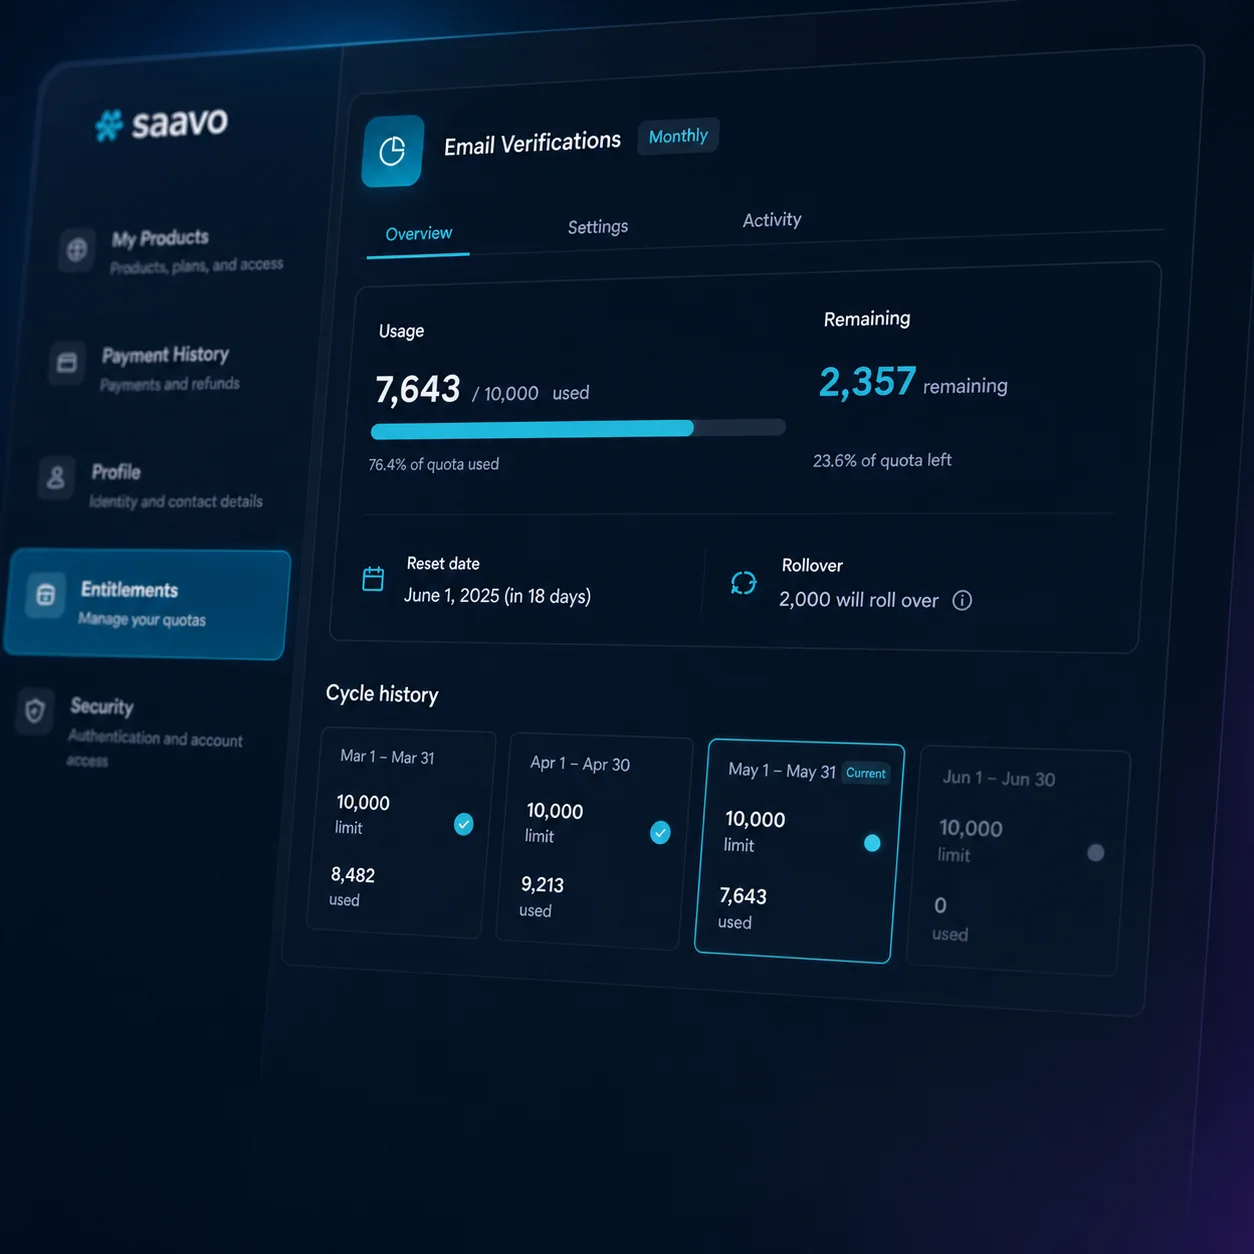
跟踪上限、用量、剩余数量、重置和结转。
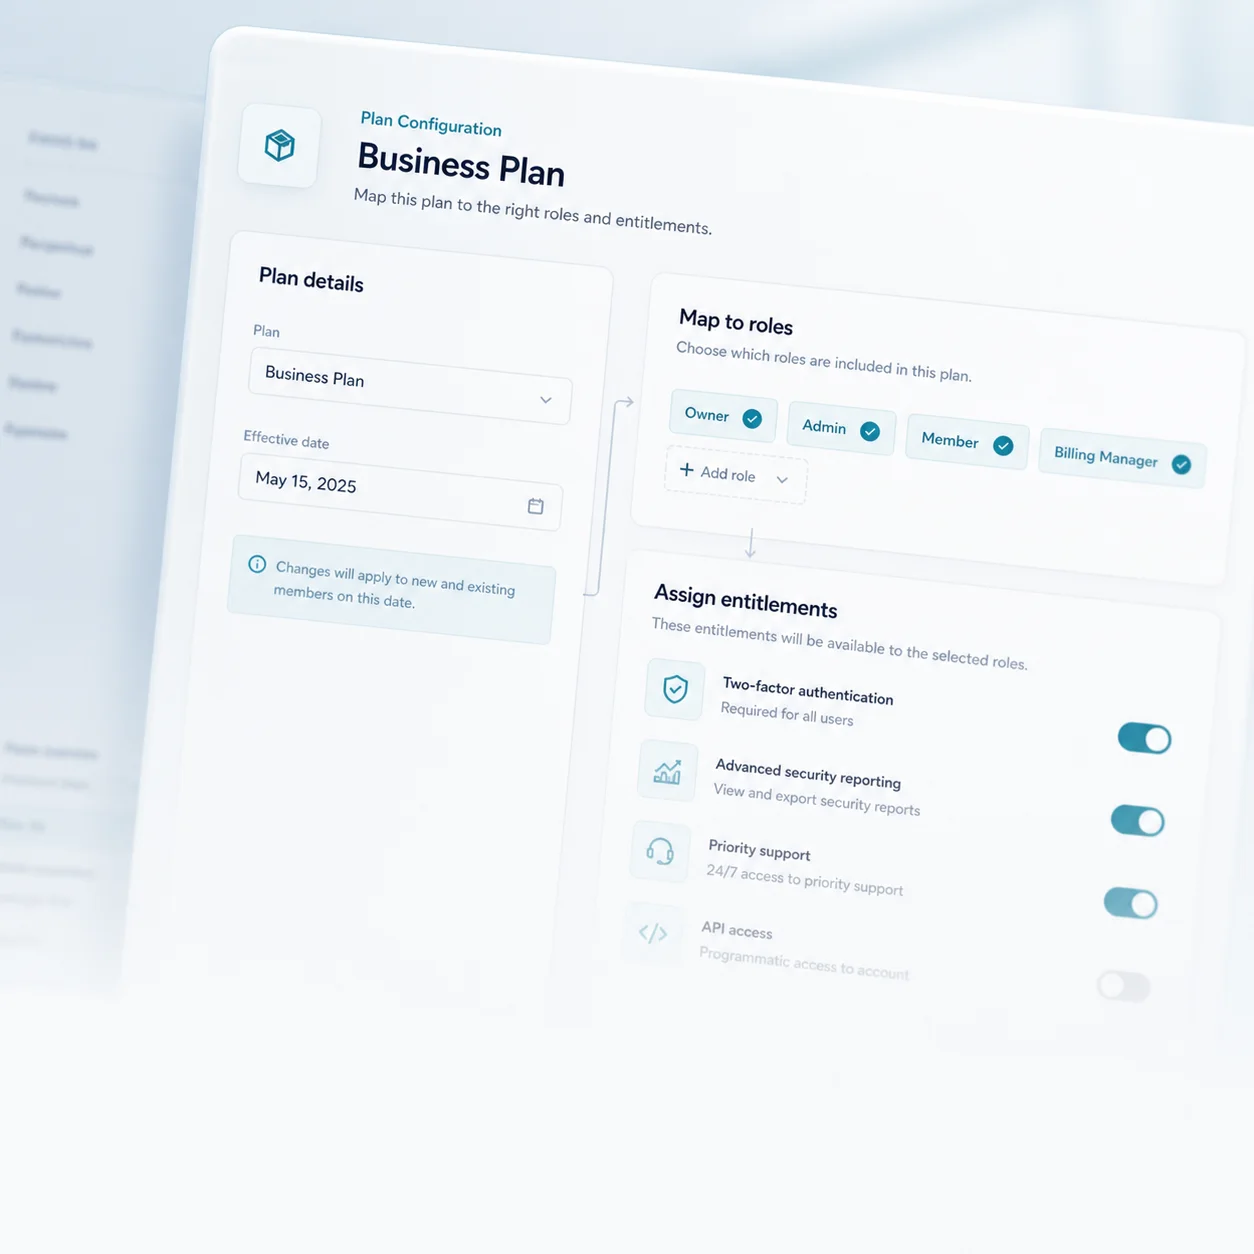
在产品方案中配置访问权限,而不是将其硬编码到回调中。
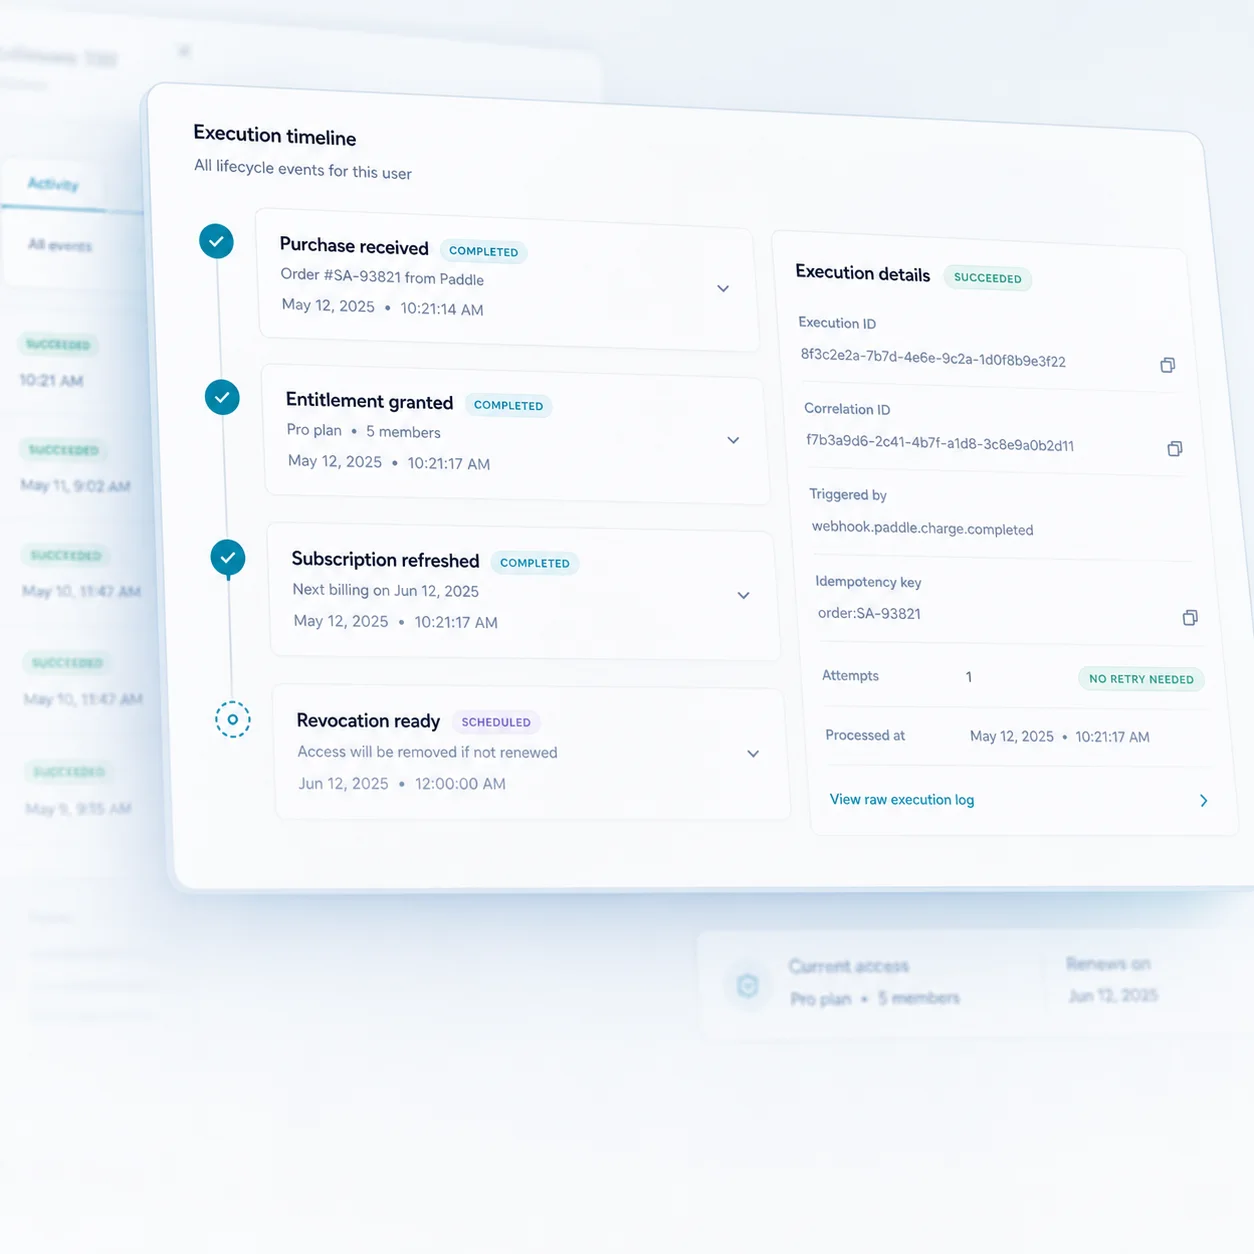
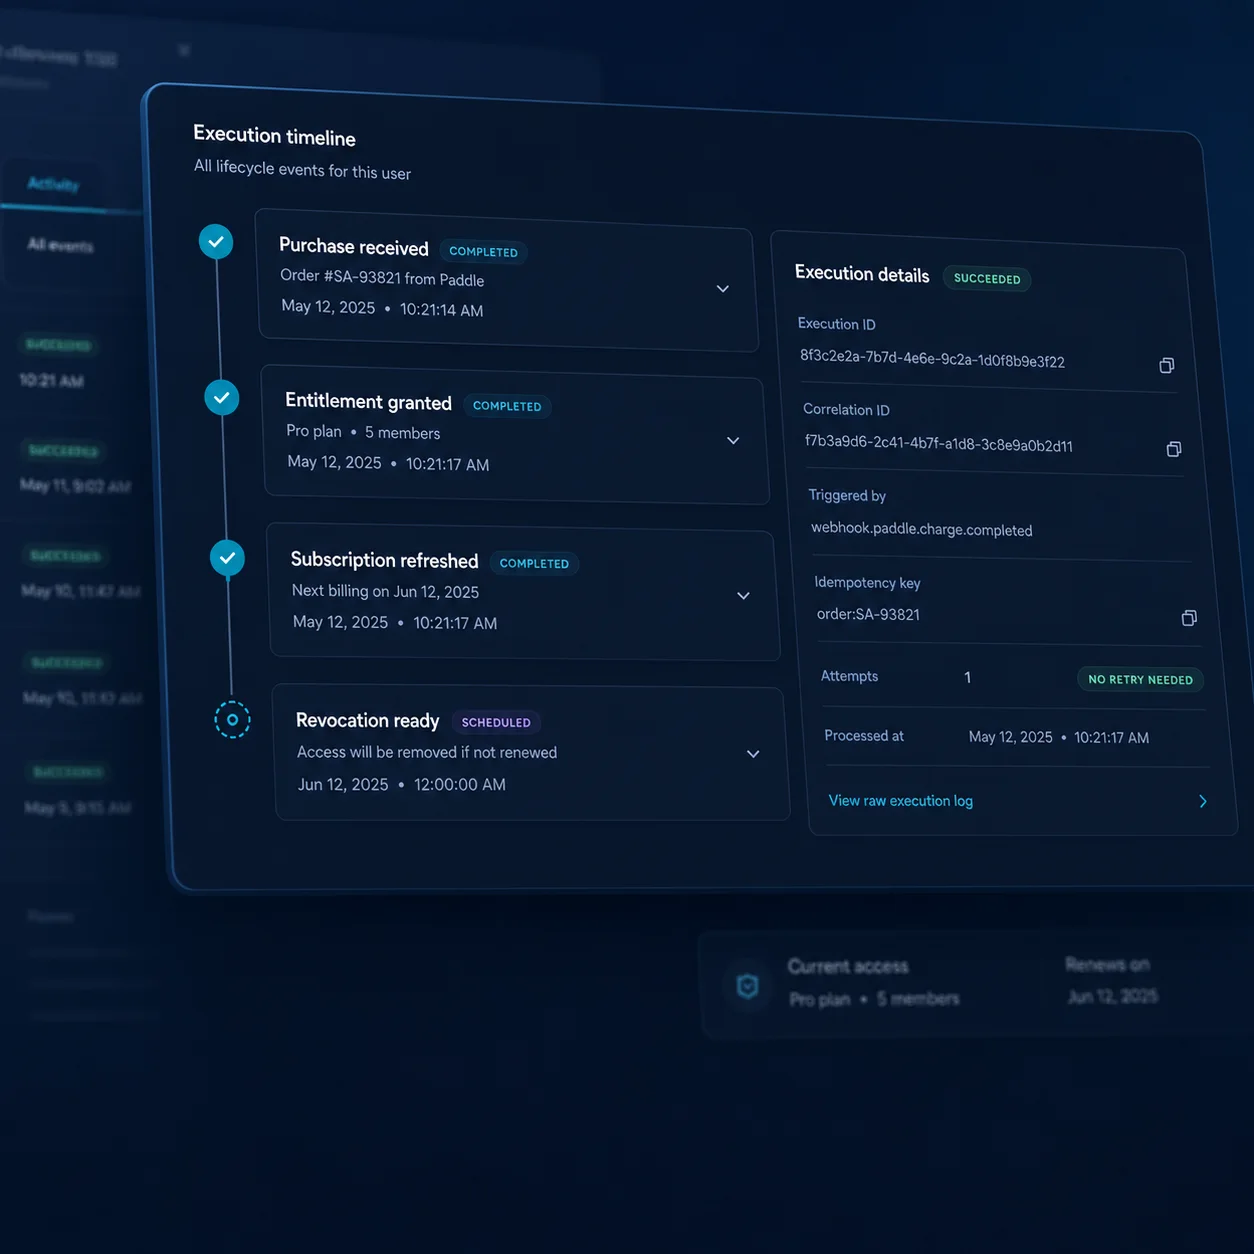
持久记录授予与撤销操作,并明确幂等、错误处理和重试规则。
后台管理与客户支持
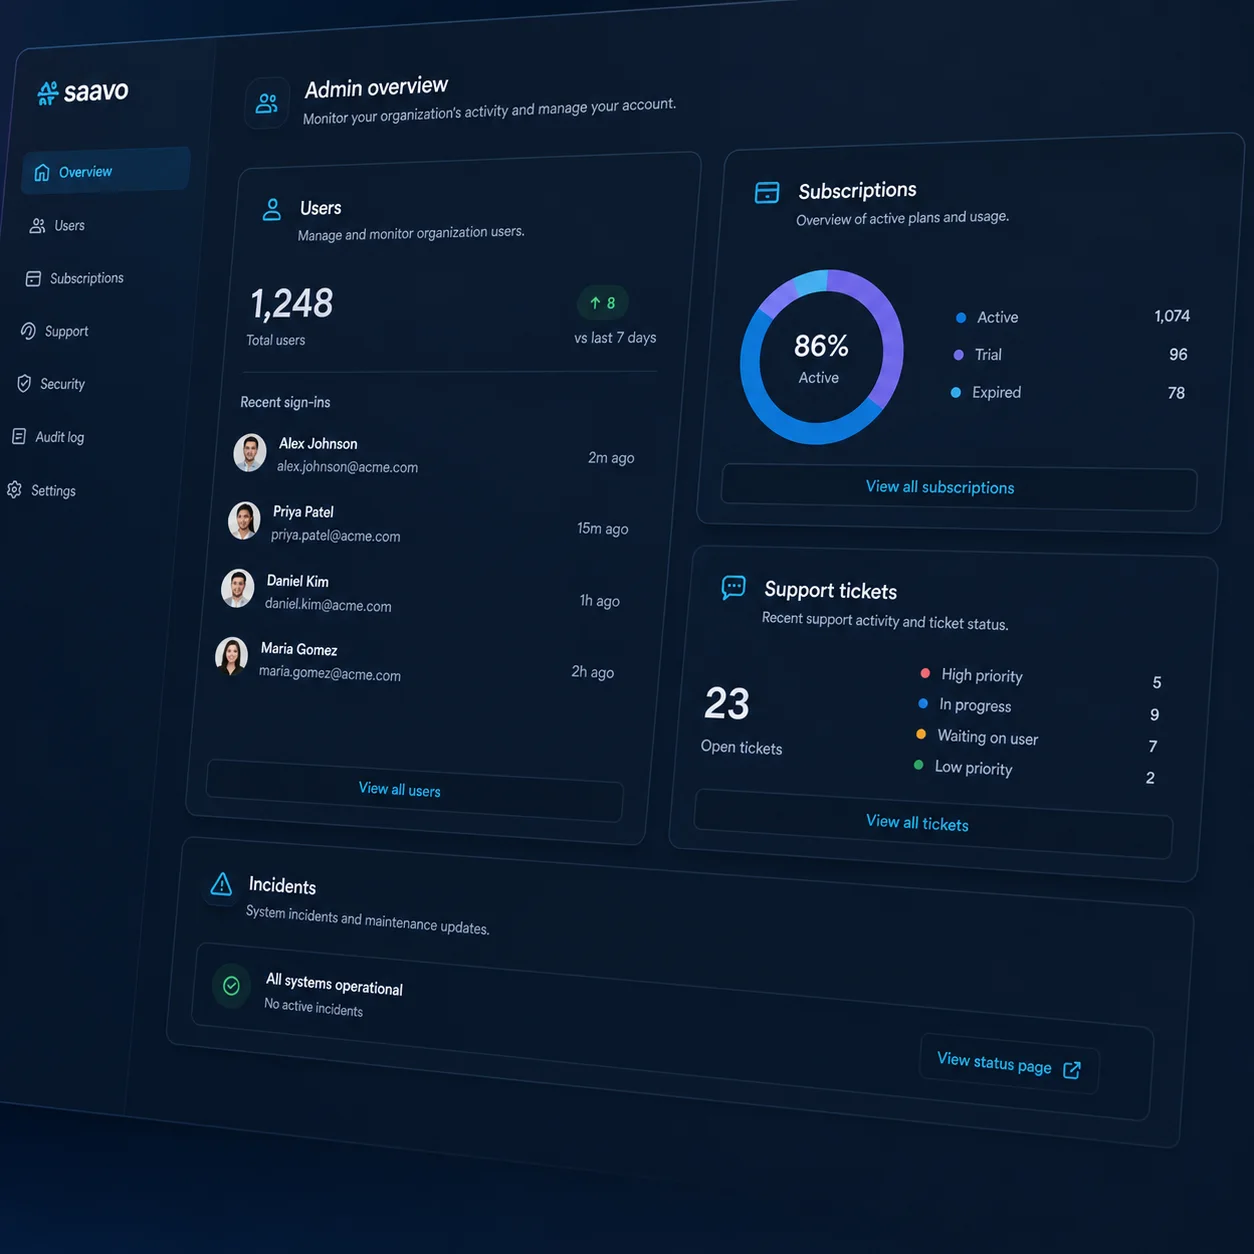
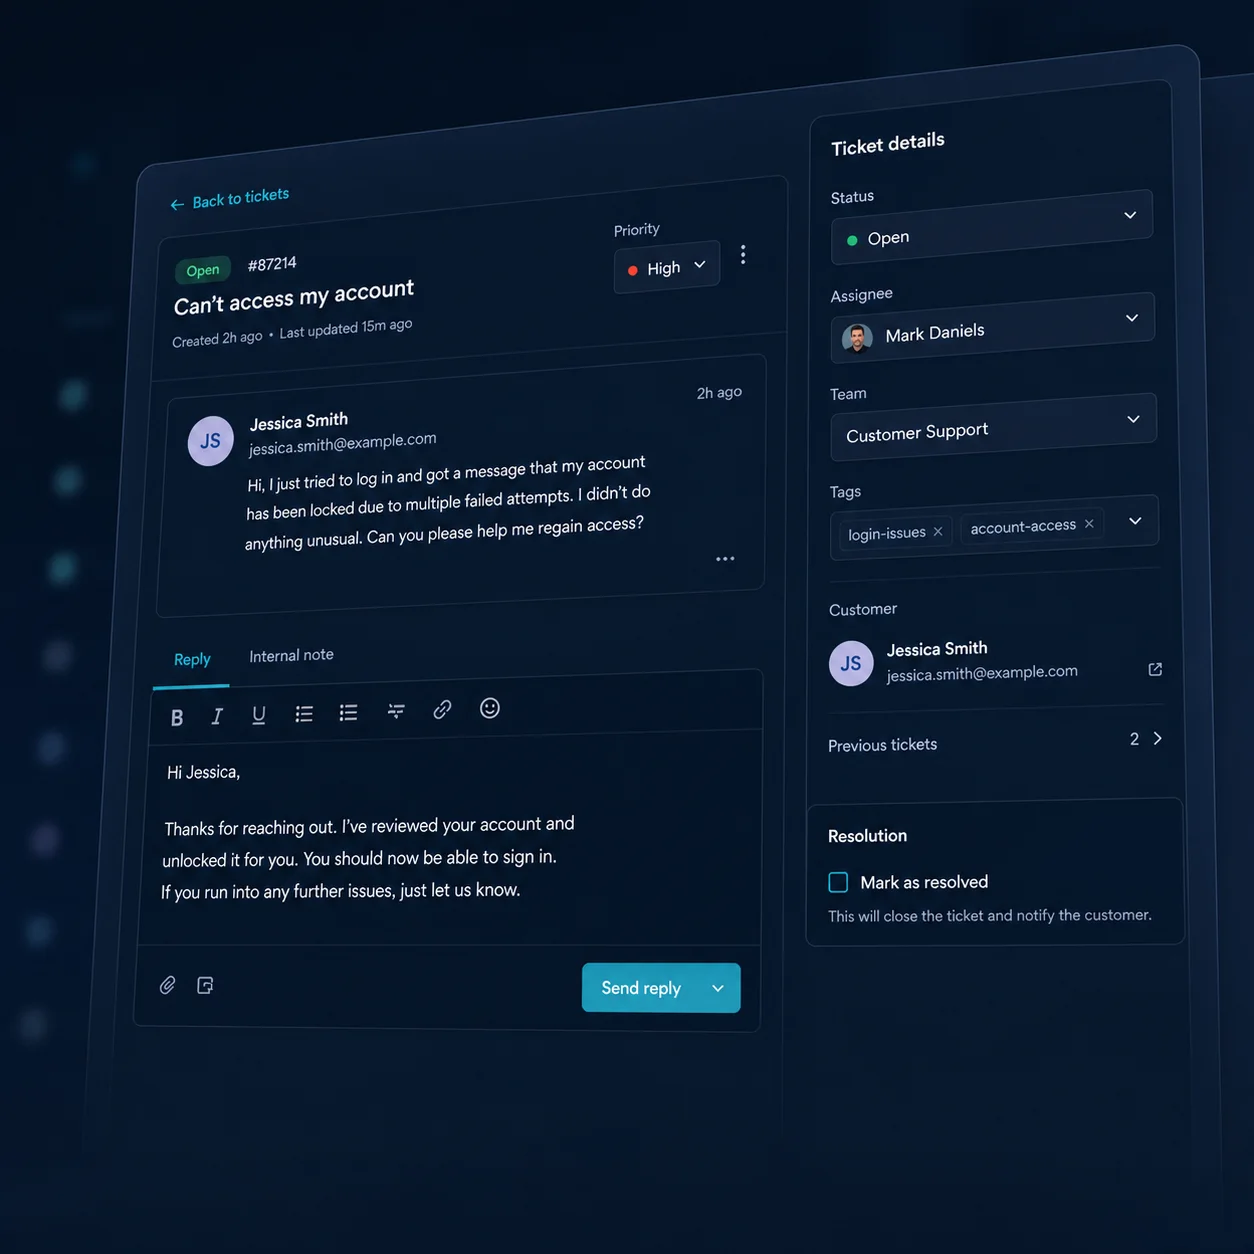
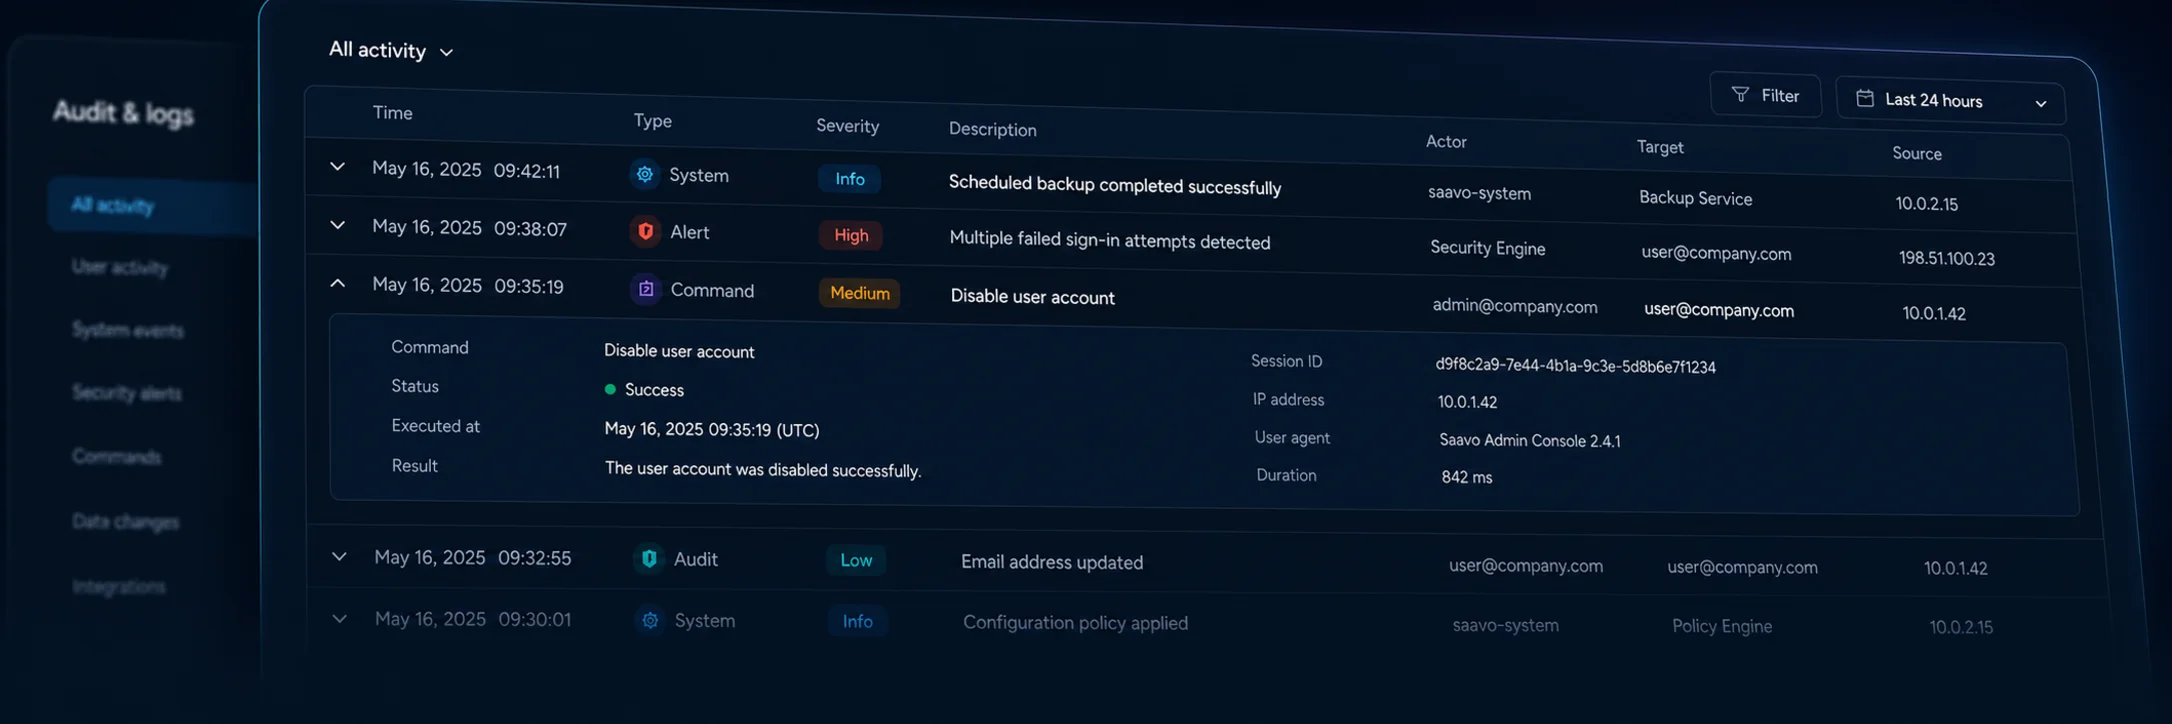
在一个管理后台中统一管理用户、支付、访问权限和客户支持,并查看操作记录。
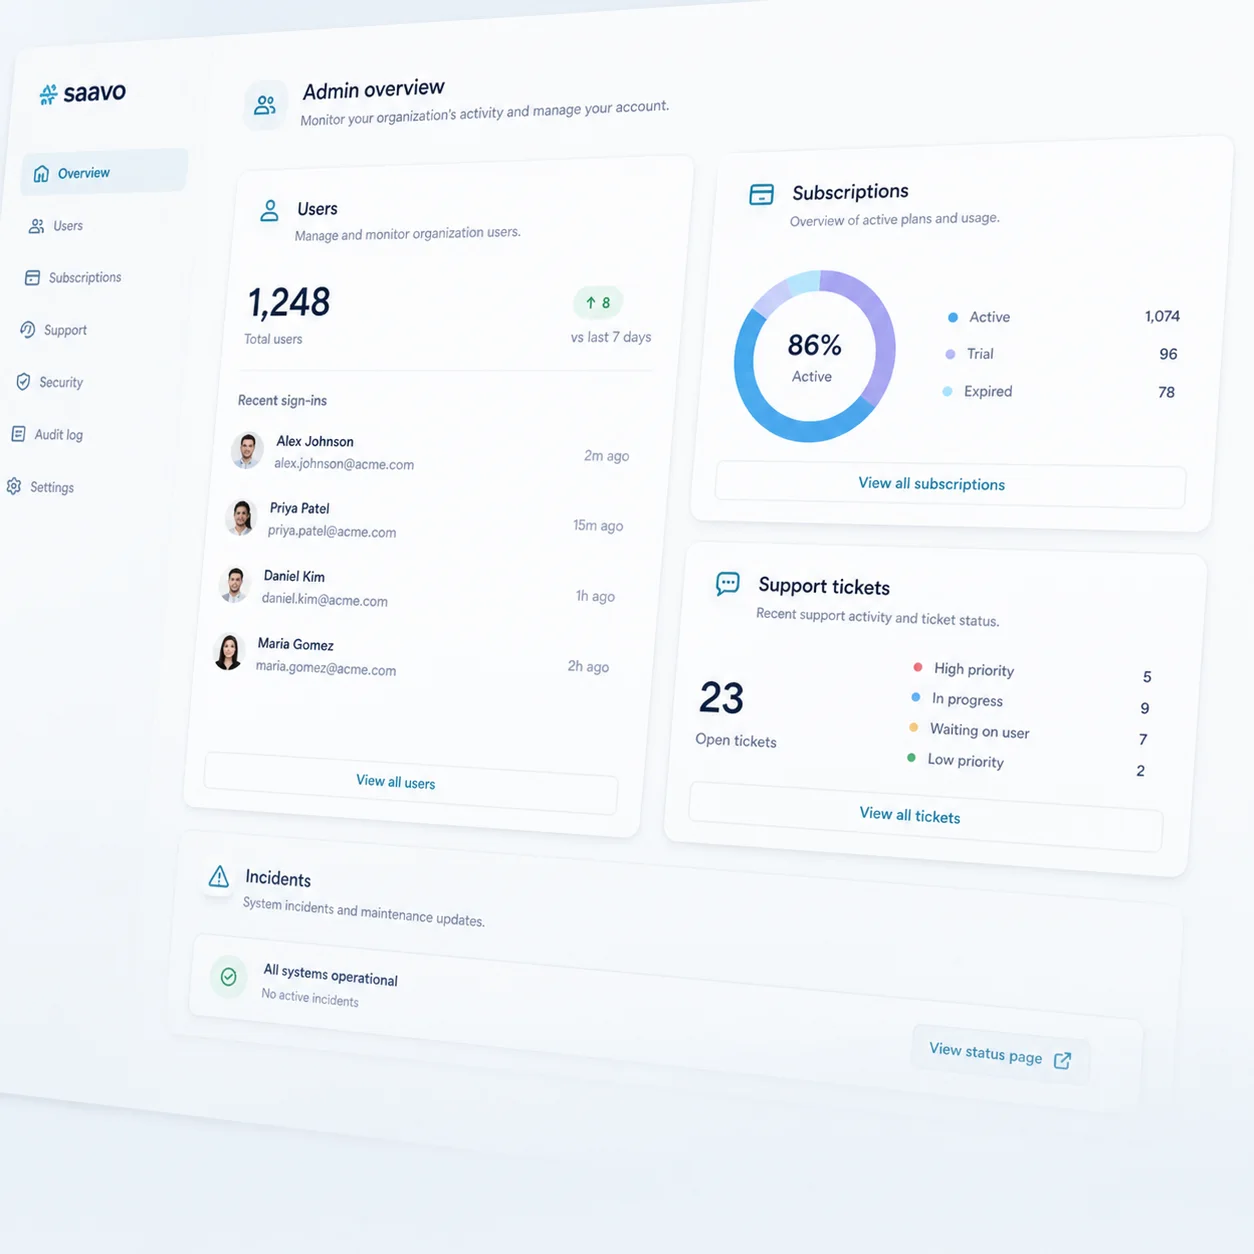
了解当前系统状态,而不是只看华而不实的总数。
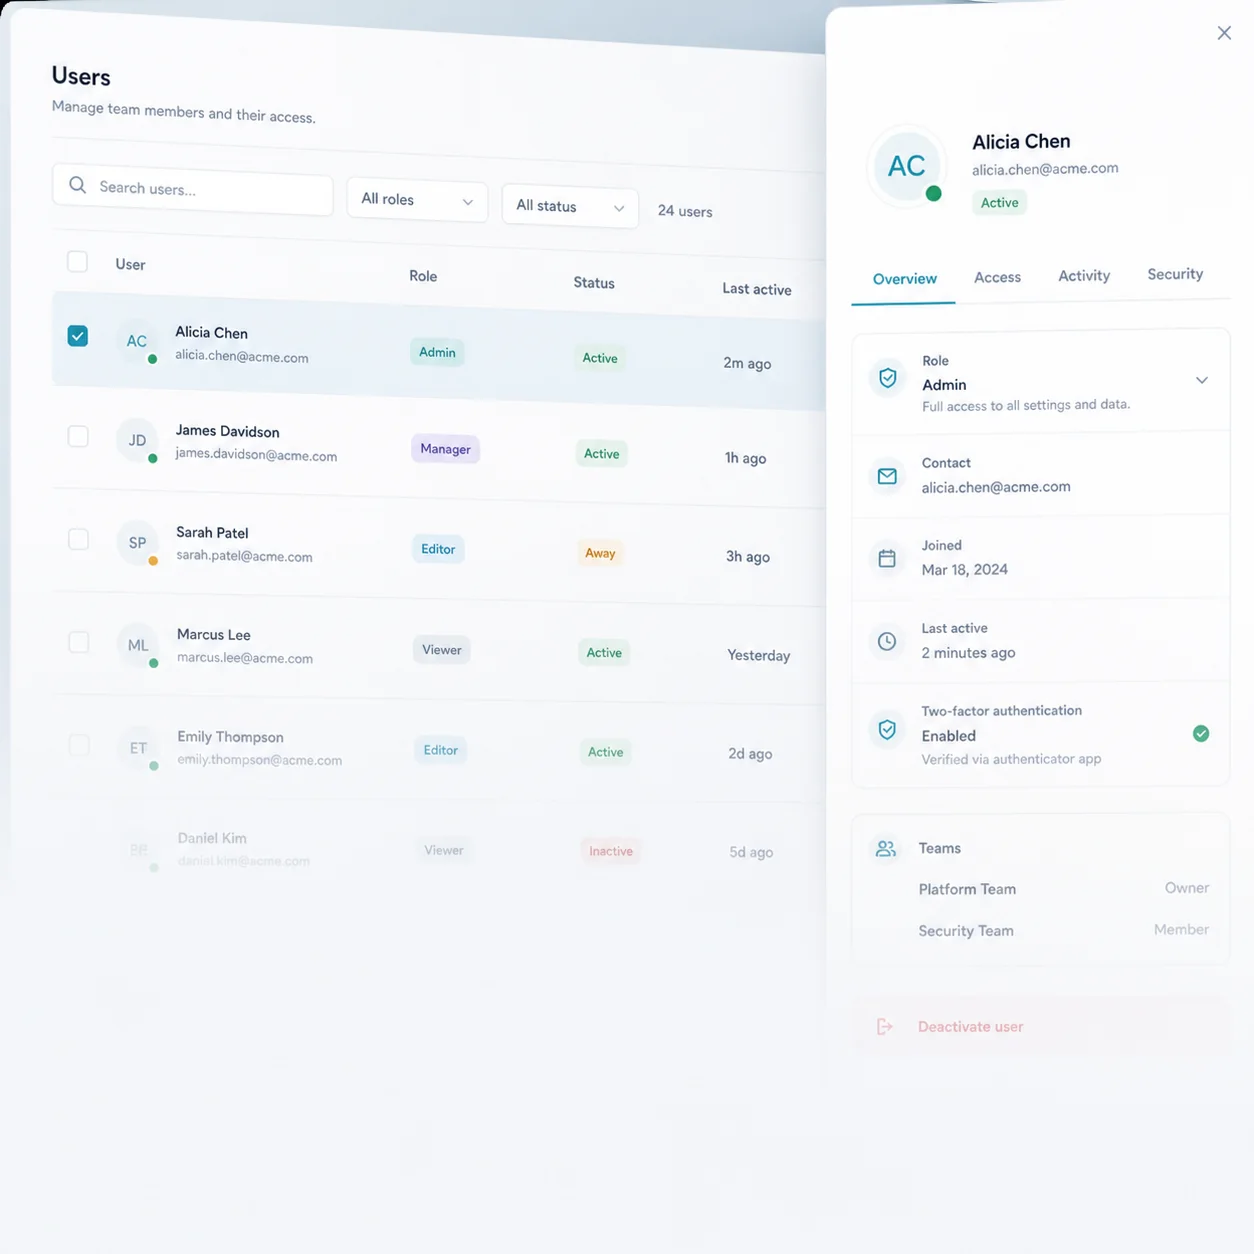
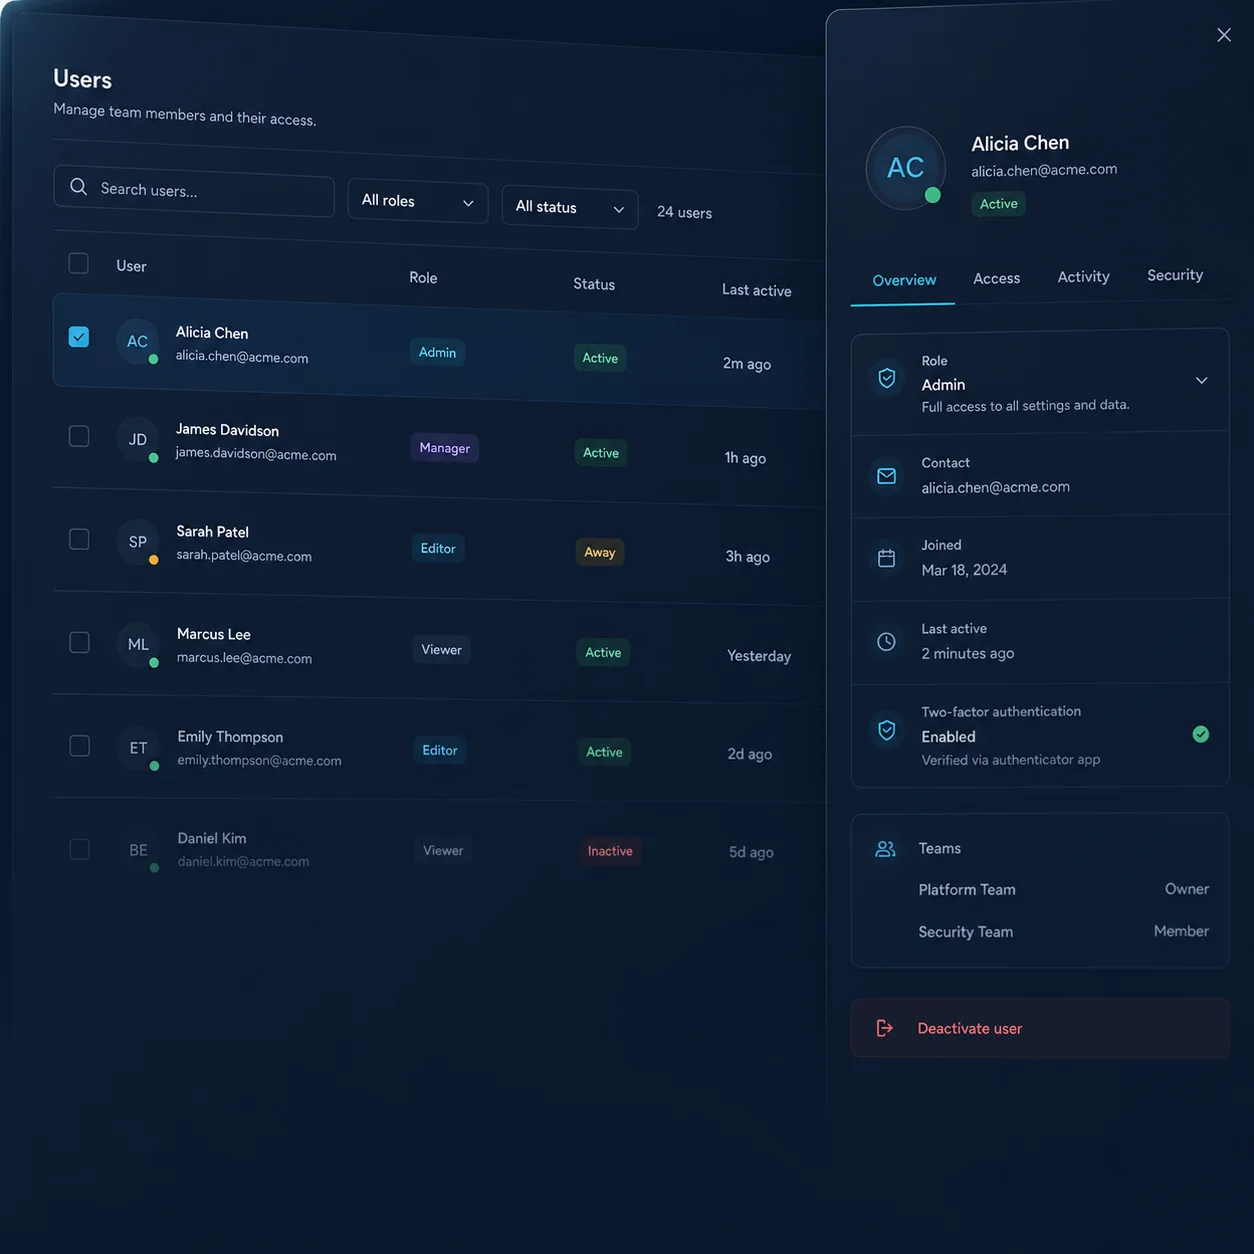
搜索用户并查看角色、状态和账户详情。
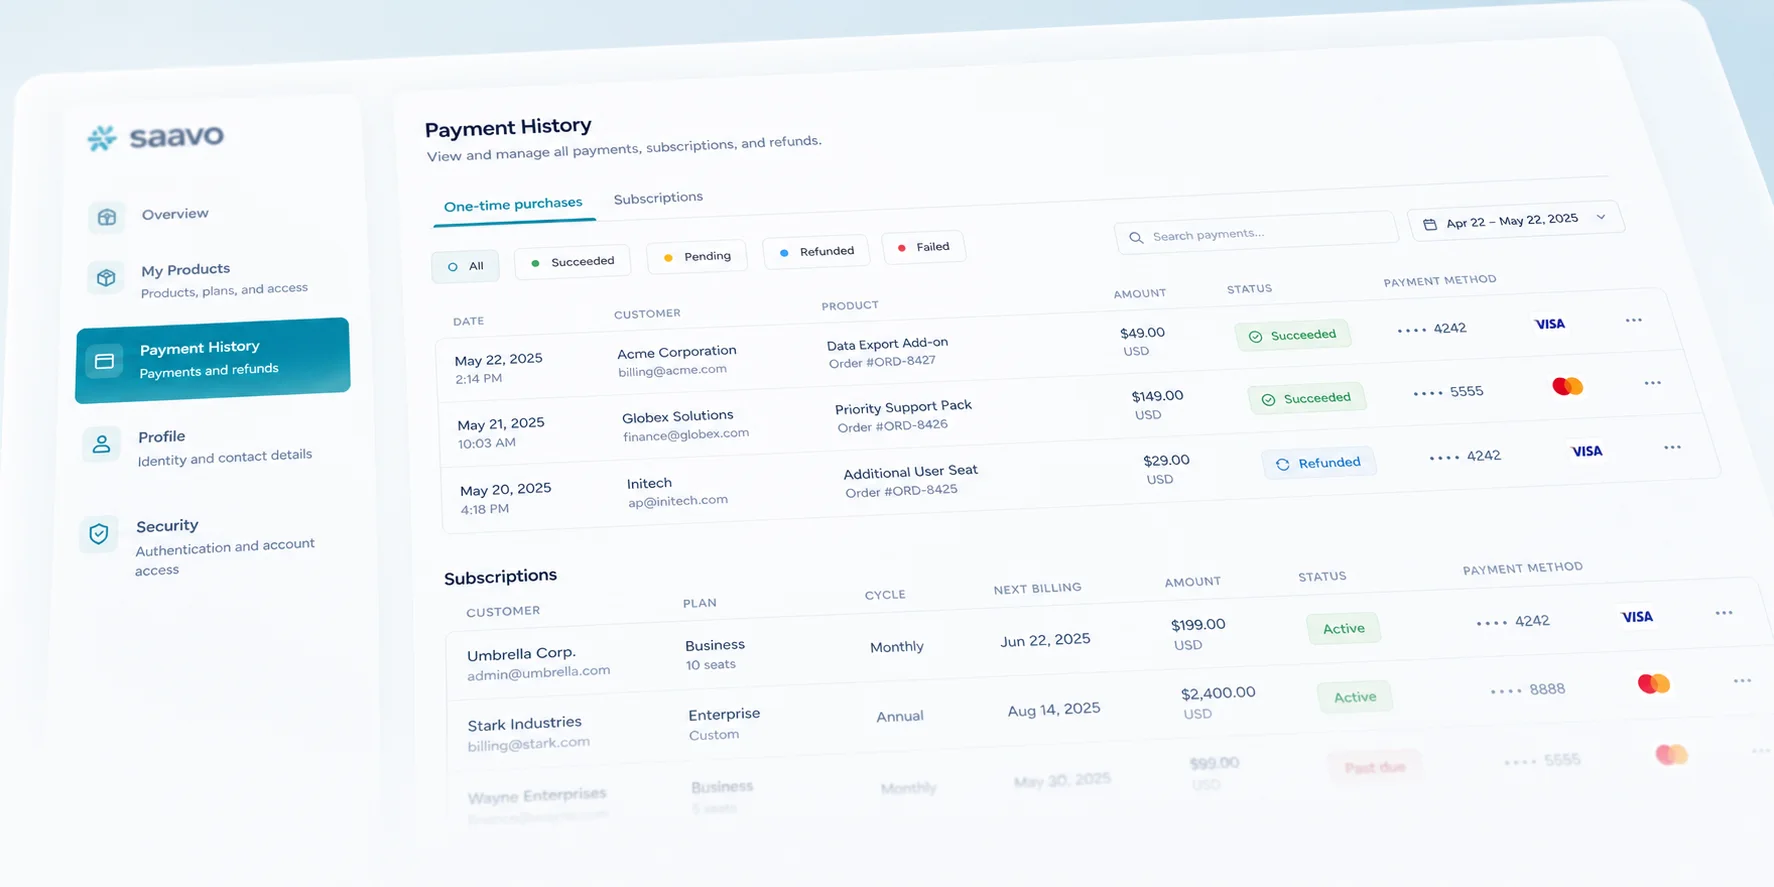
分别查看一次性购买和订阅。
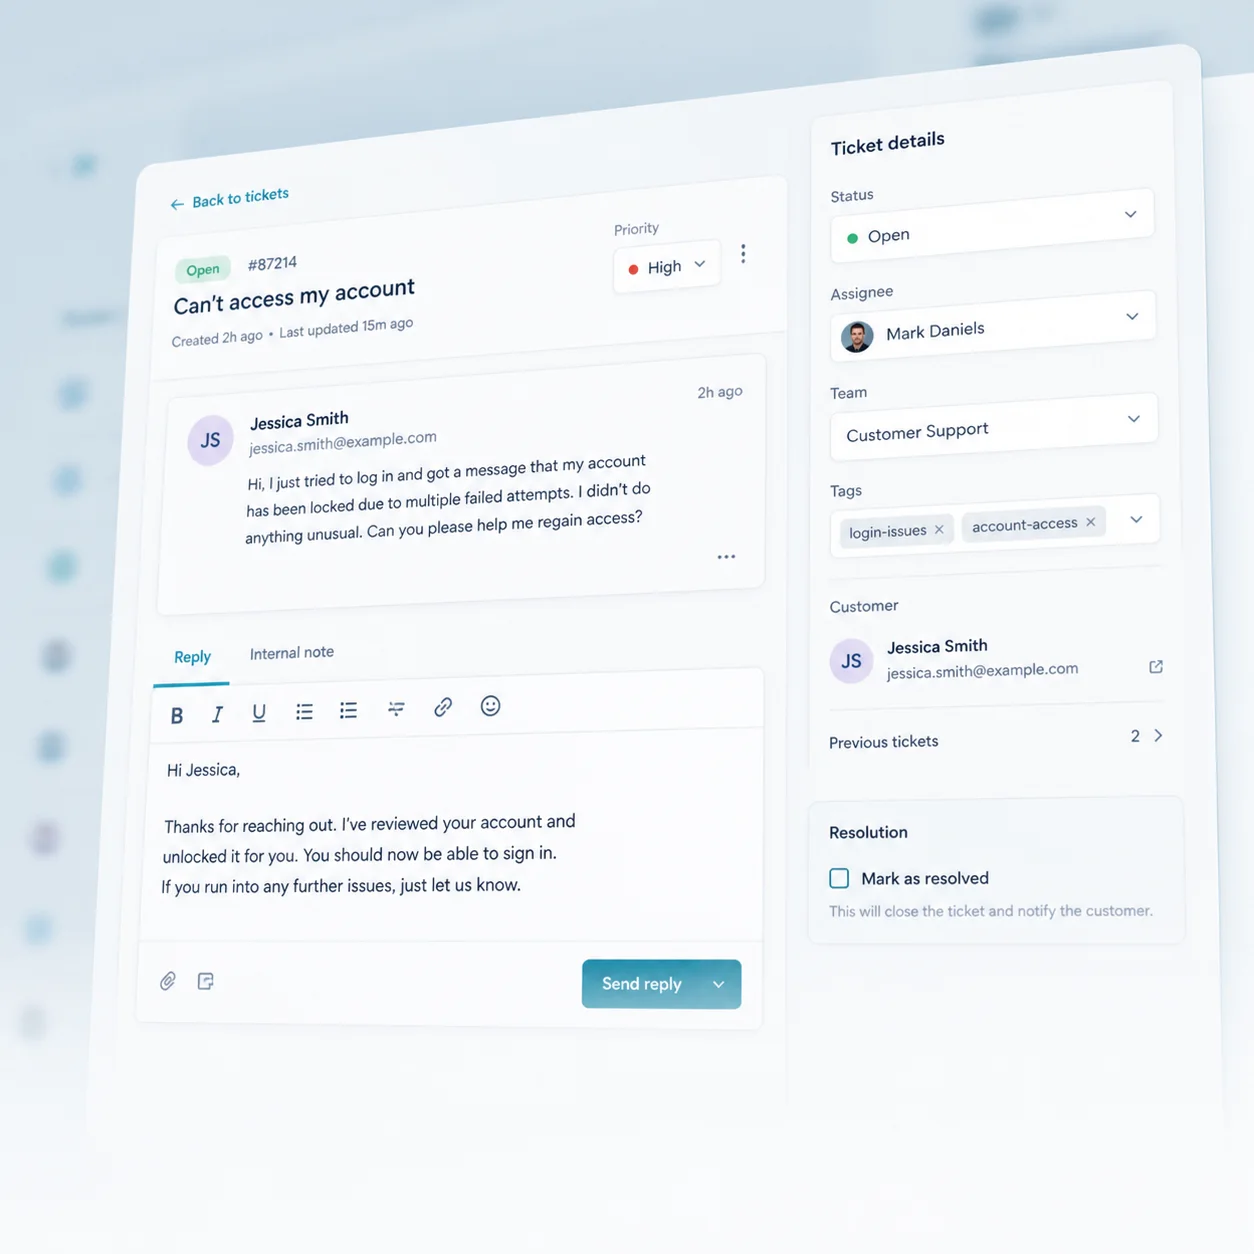
对工单进行优先级排序、回复、添加内部备注、解决和关闭。
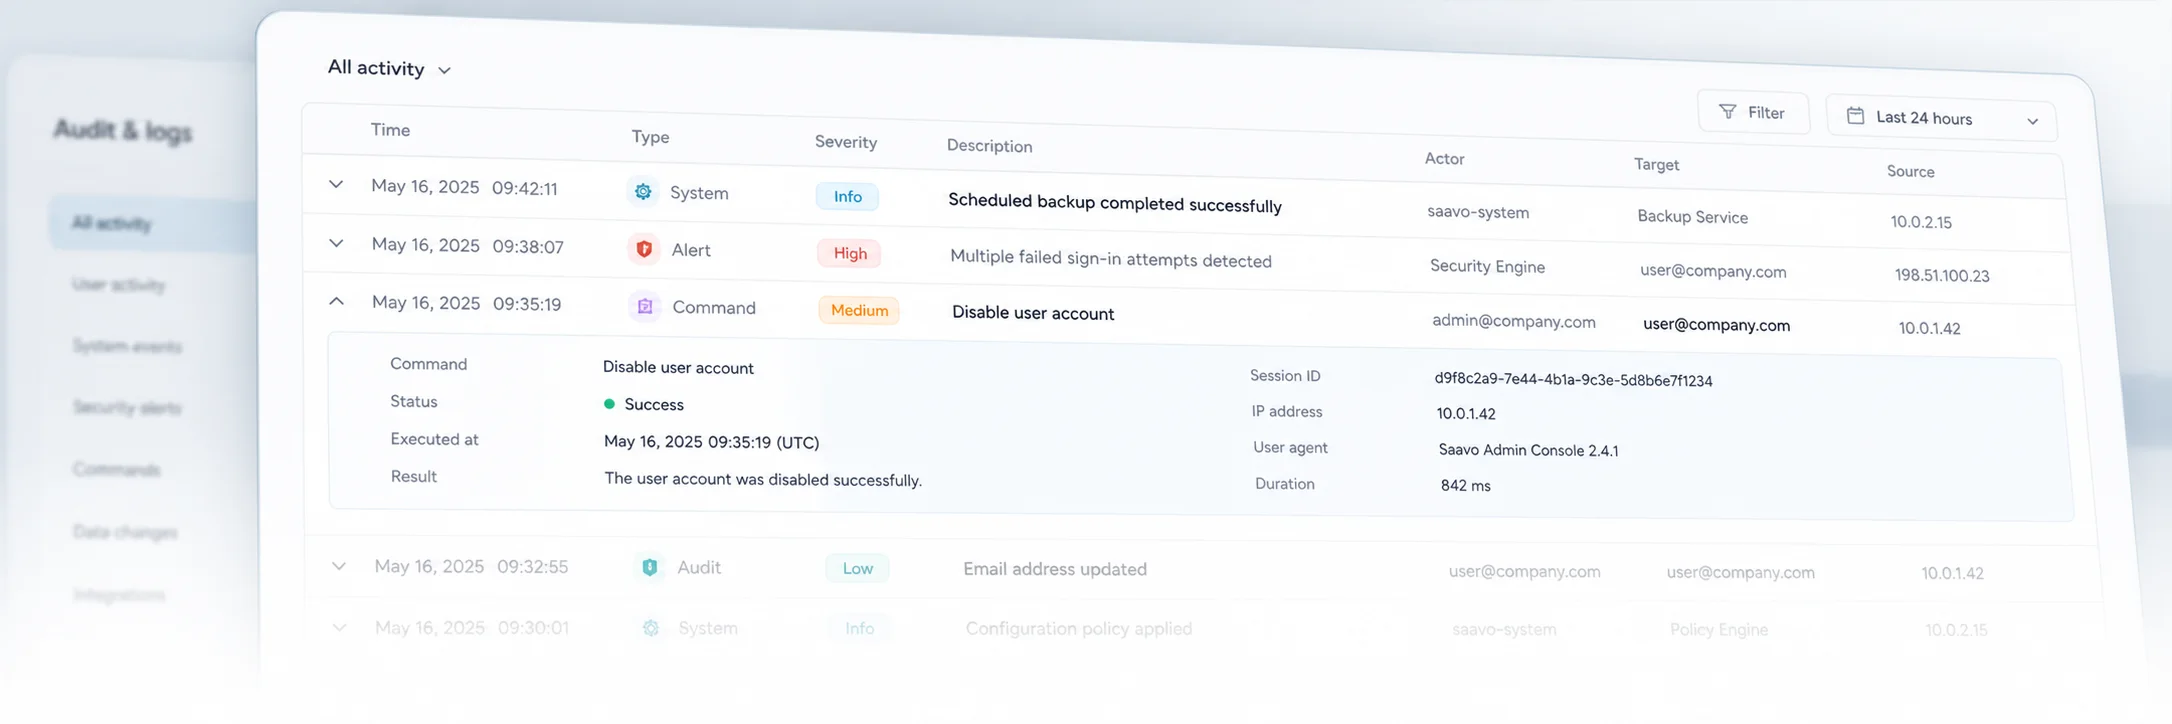
追踪系统、警报、审计、事件和命令的执行结果。
内置产品分析
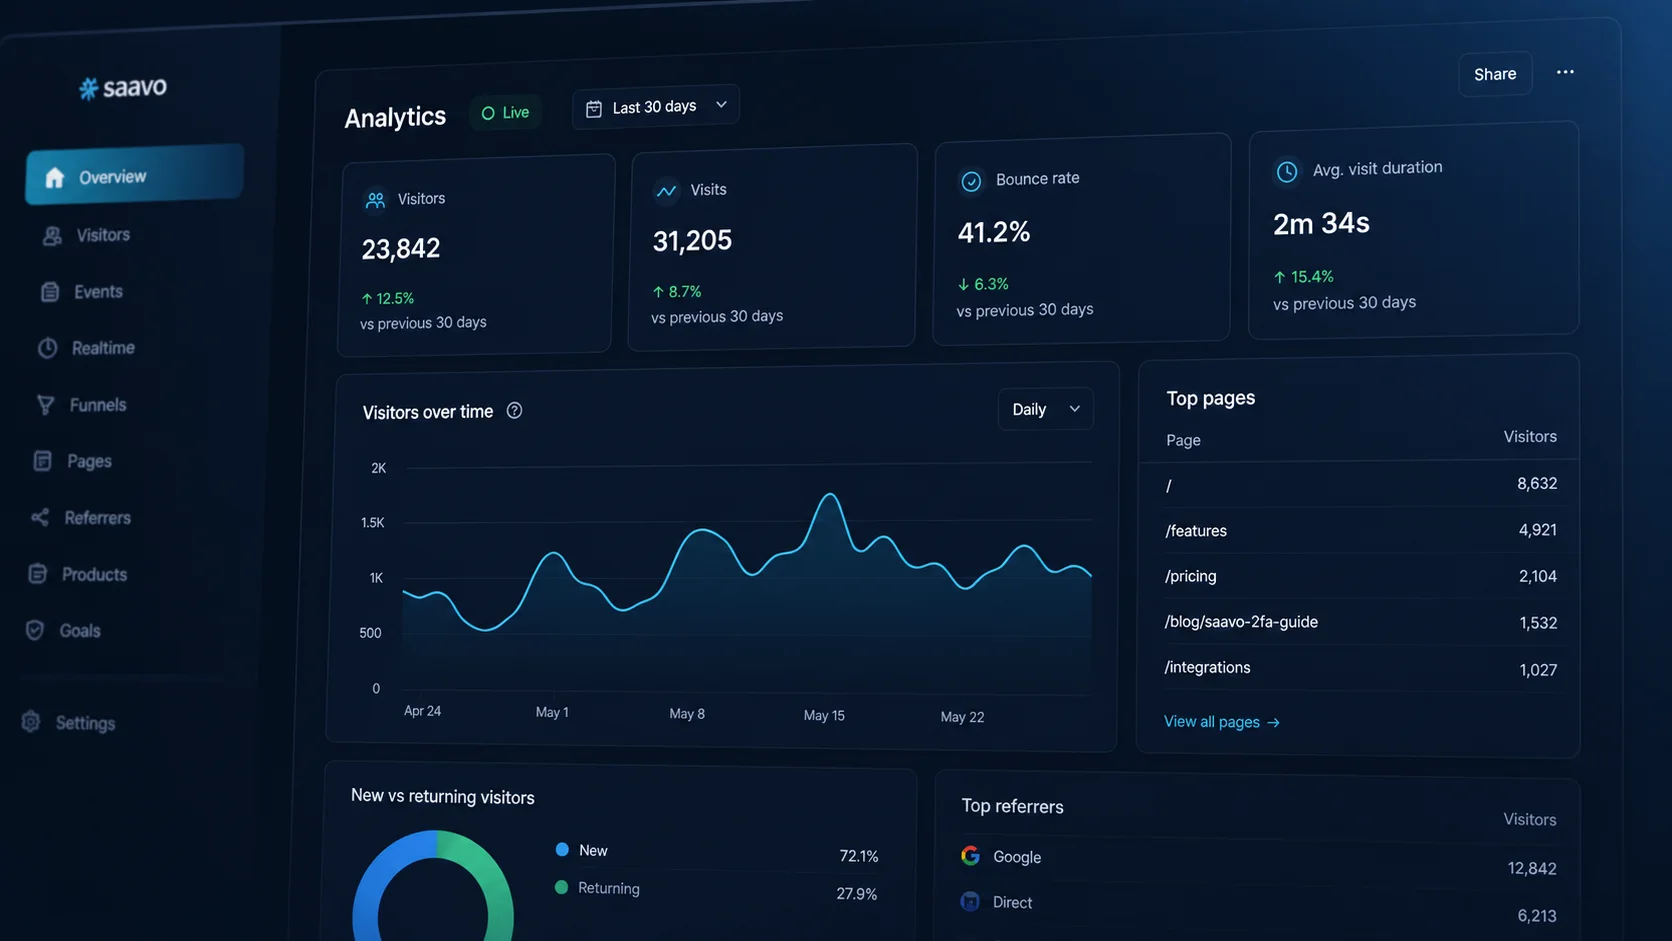
无需额外引入 SaaS 服务,即可通过第一方分析统一查看流量、用户行为、转化和性能数据。
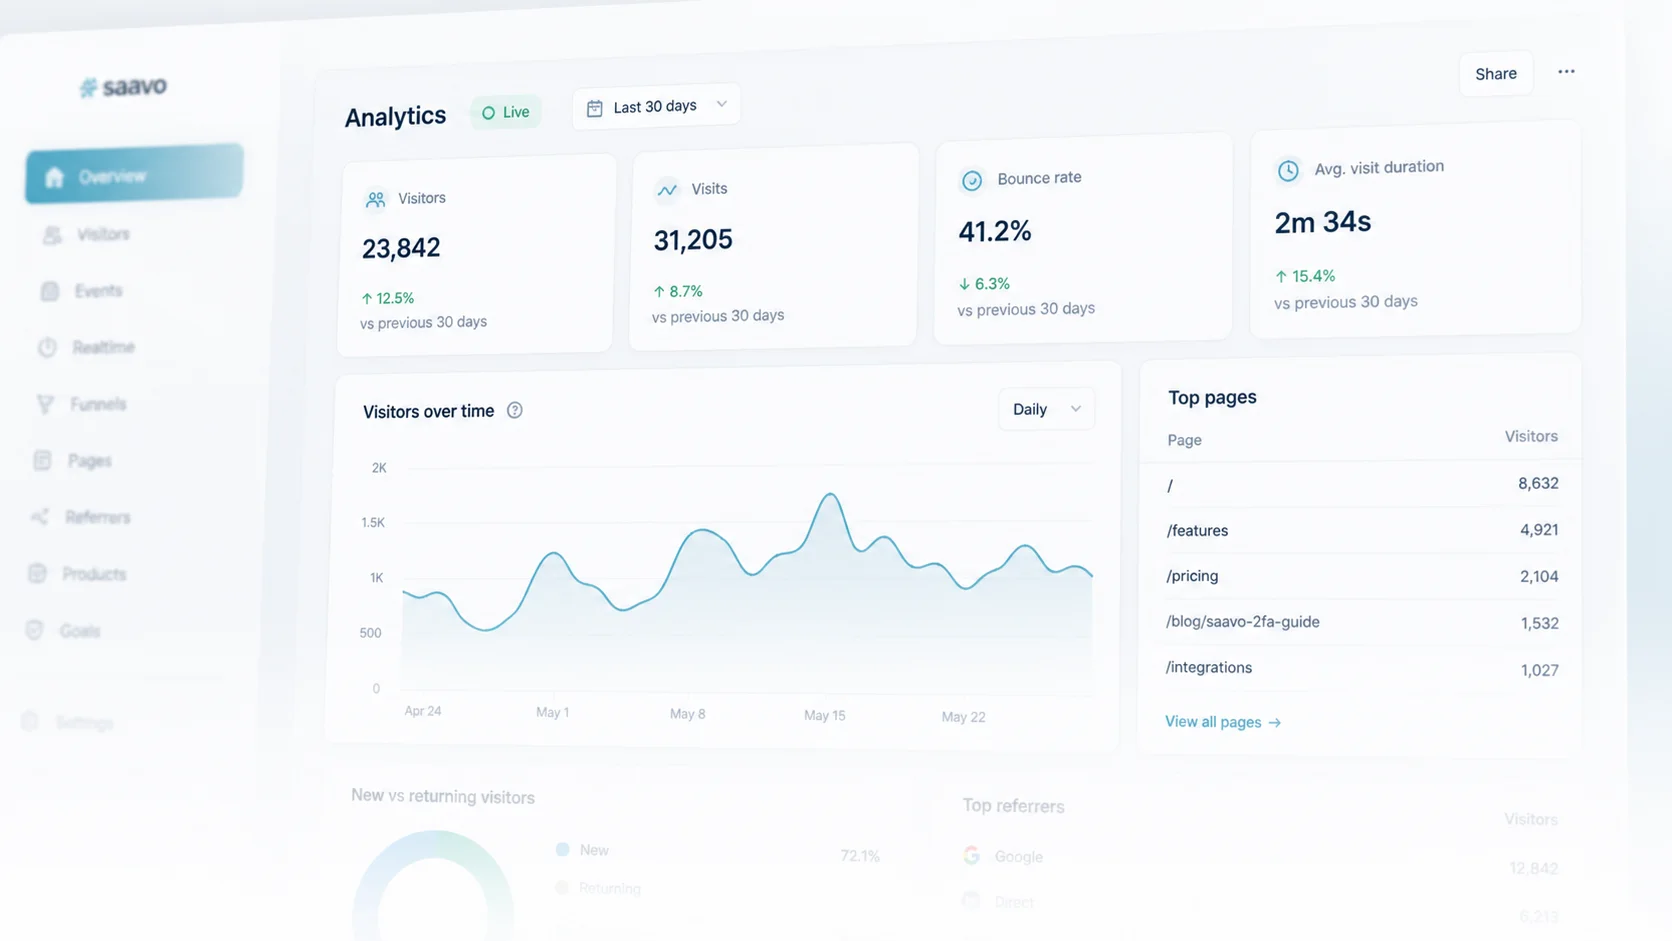
结合上下文查看浏览量、访客、访问次数、跳出率和访问时长。
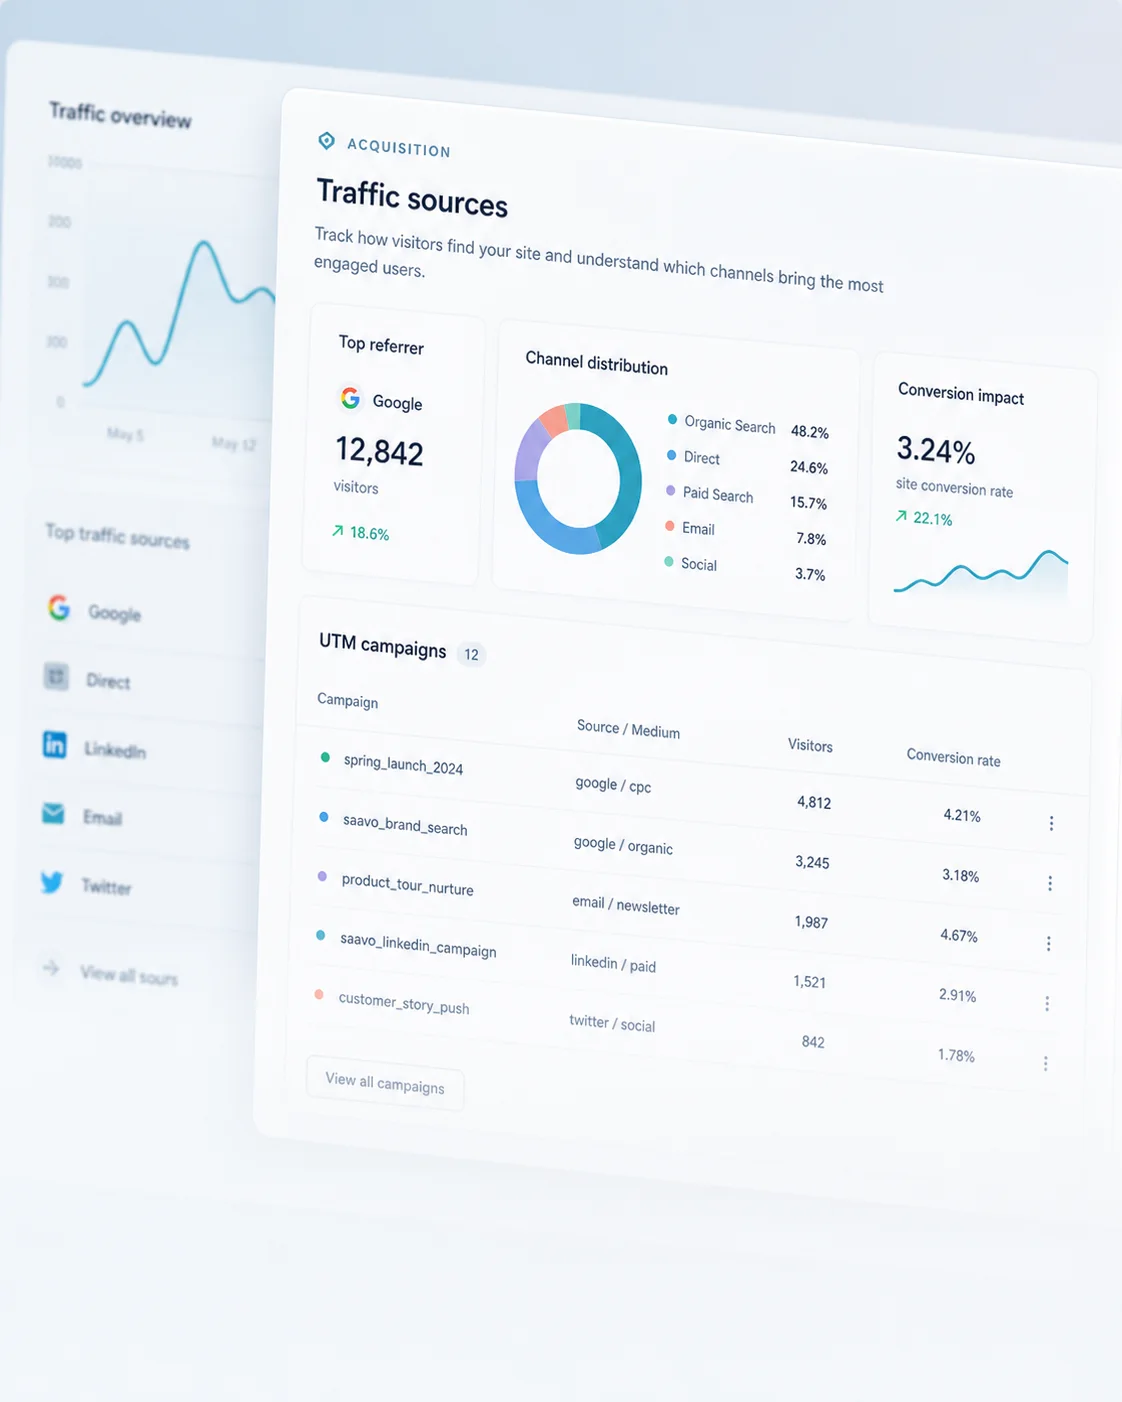
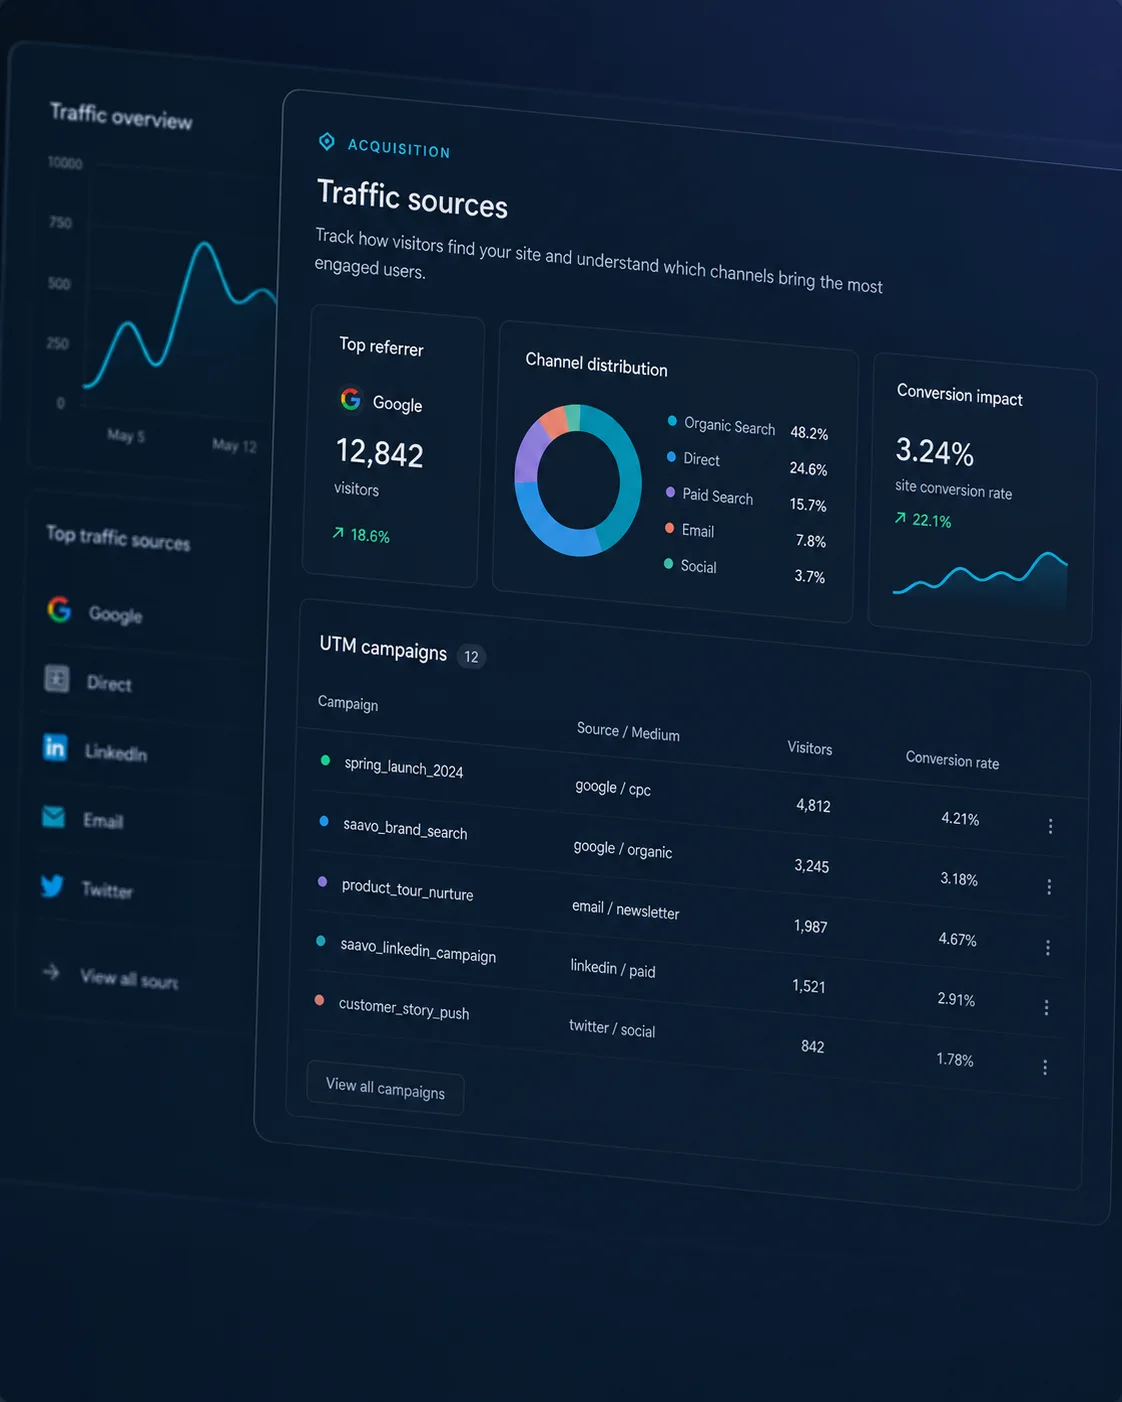
了解引荐来源、渠道和 UTM 来源。
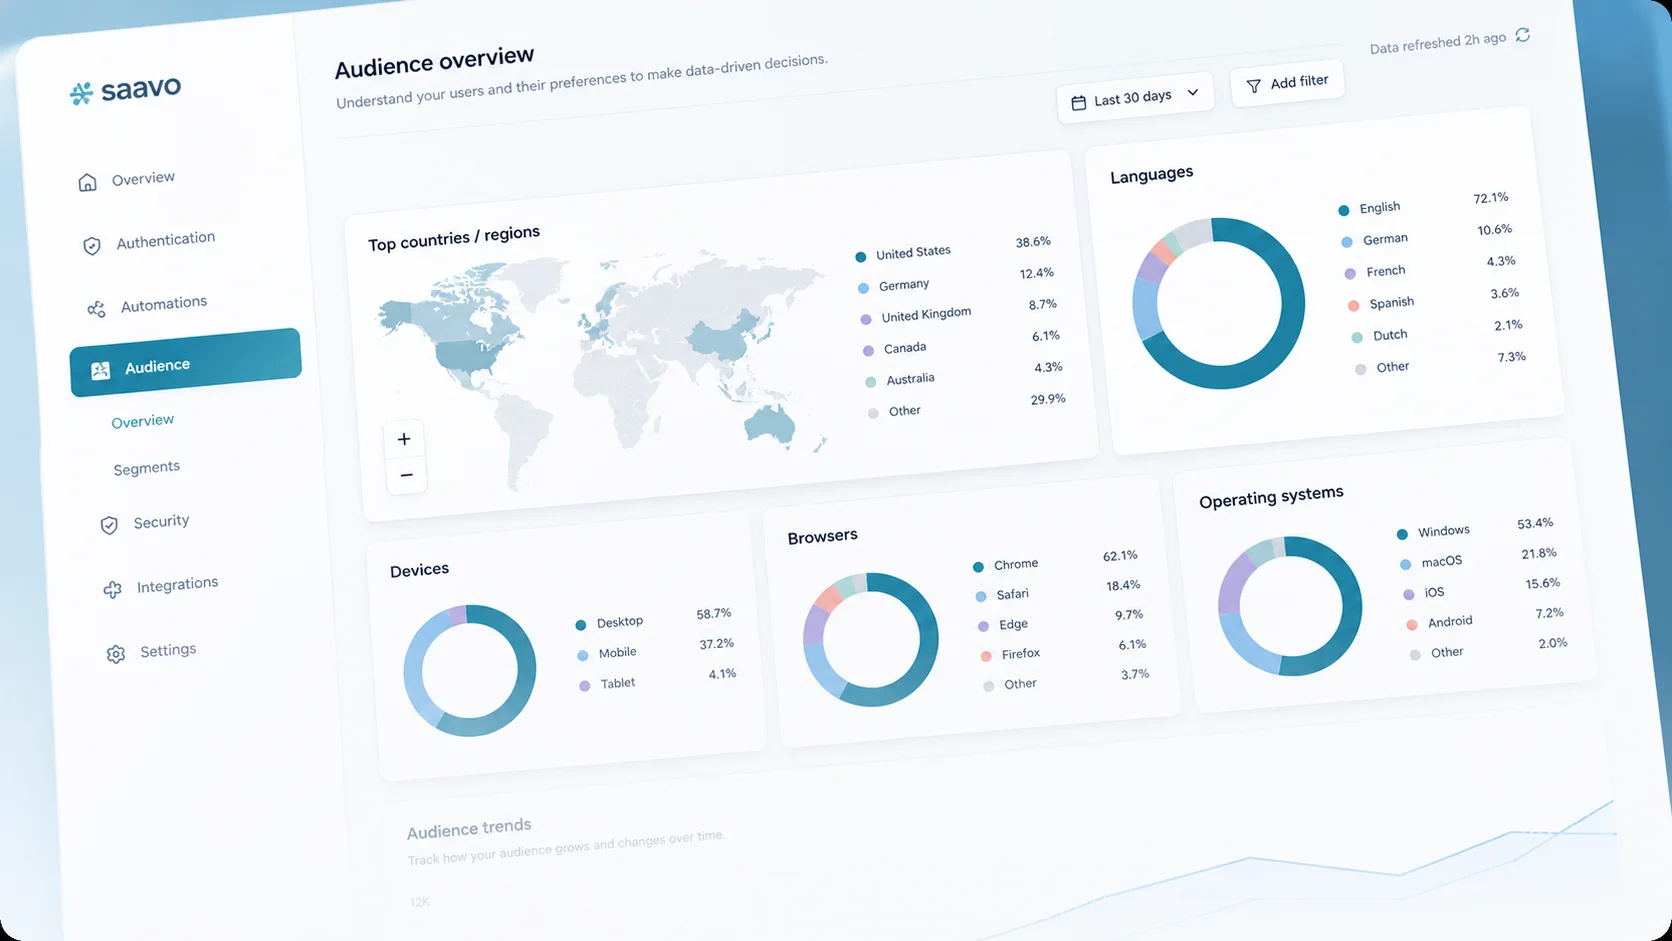
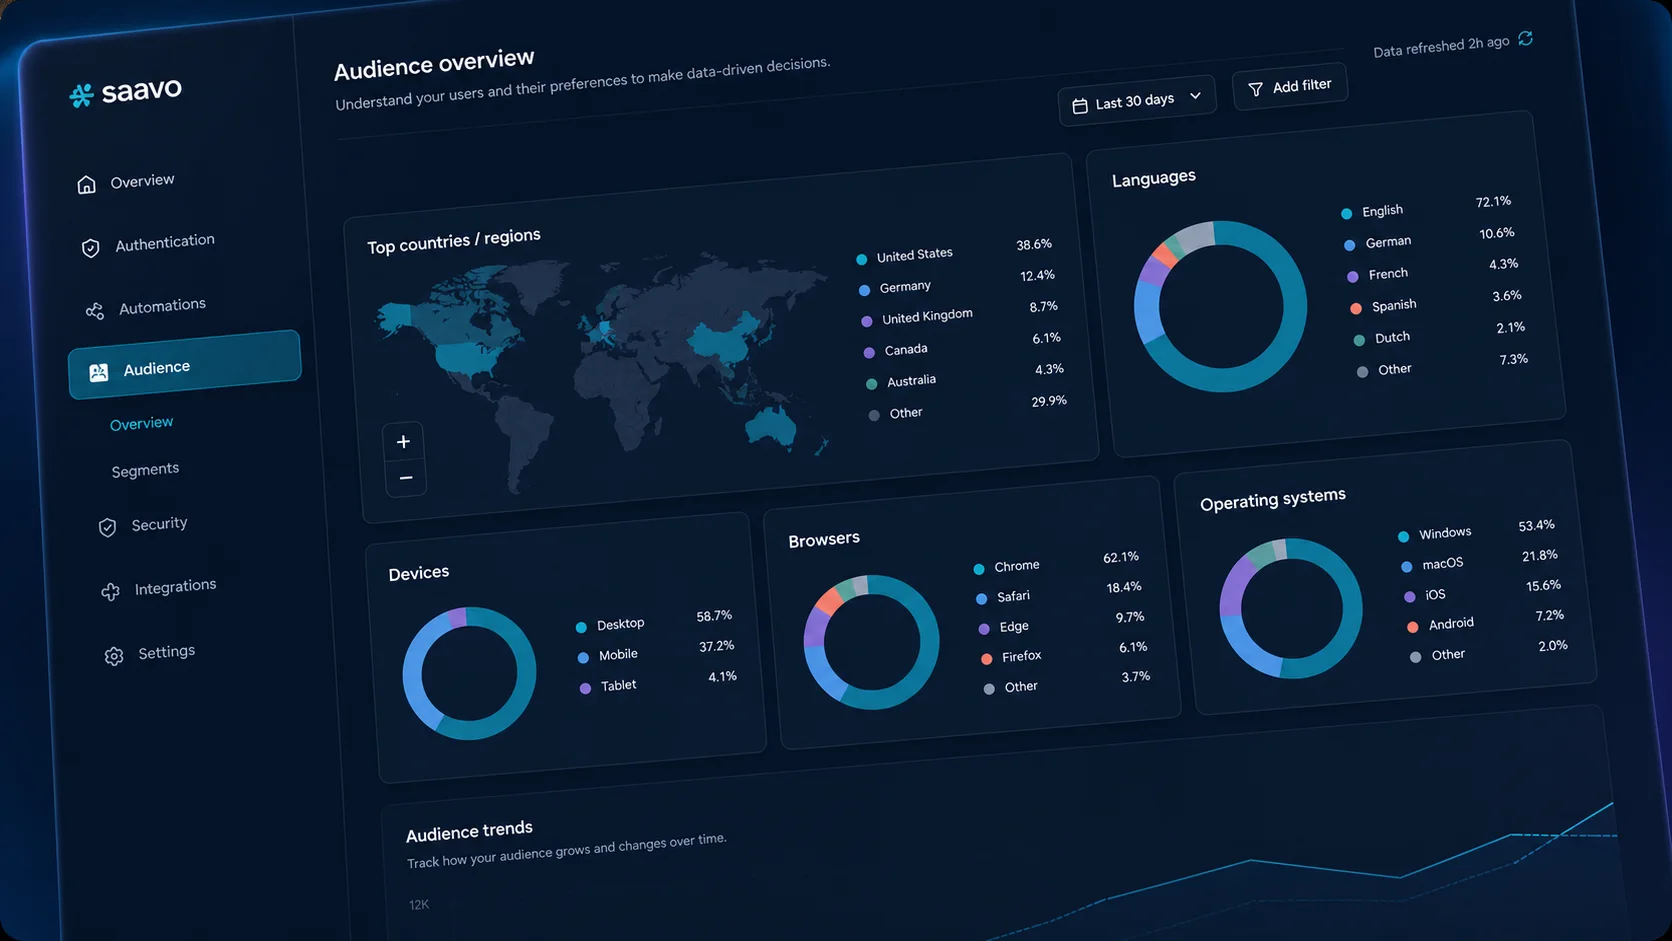
探索位置、语言、设备、浏览器和操作系统。
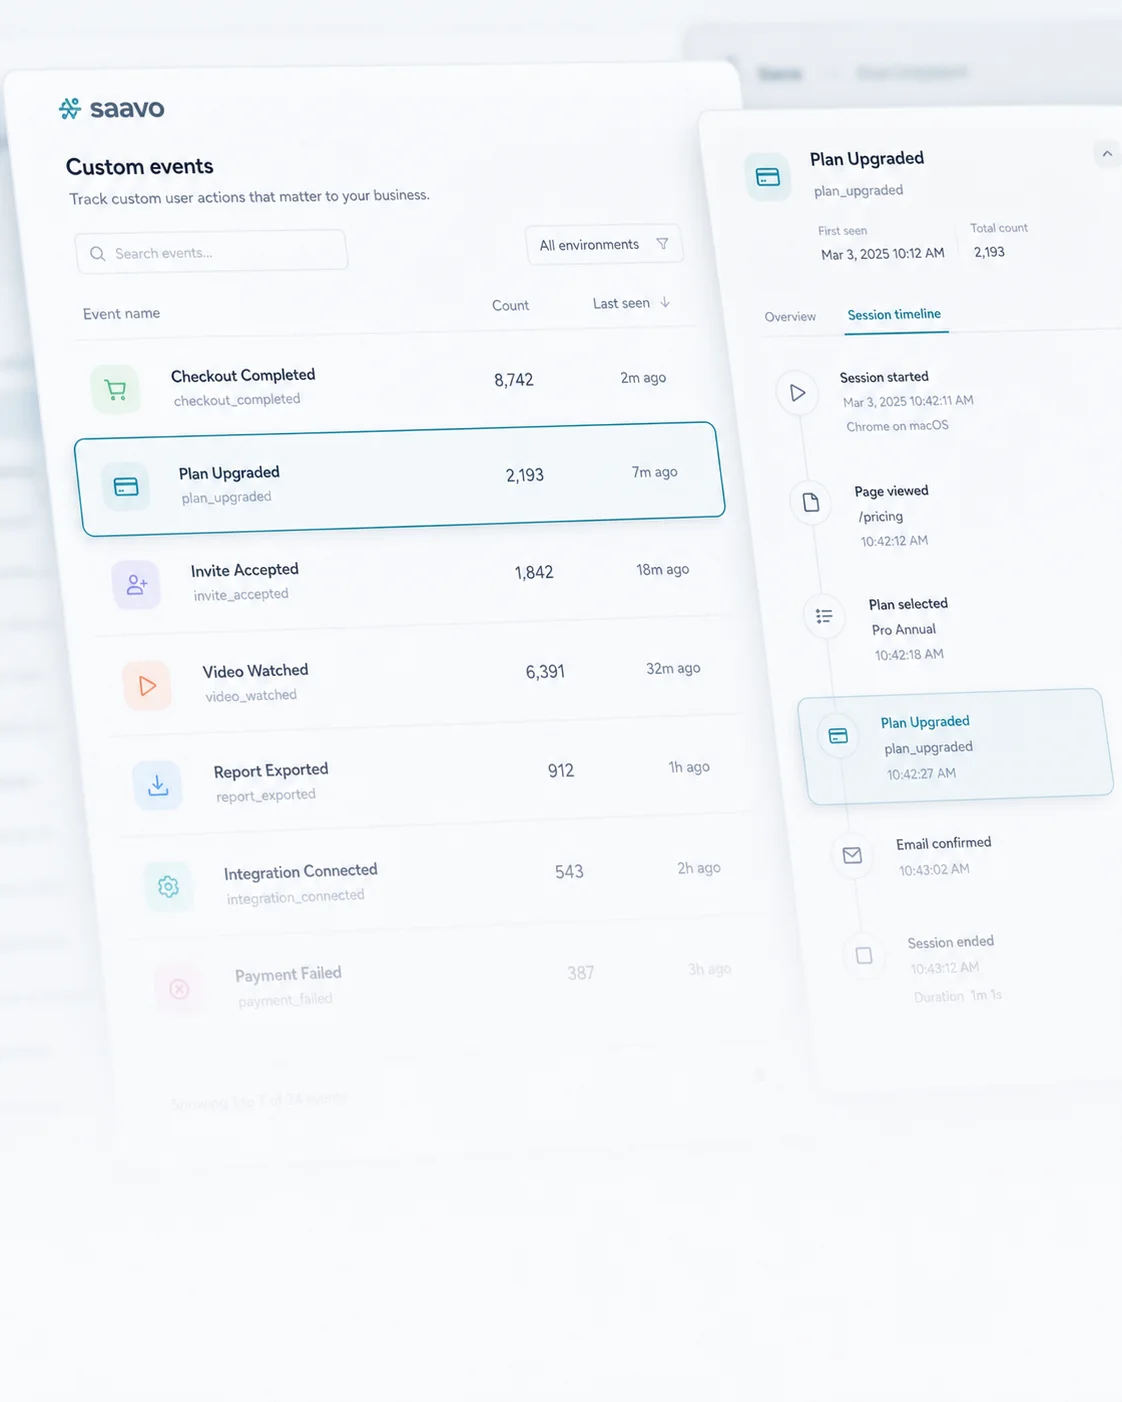
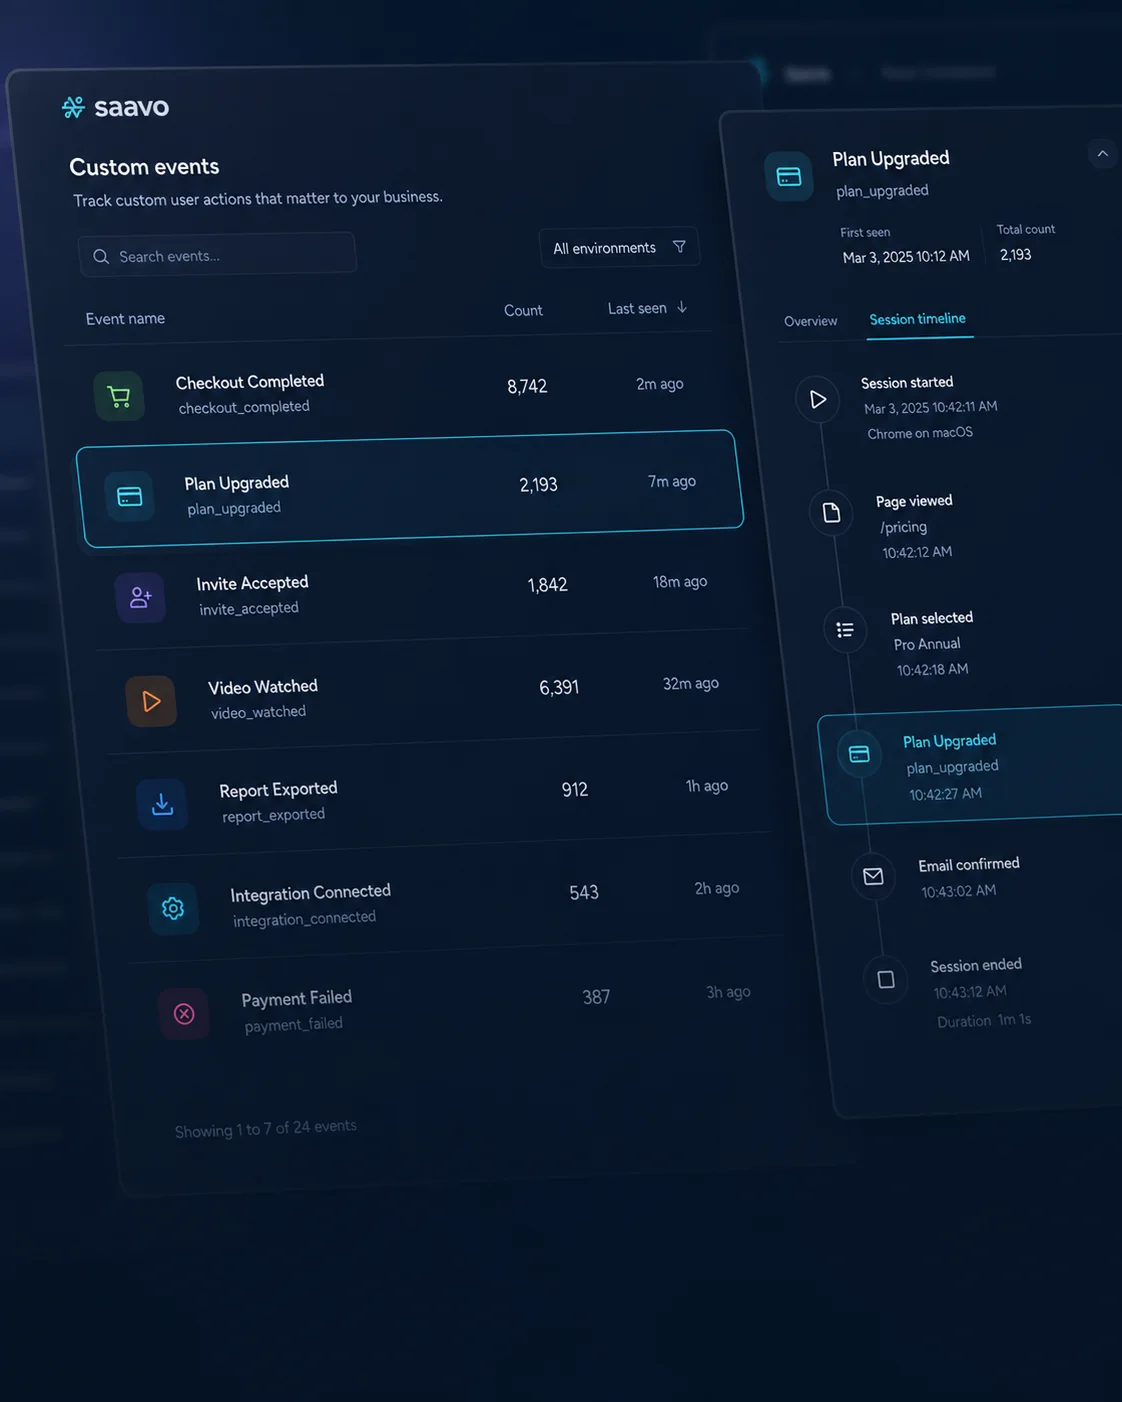
检查自定义事件以及反映产品使用行为的会话。
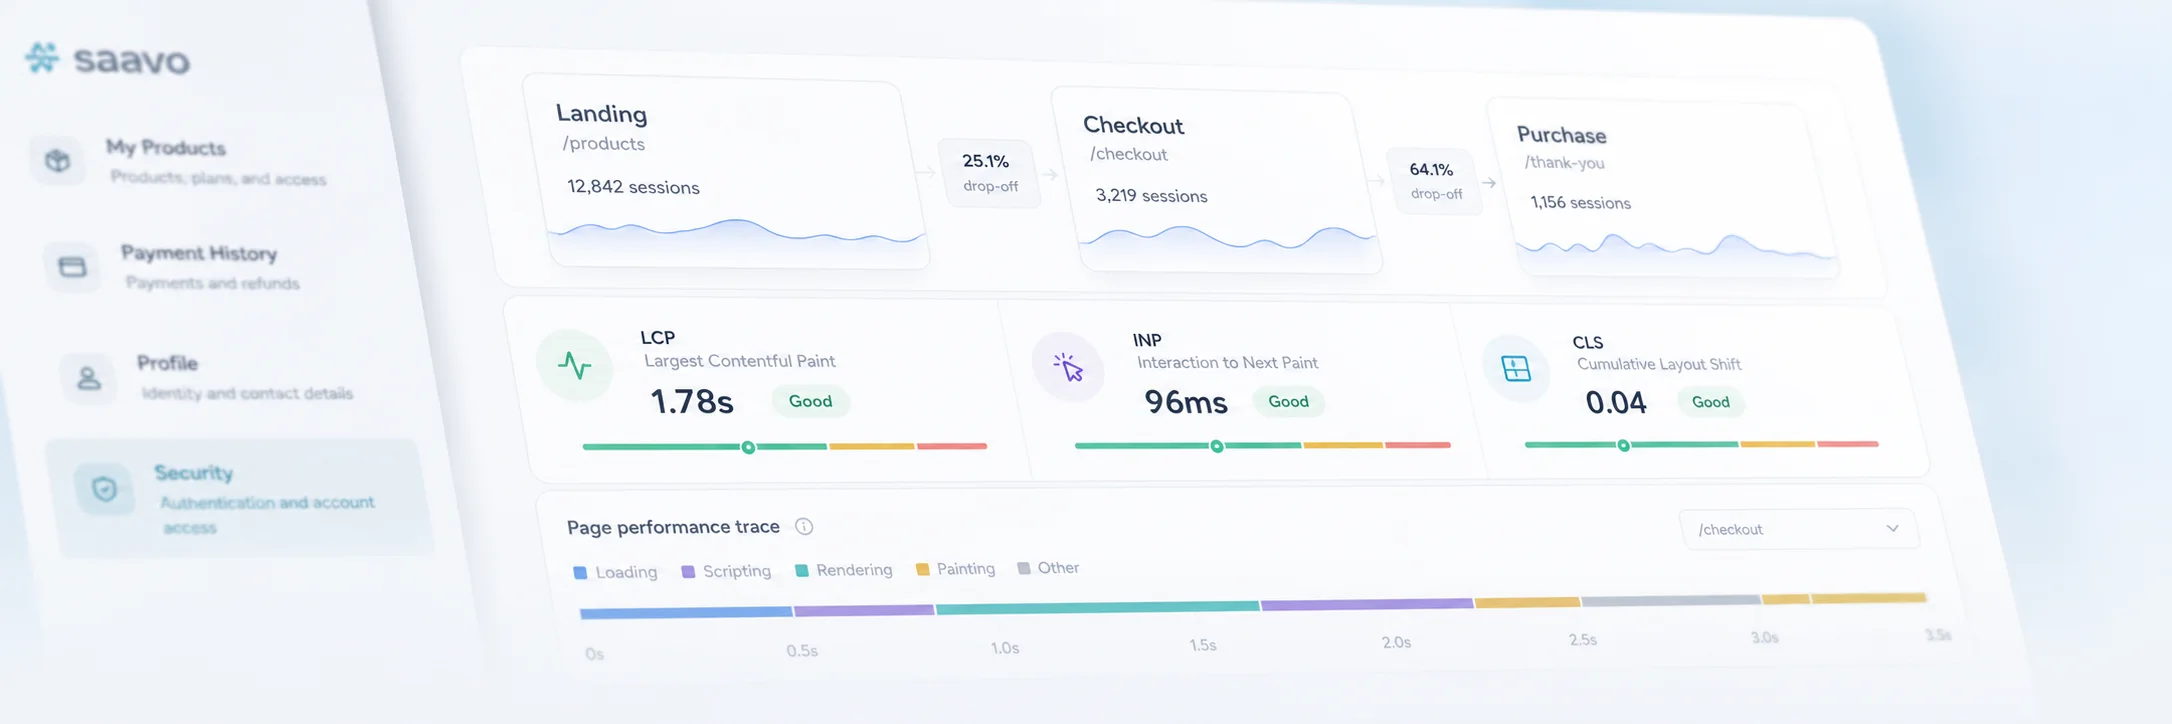
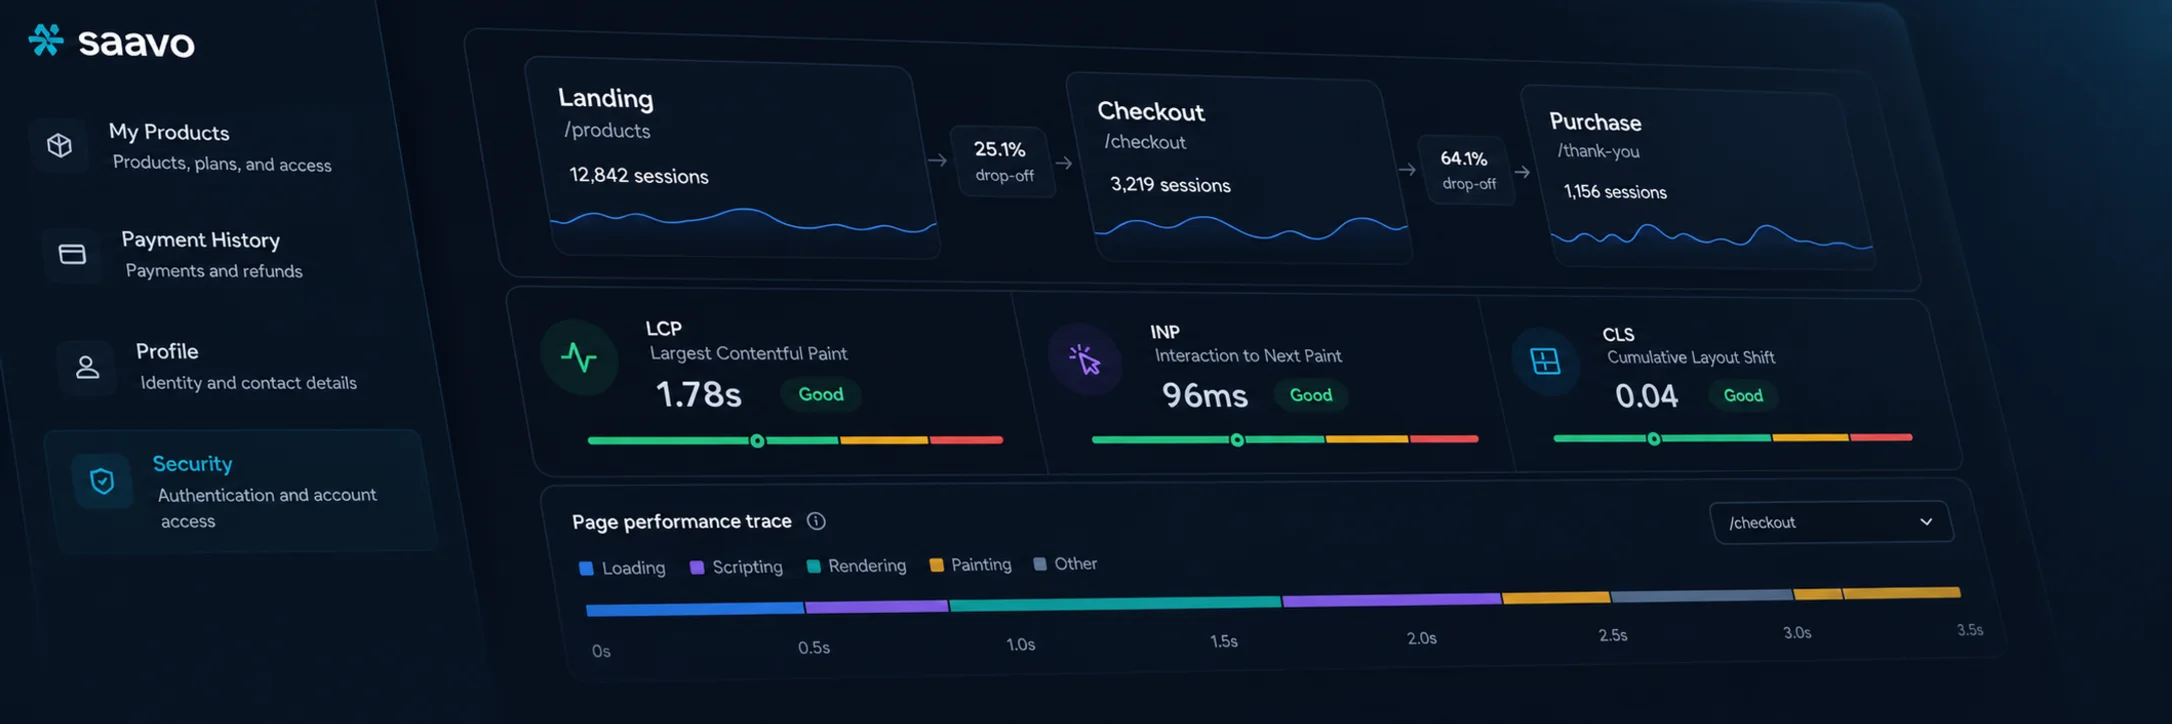
将转化步骤与真实的 Web Vitals 一同衡量。
OAuth2 与安全模板分发
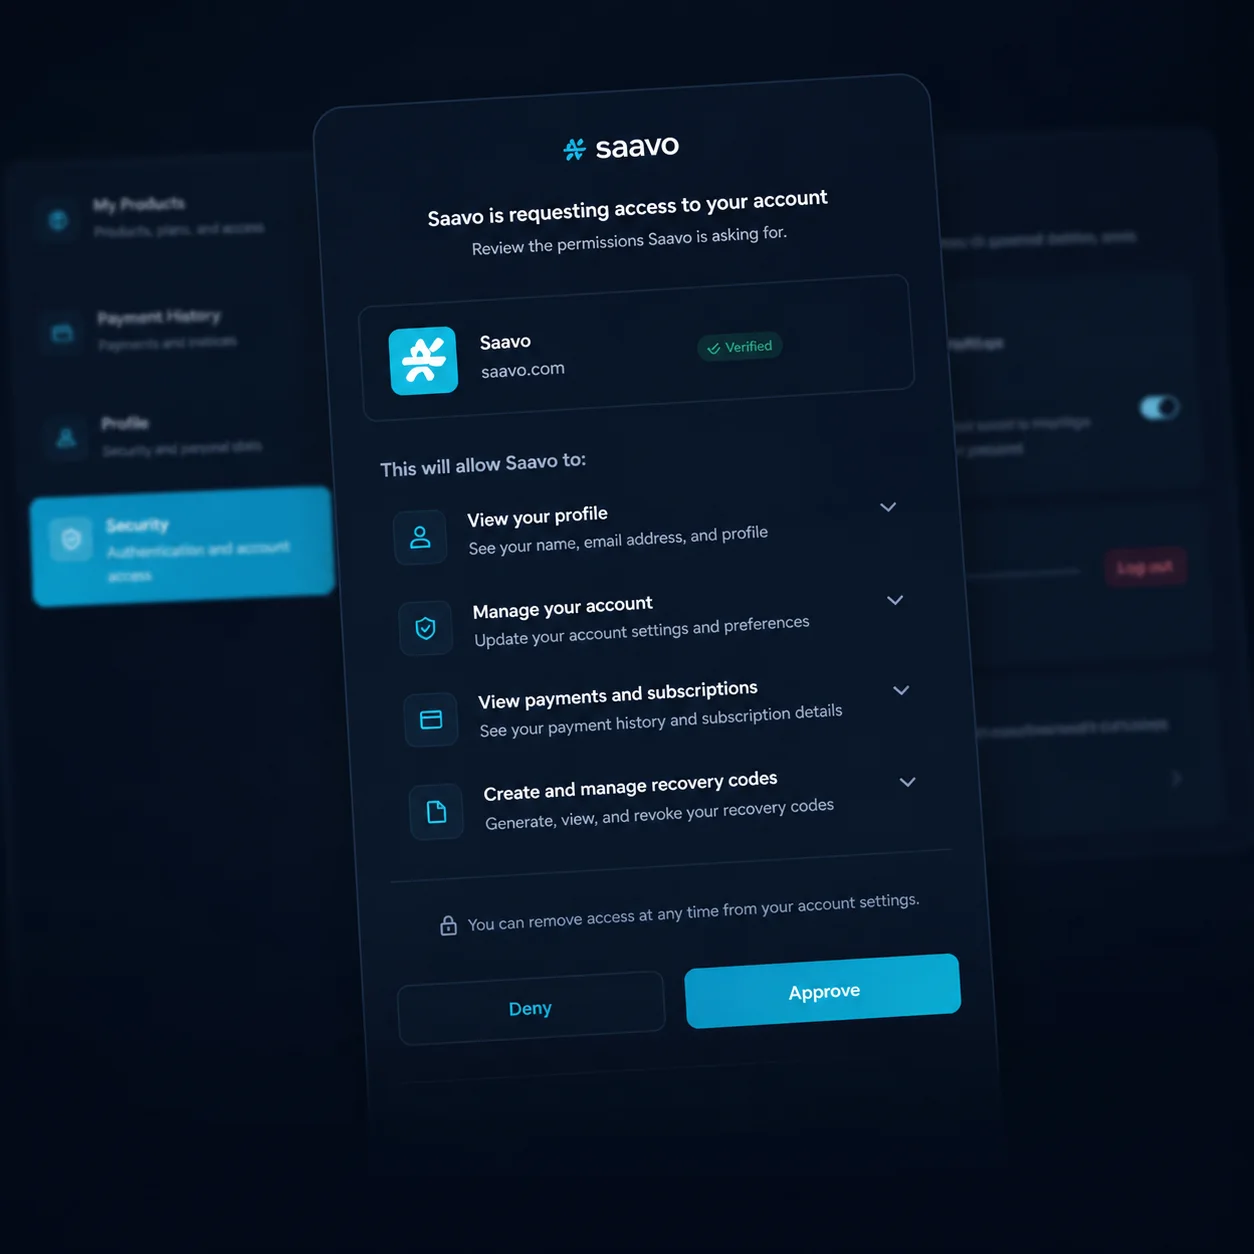
为公共或机密客户端明确指定授权范围,并确保它们只能访问用户权益范围内的资源。
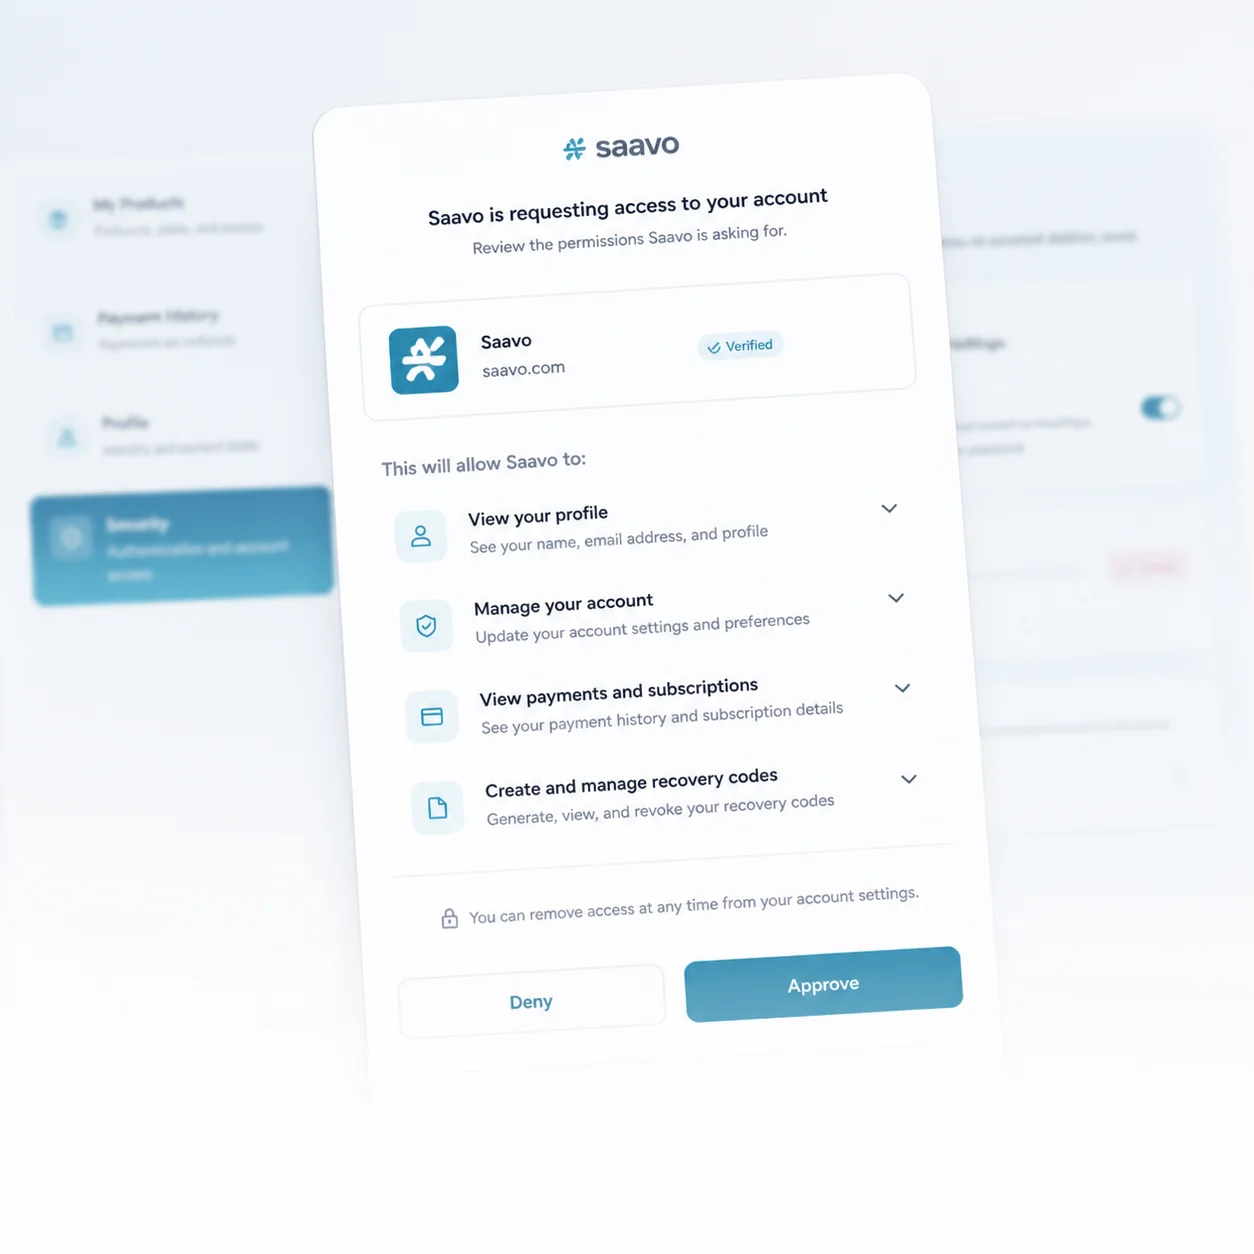
用户可以查看客户端、授权范围和所请求的访问权限。
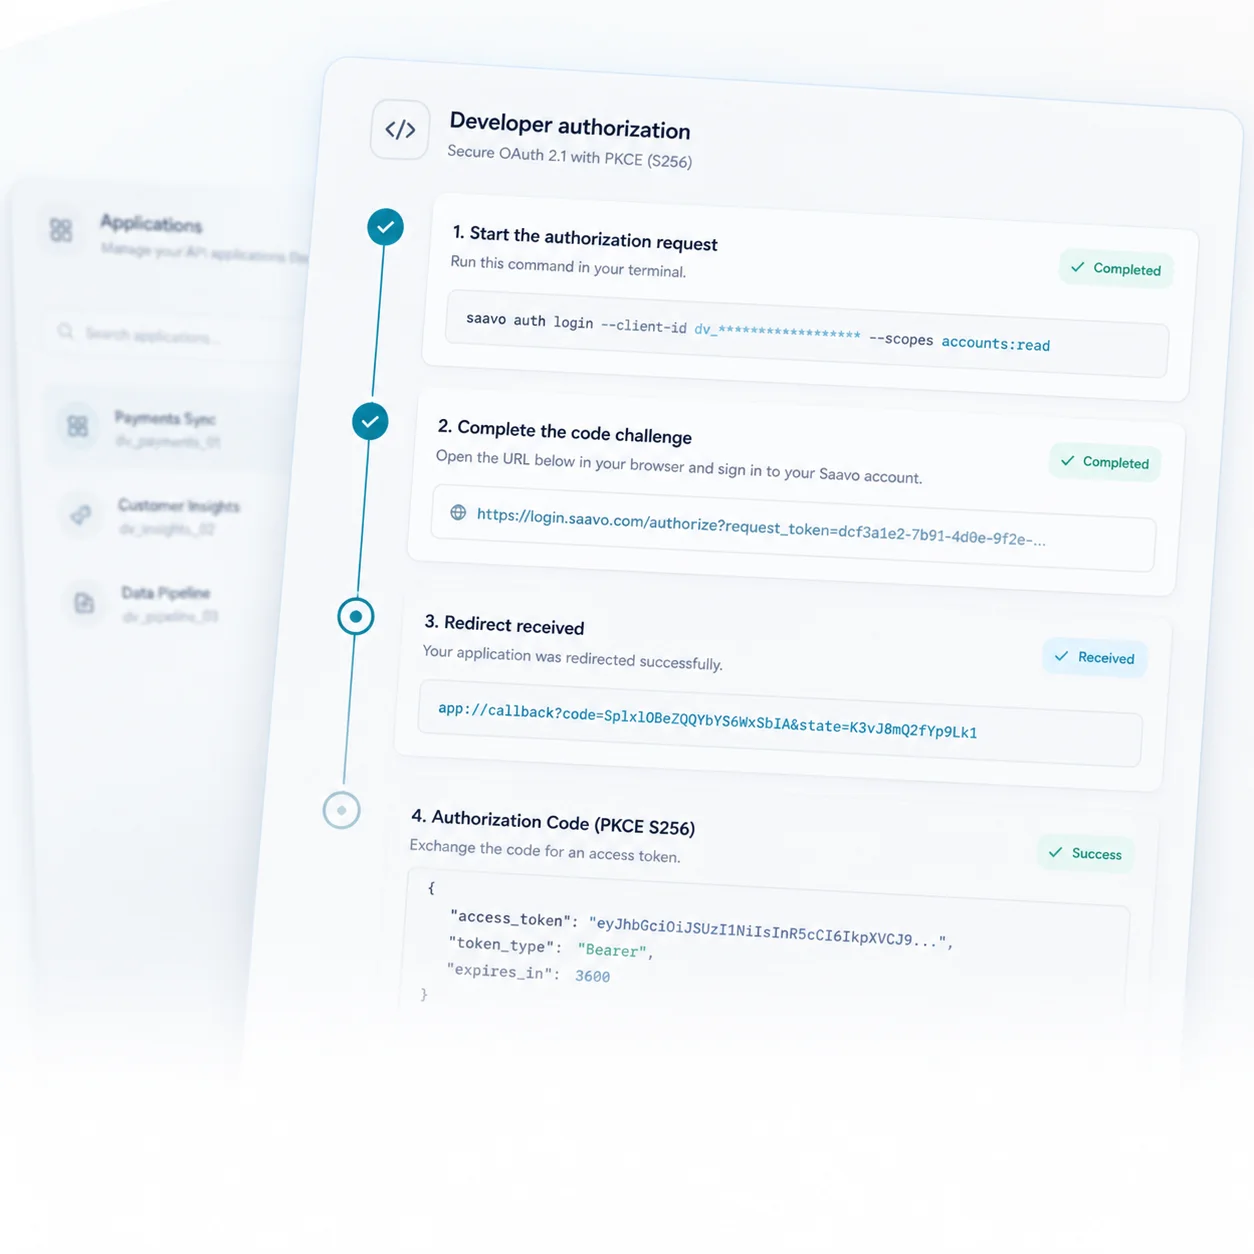
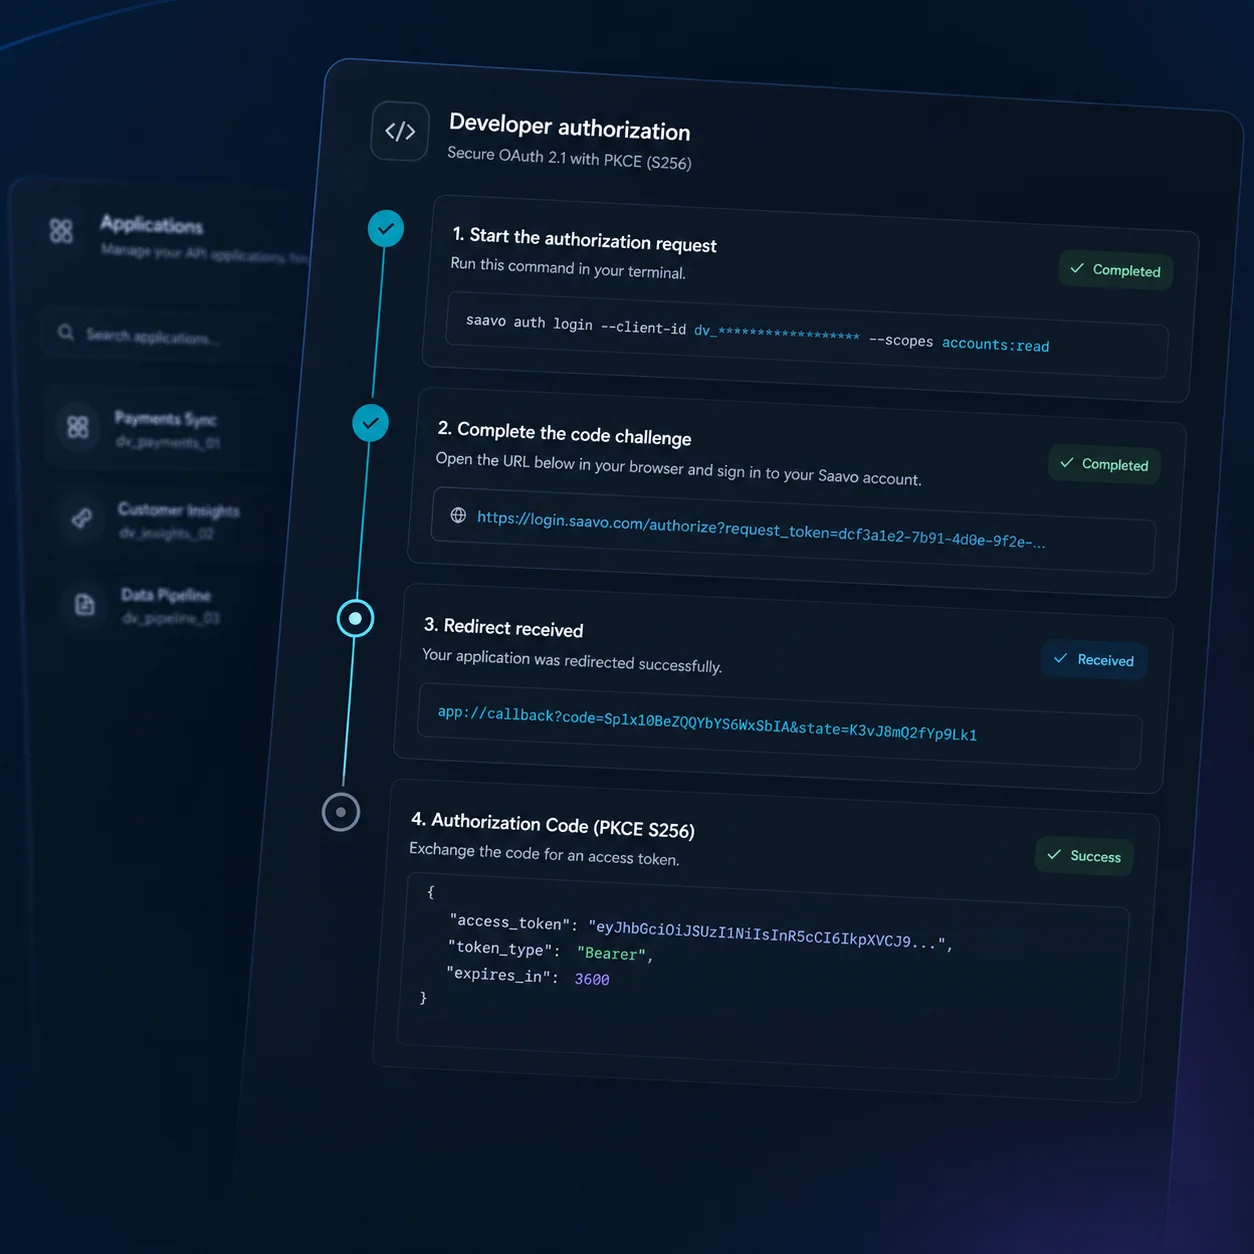
使用 PKCE S256 的授权码模式可保护公共客户端。
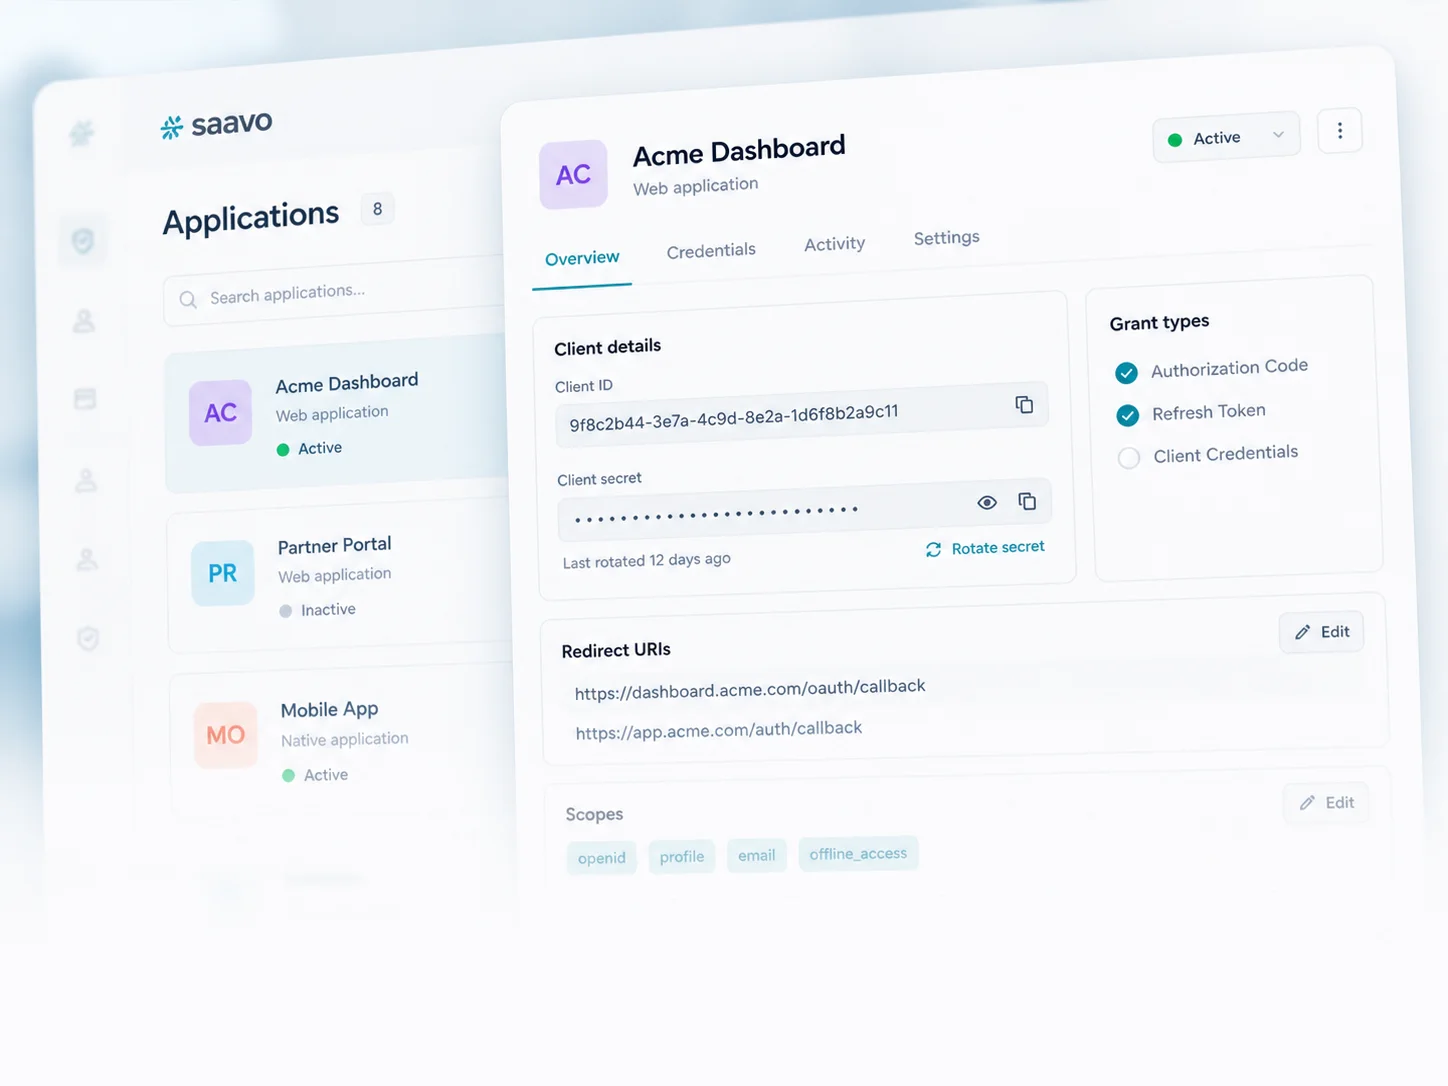
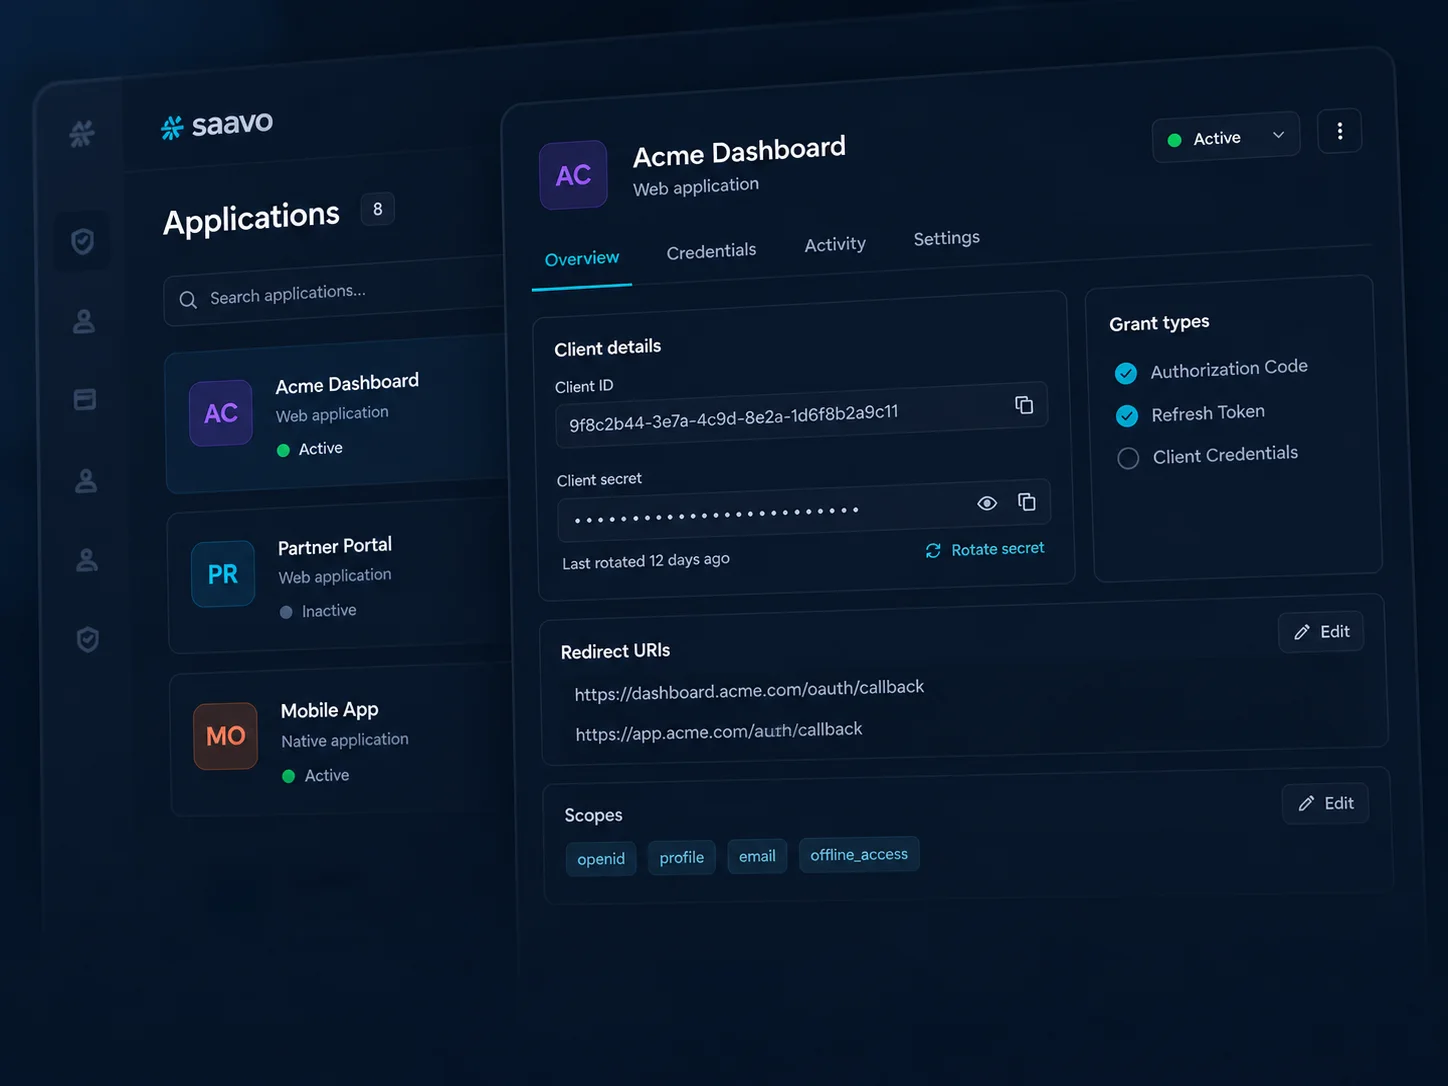
配置客户端、授权类型、授权范围和状态。
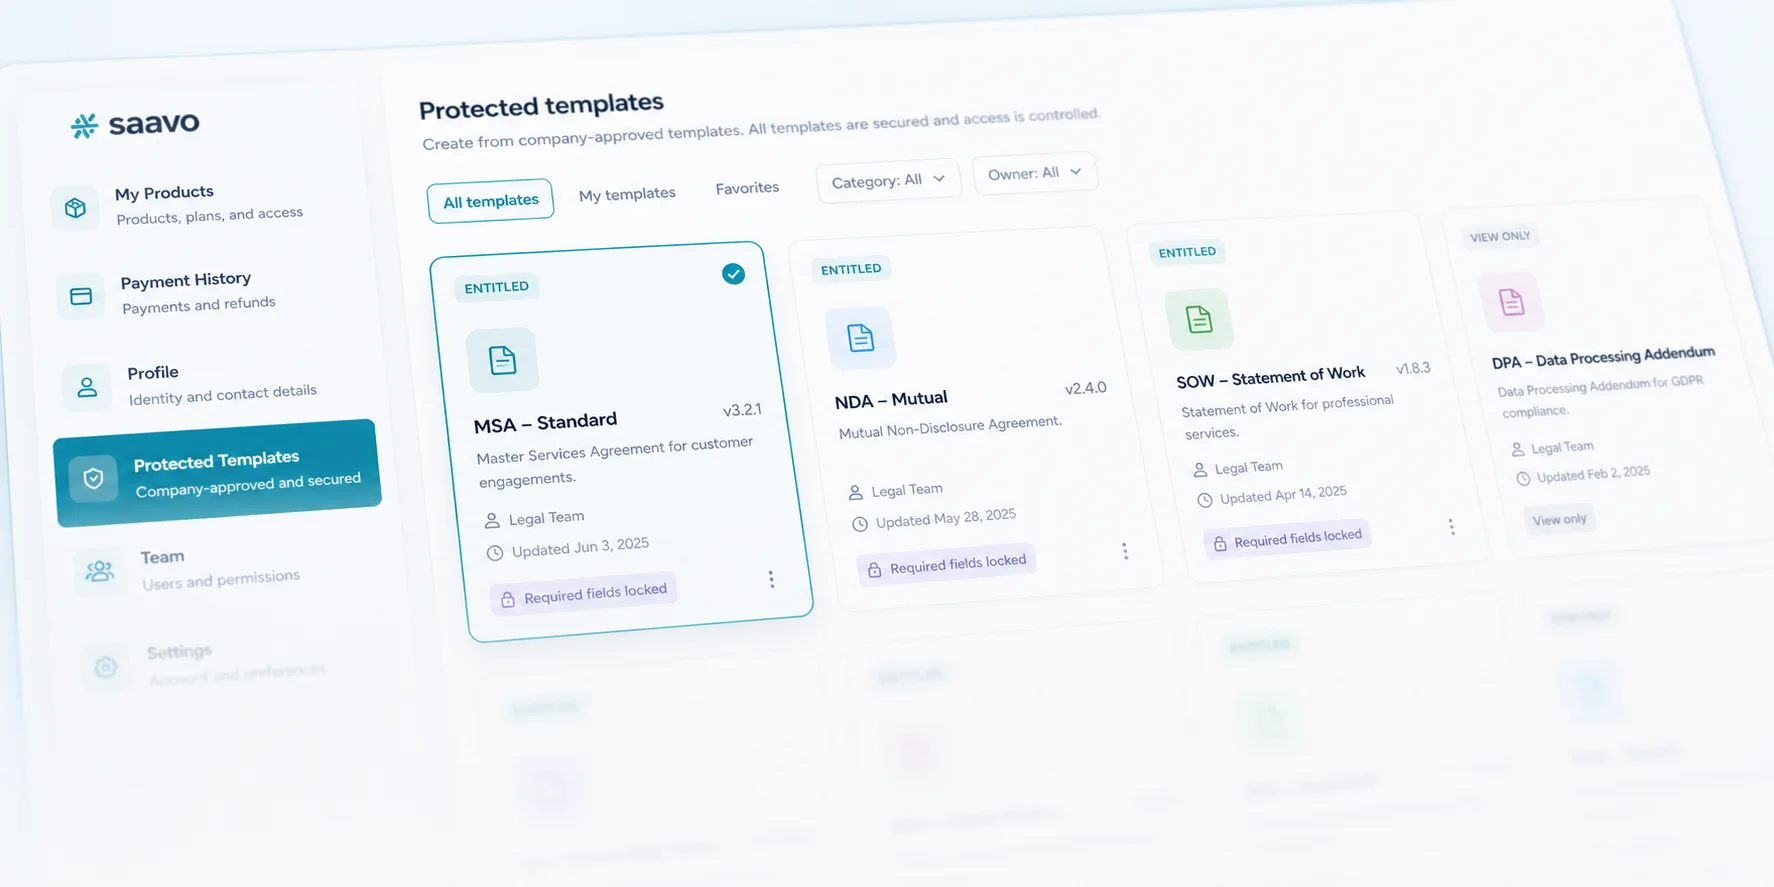
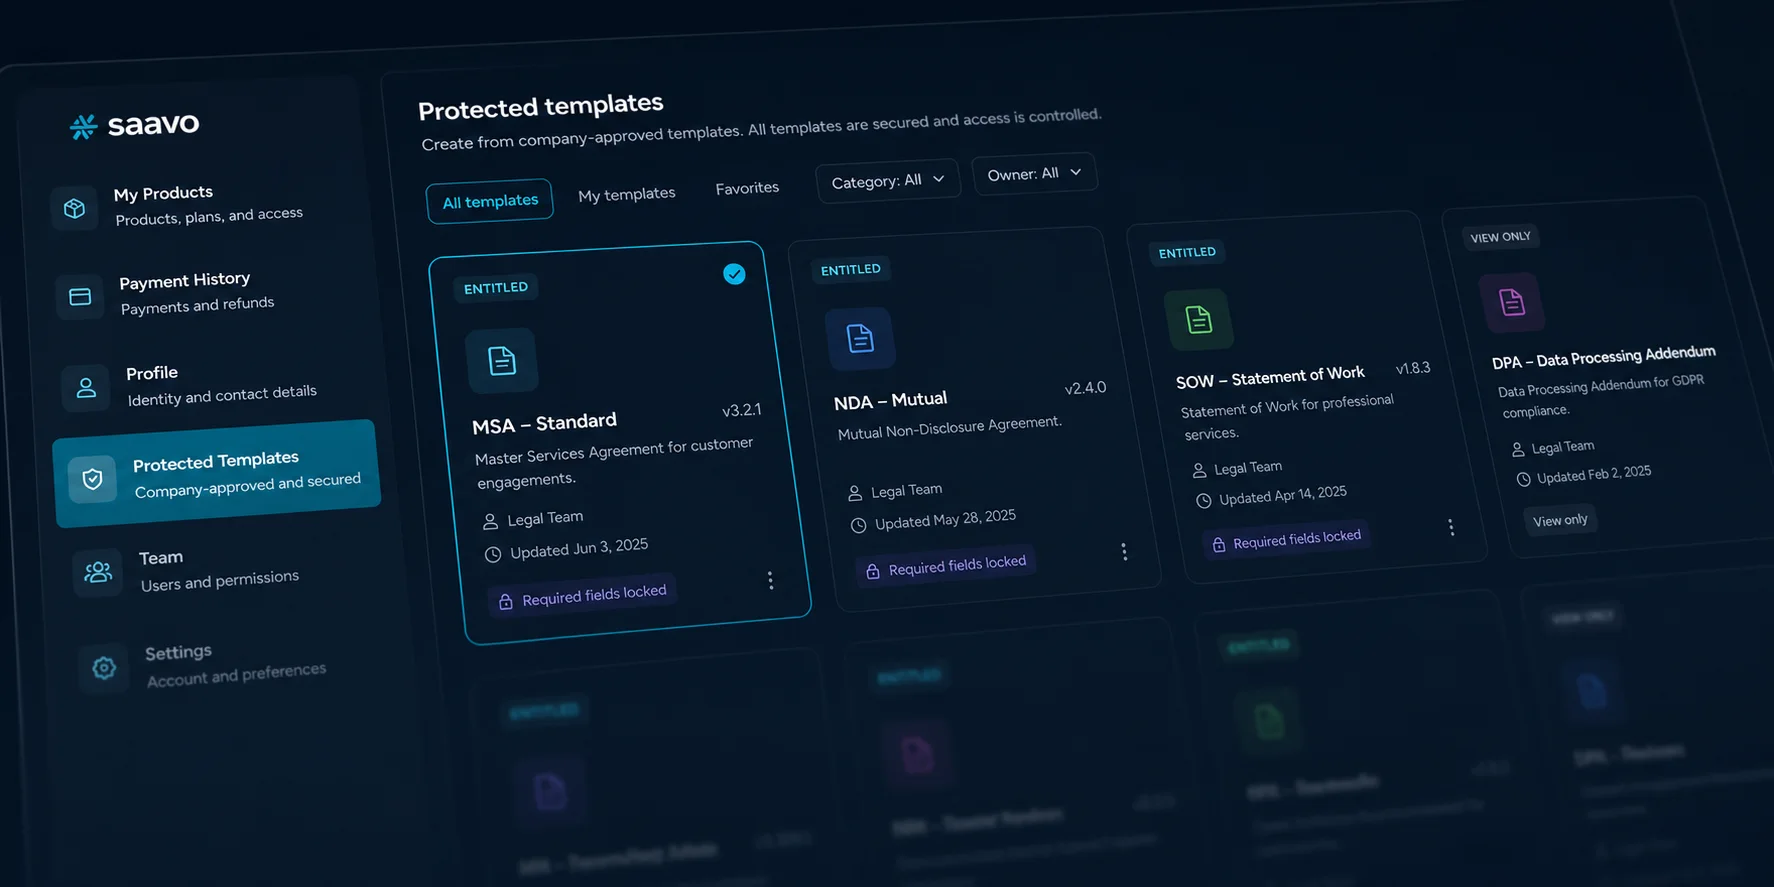
仅当授权范围与权益一致时才返回目录条目。
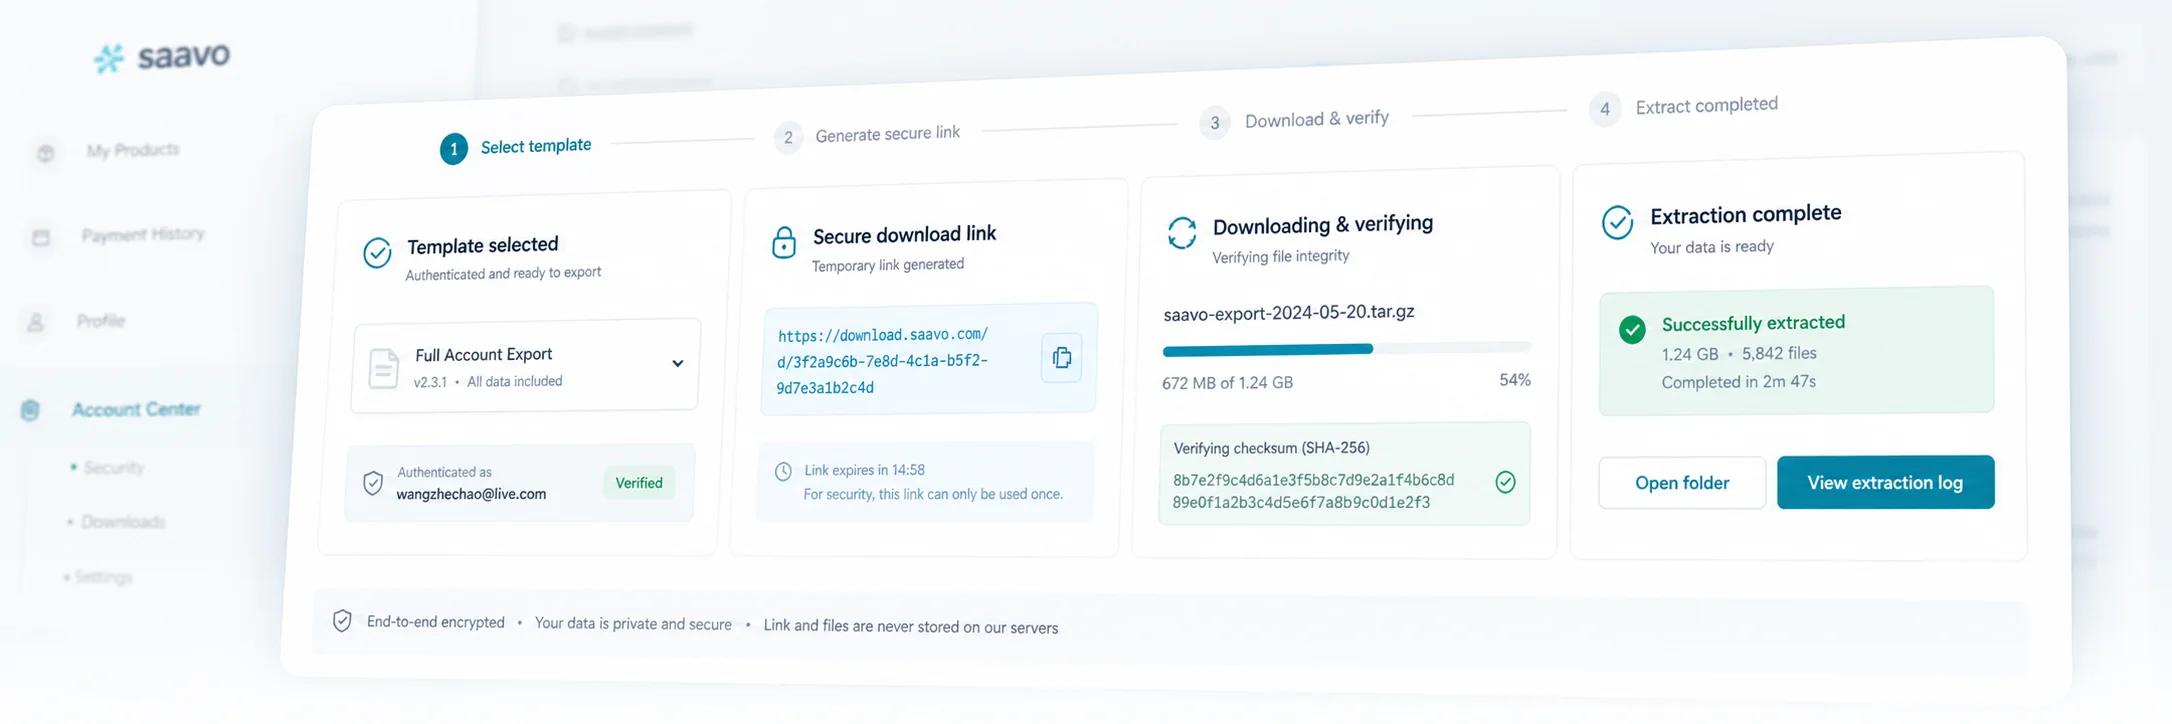
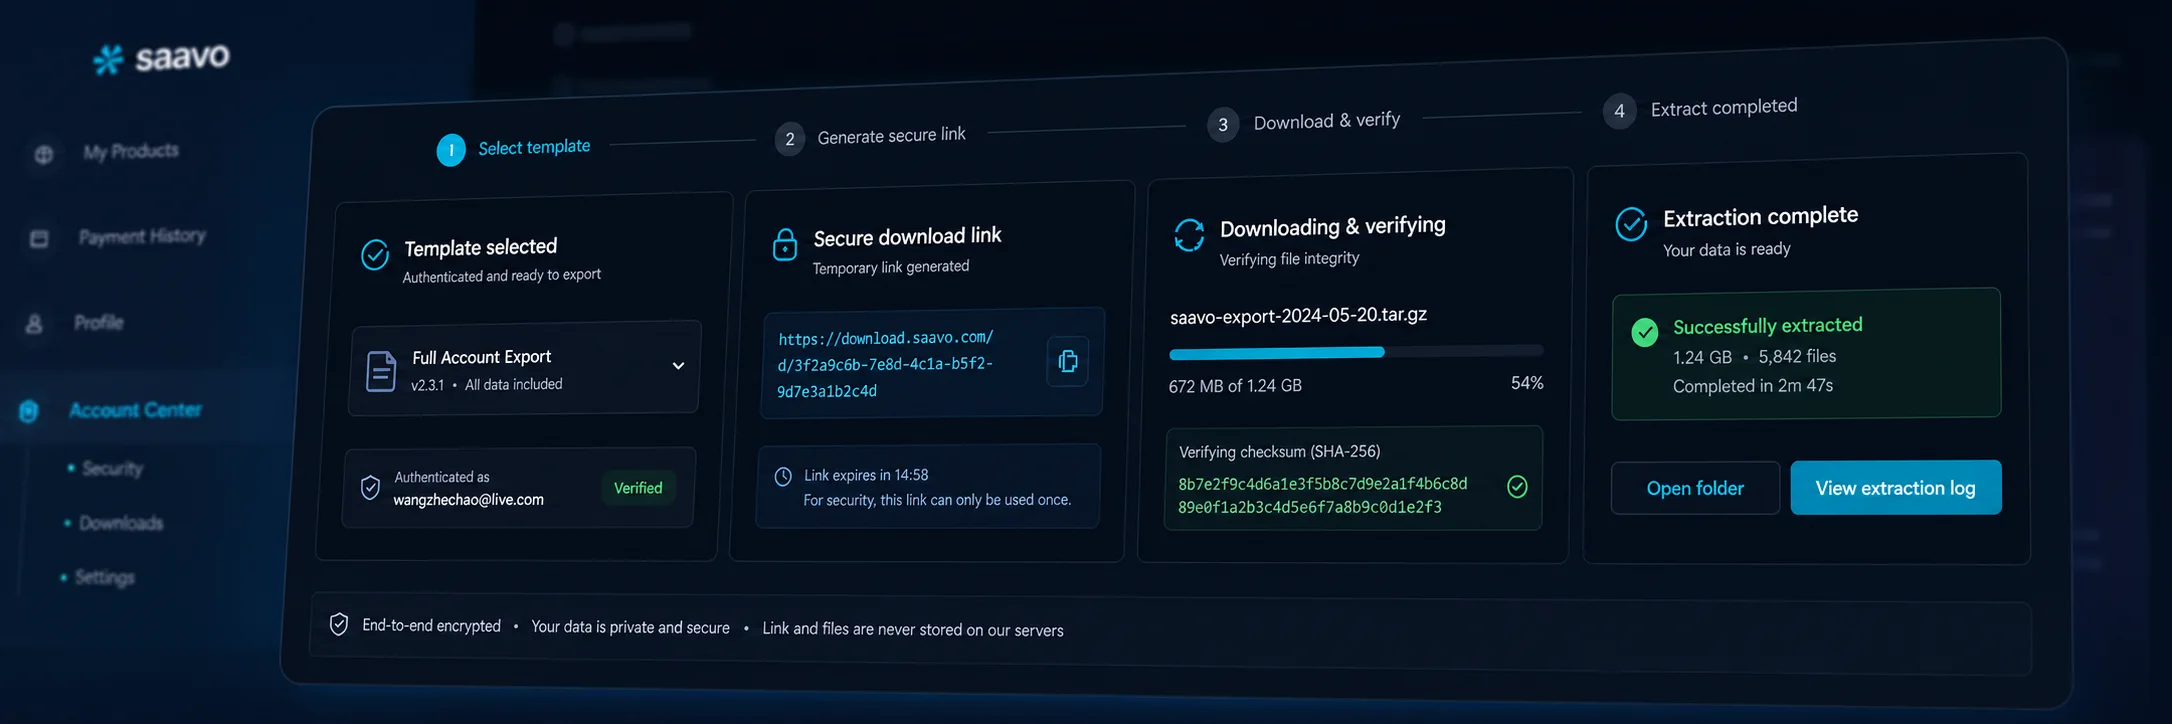
通过临时 R2 URL 提供下载,并验证下载结果。
多语言、内容与隐私
多语言路由、文档、搜索元数据、法律页面、主题和隐私控制均可随产品一并发布。
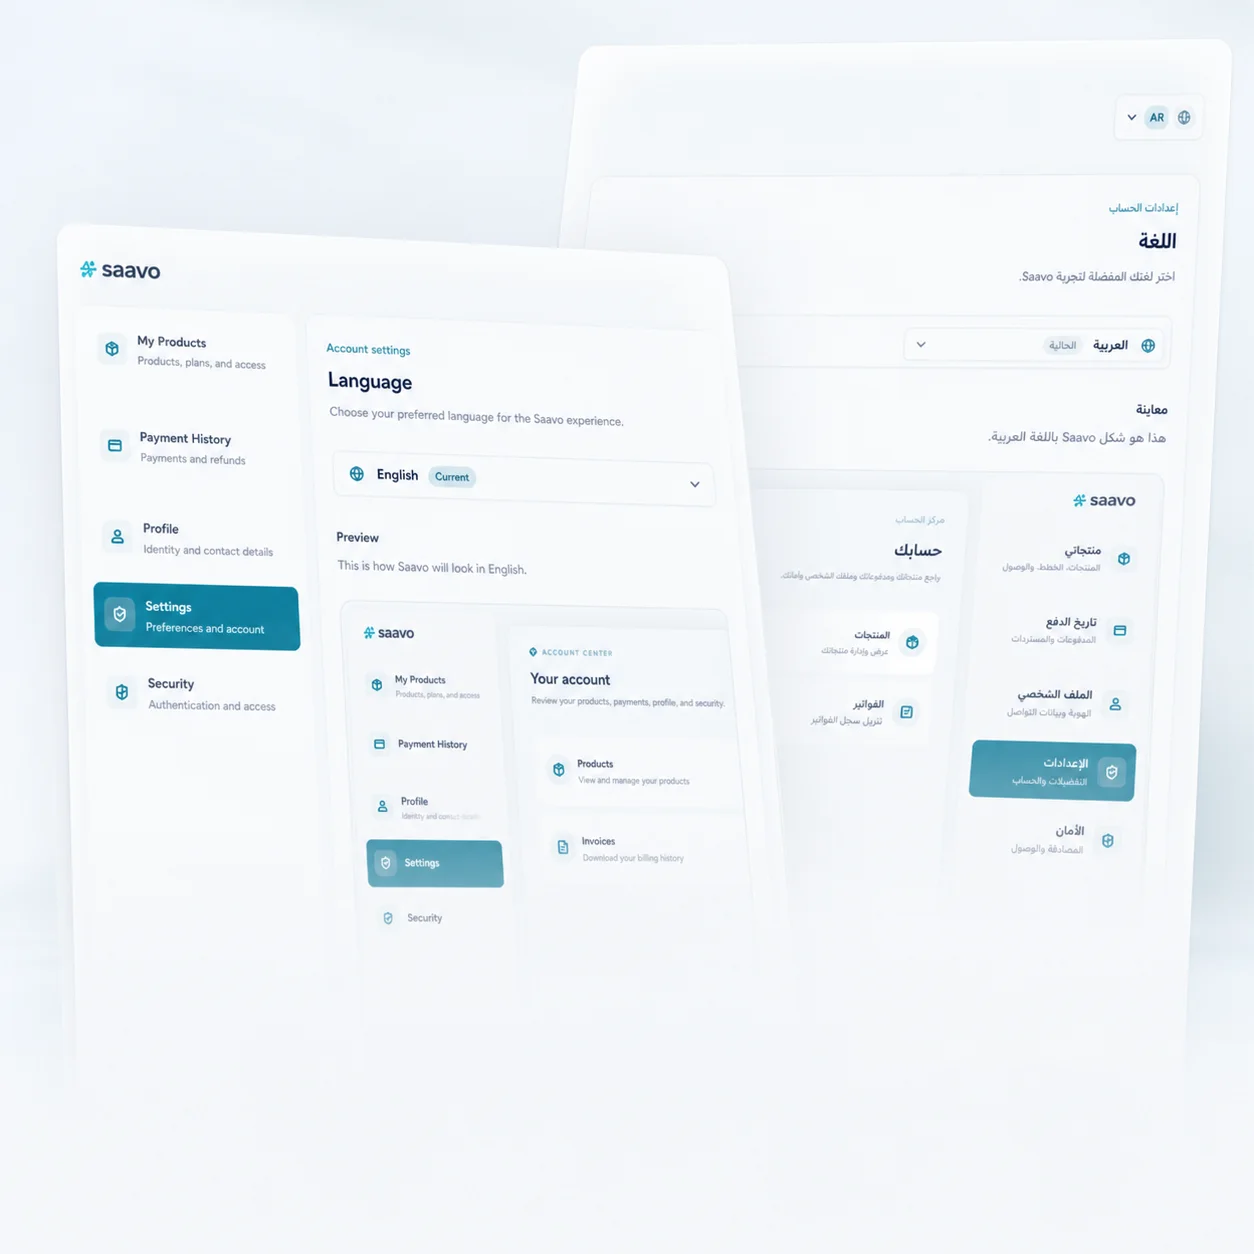
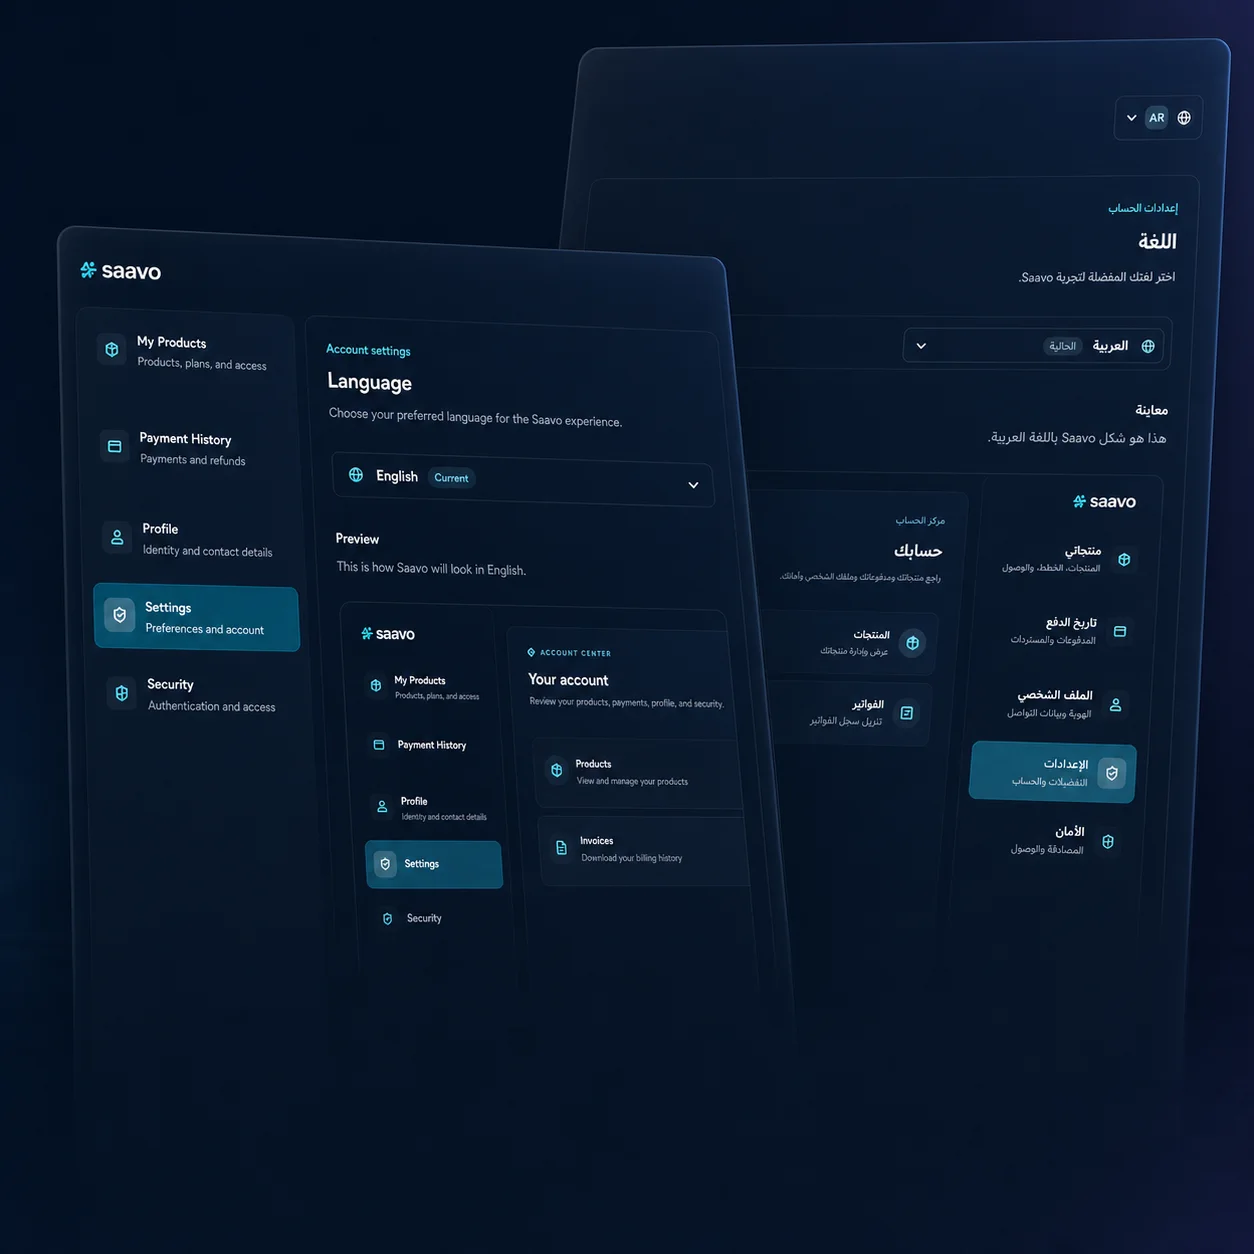
预配置多语言路由,并支持 RTL 布局。
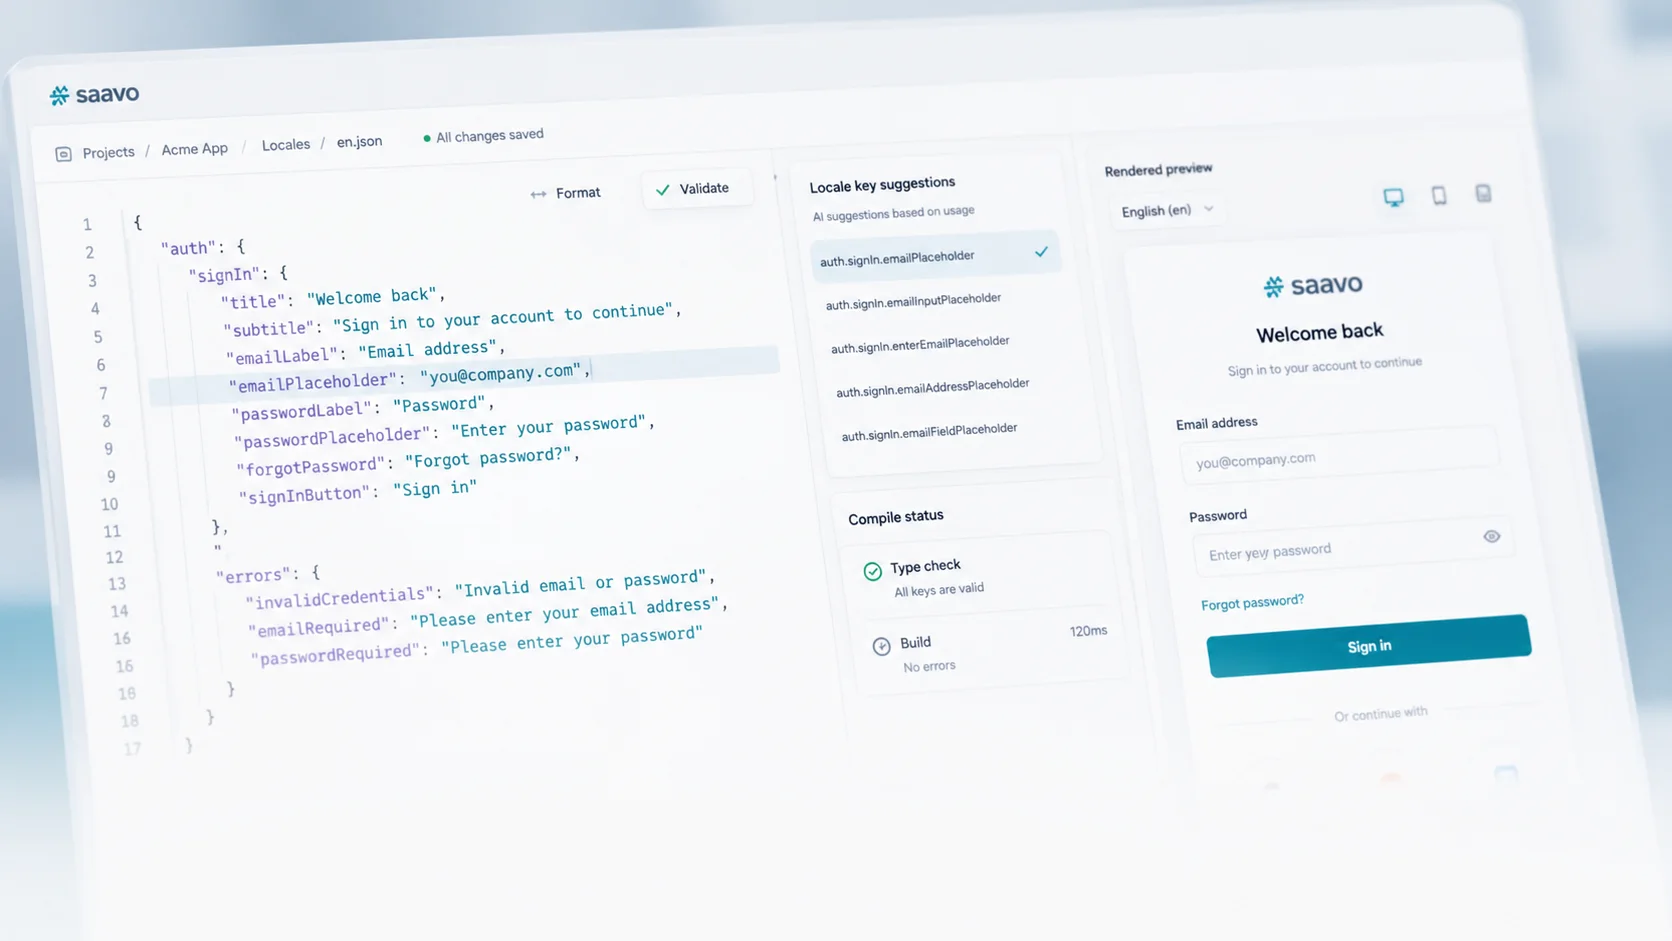
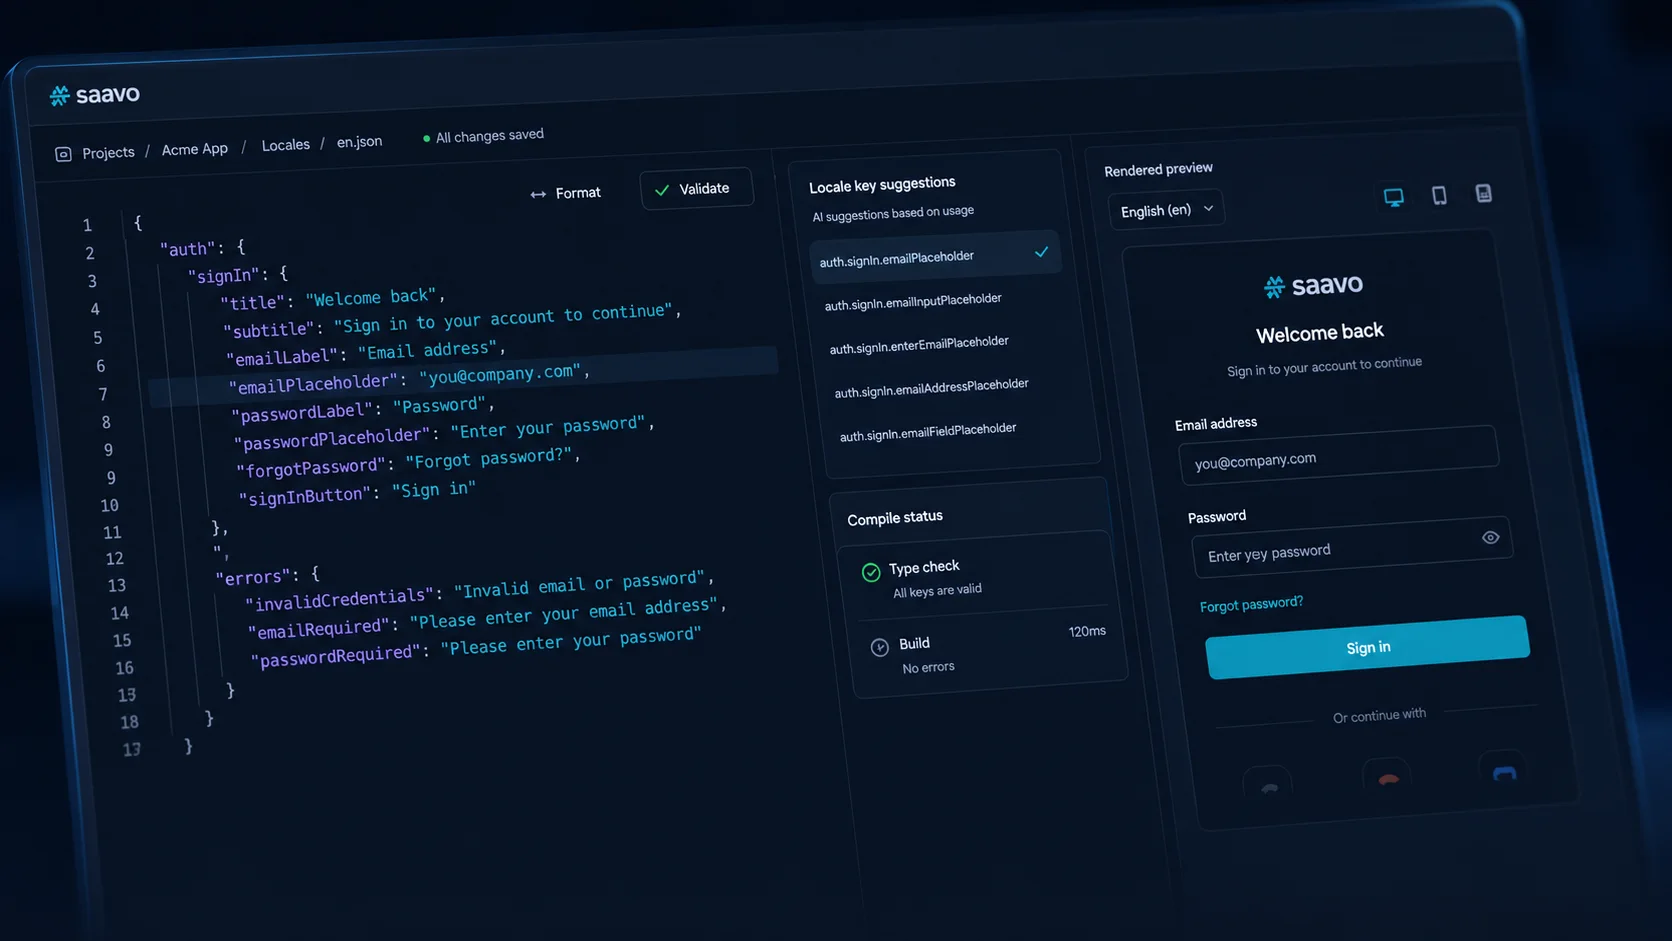
客户端、组件和 HTTP 响应共用一套类型安全的本地化契约。
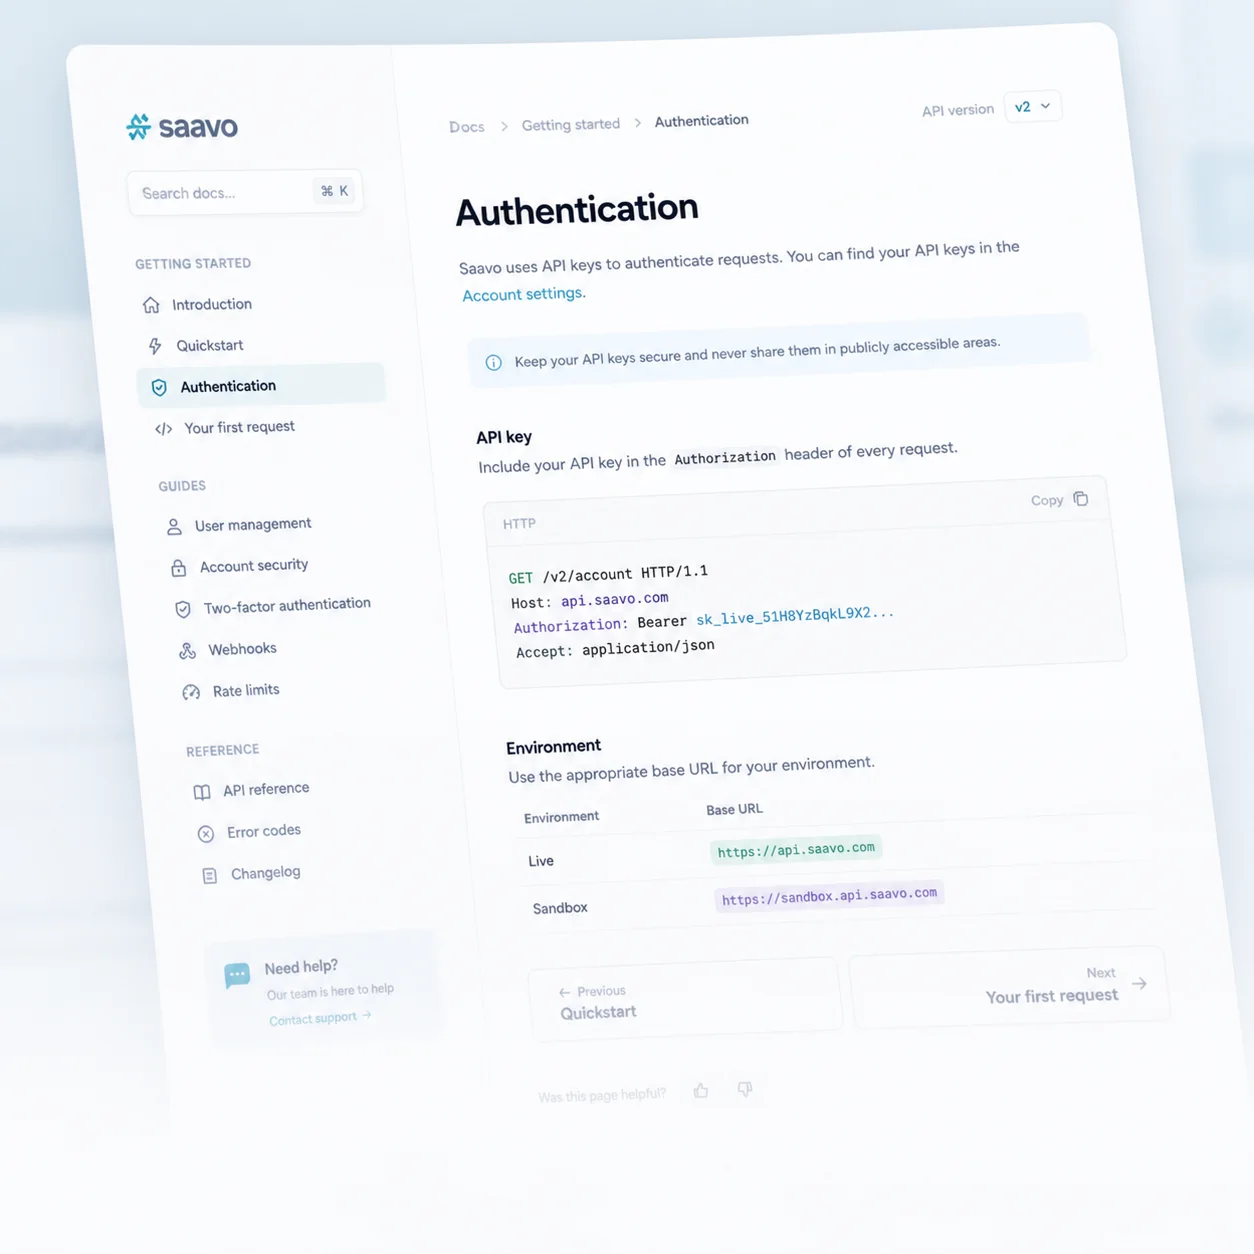
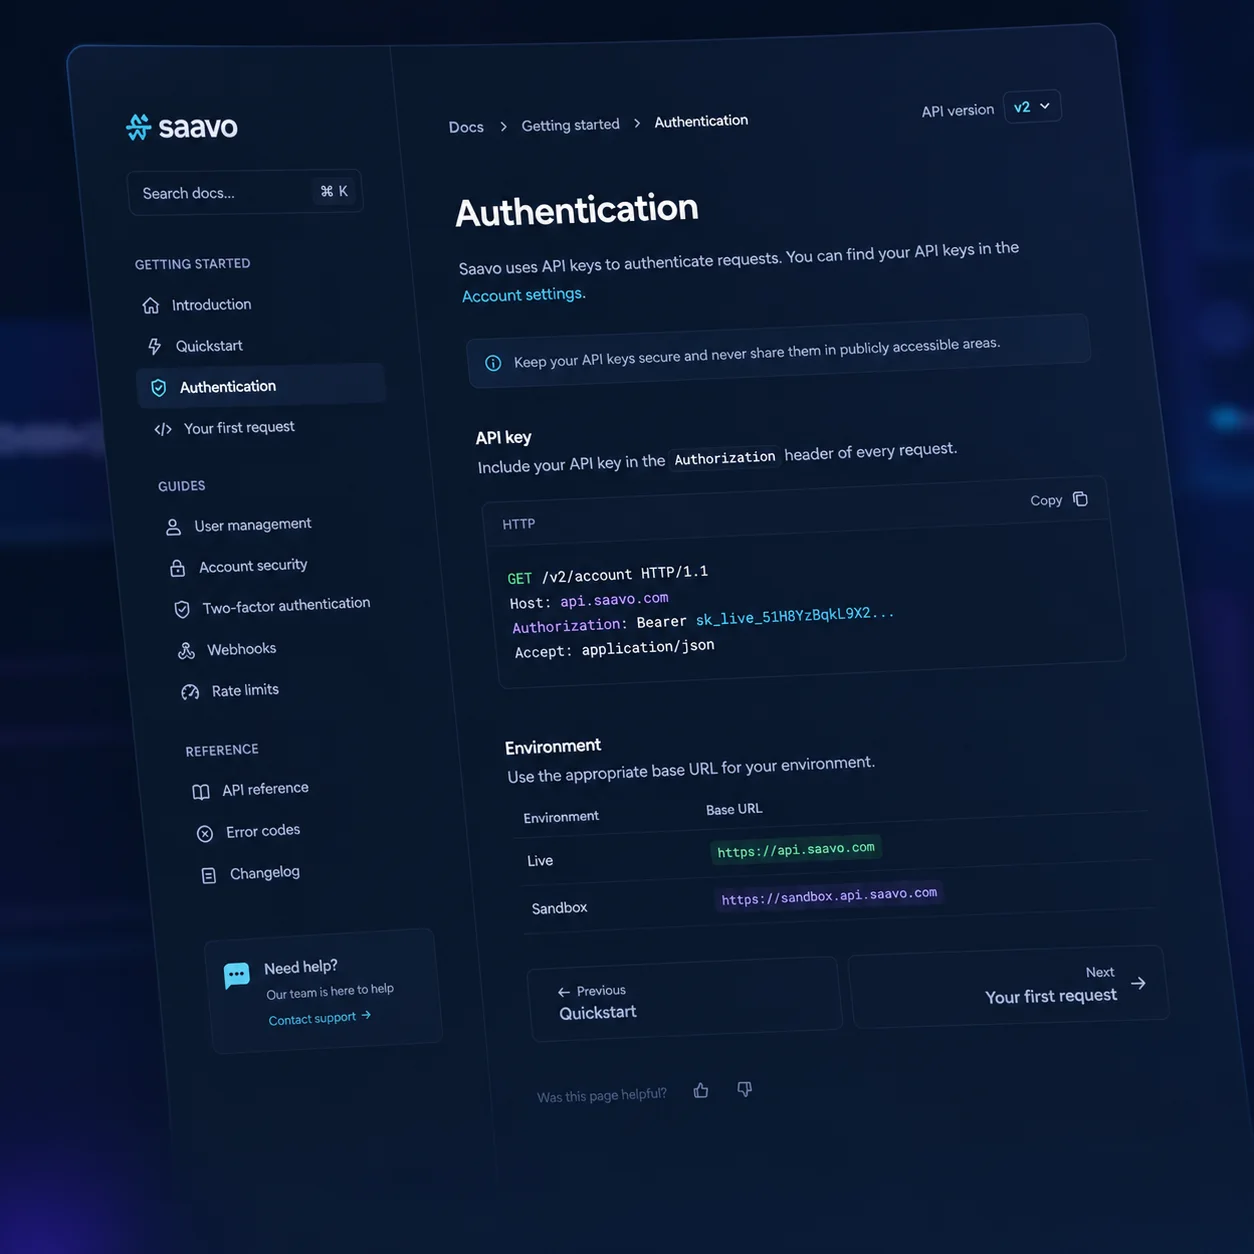
发布结构化的产品指南和参考内容。
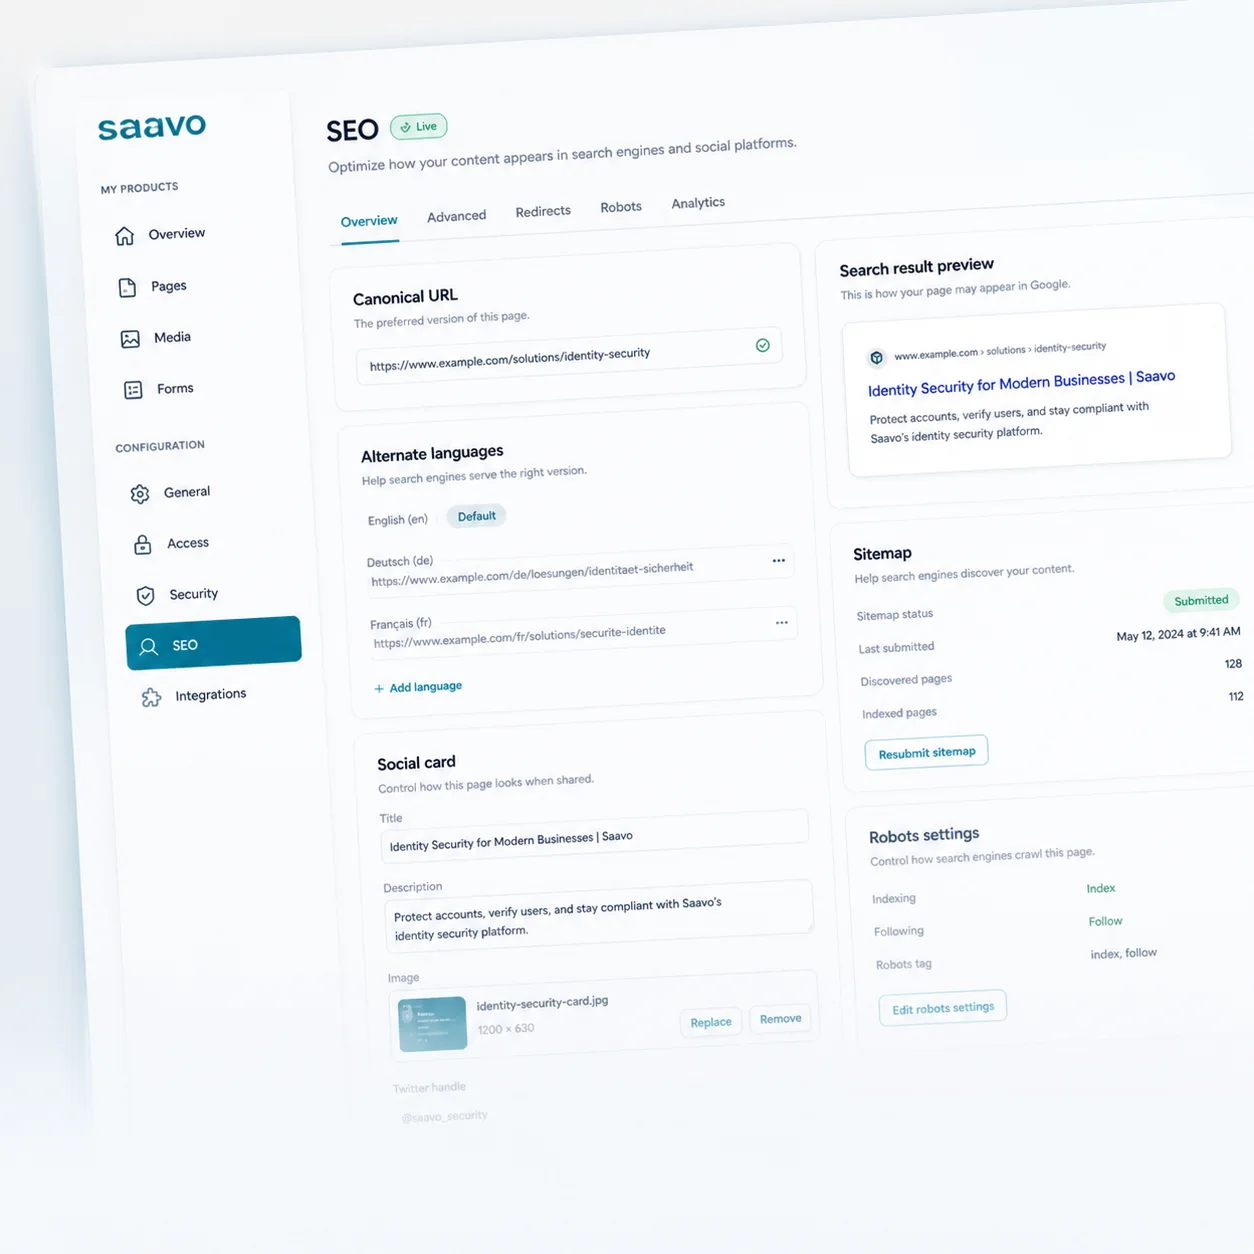
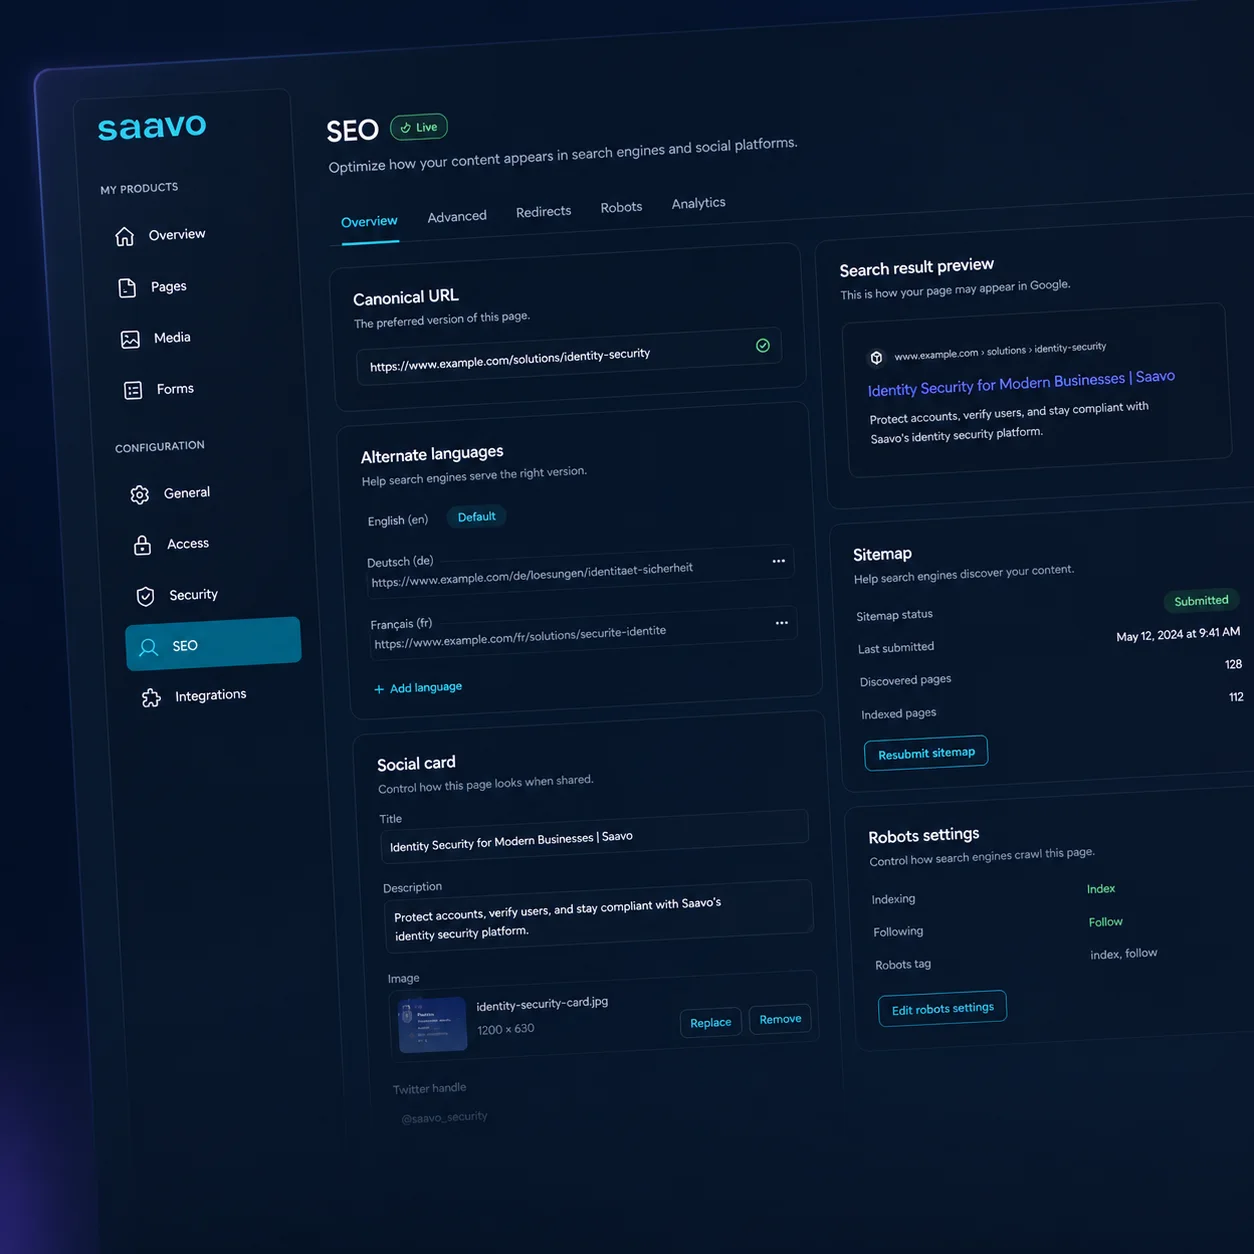
支持规范链接、多语言替代链接、社交元数据、站点地图和结构化数据。
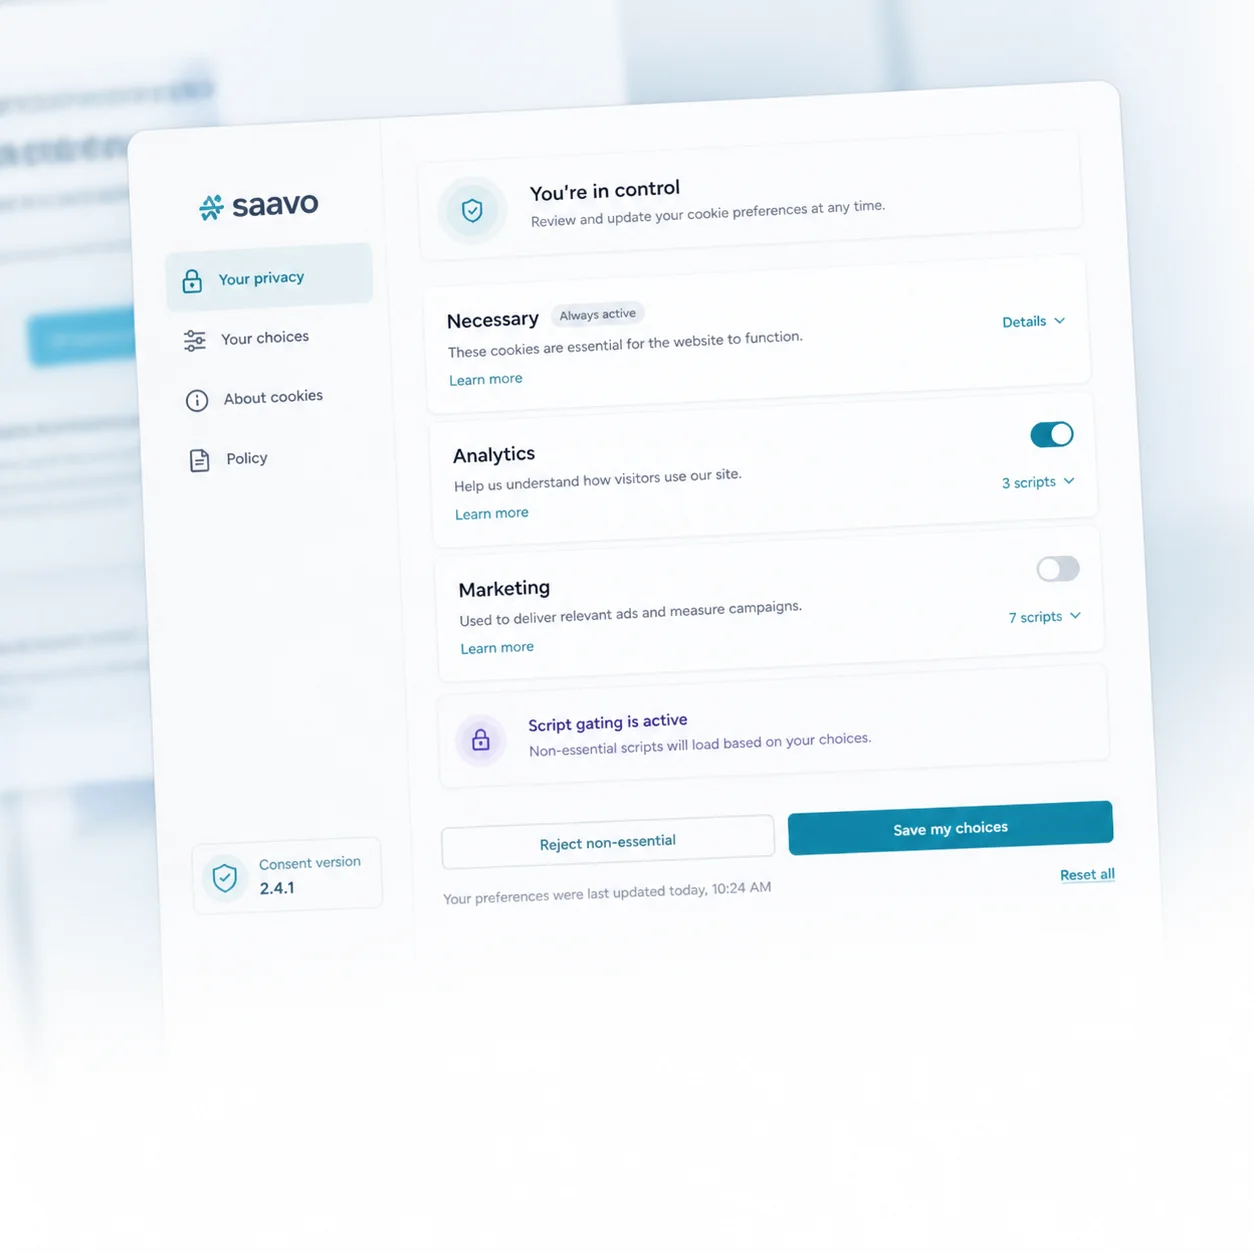
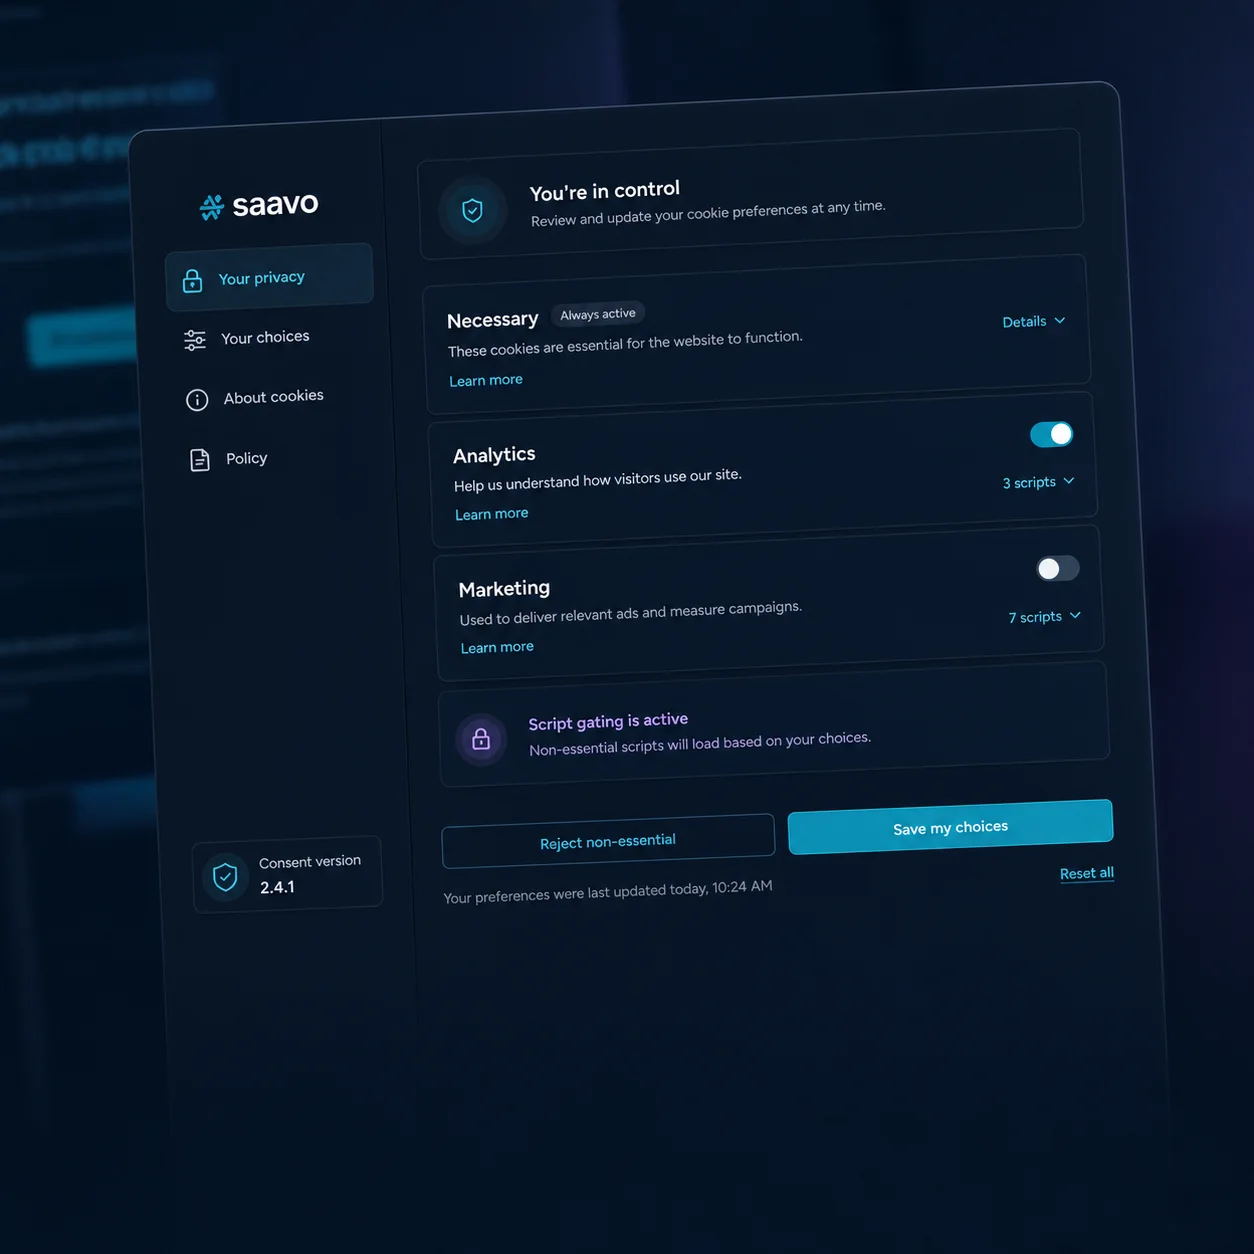
提供可版本化的同意偏好,以及根据同意状态加载的第三方脚本。
Cloudflare 原生开发基础框架
即使产品不断发展,运行时服务、数据持久化、异步任务、配置和各部分代码的职责归属仍然清晰明确。
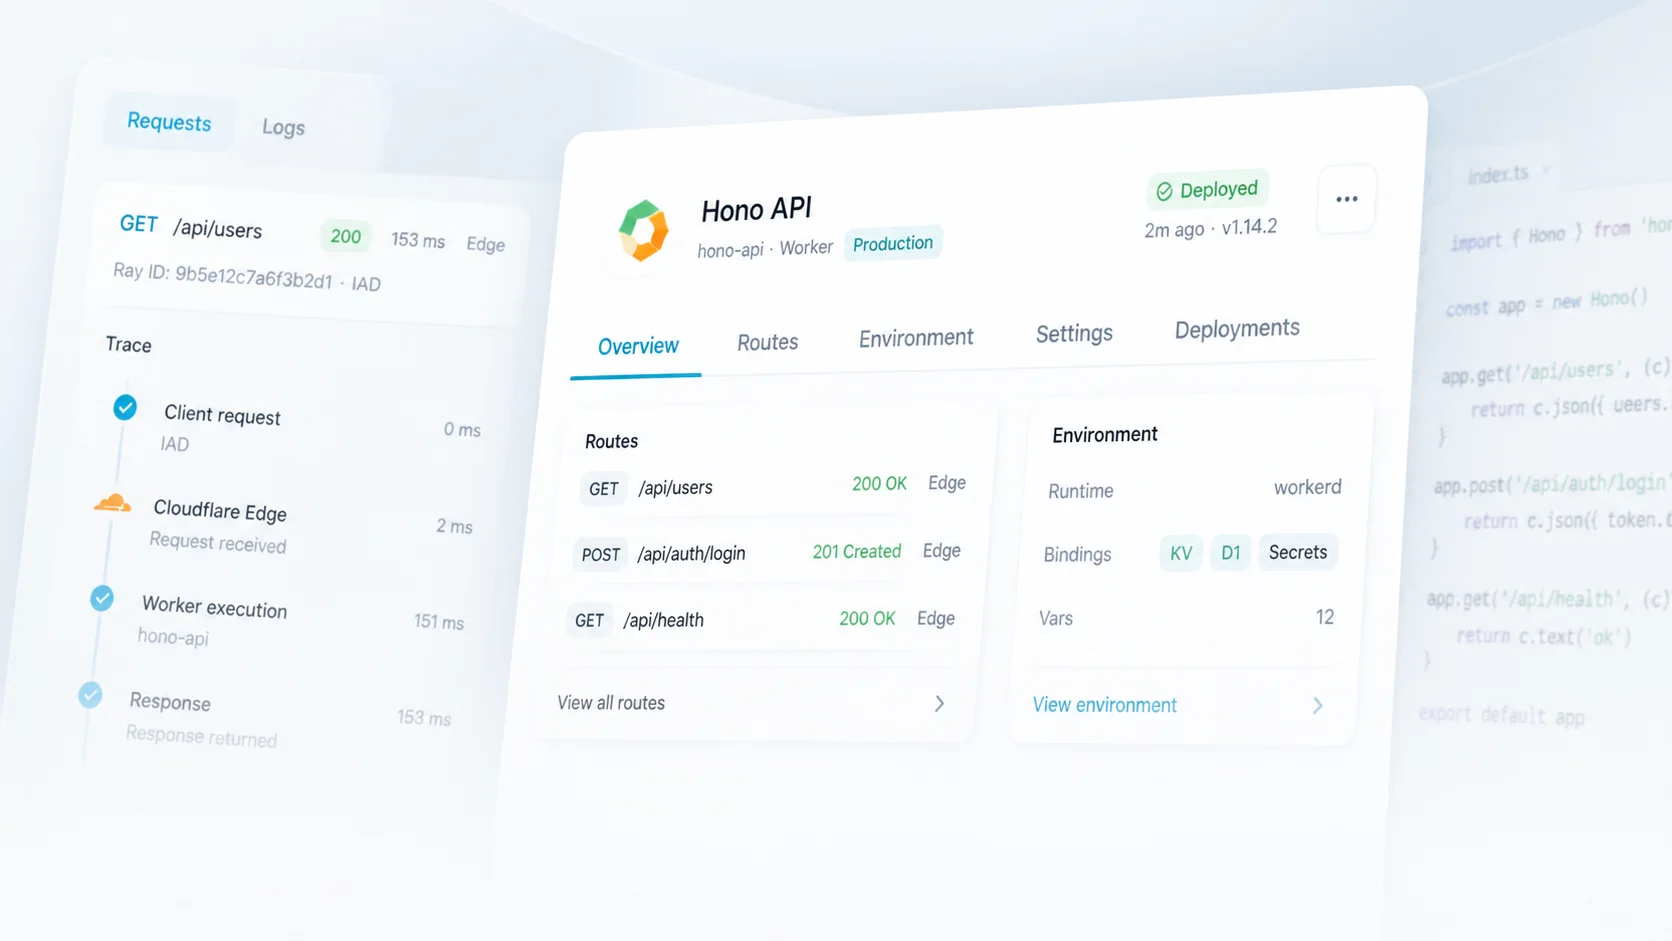
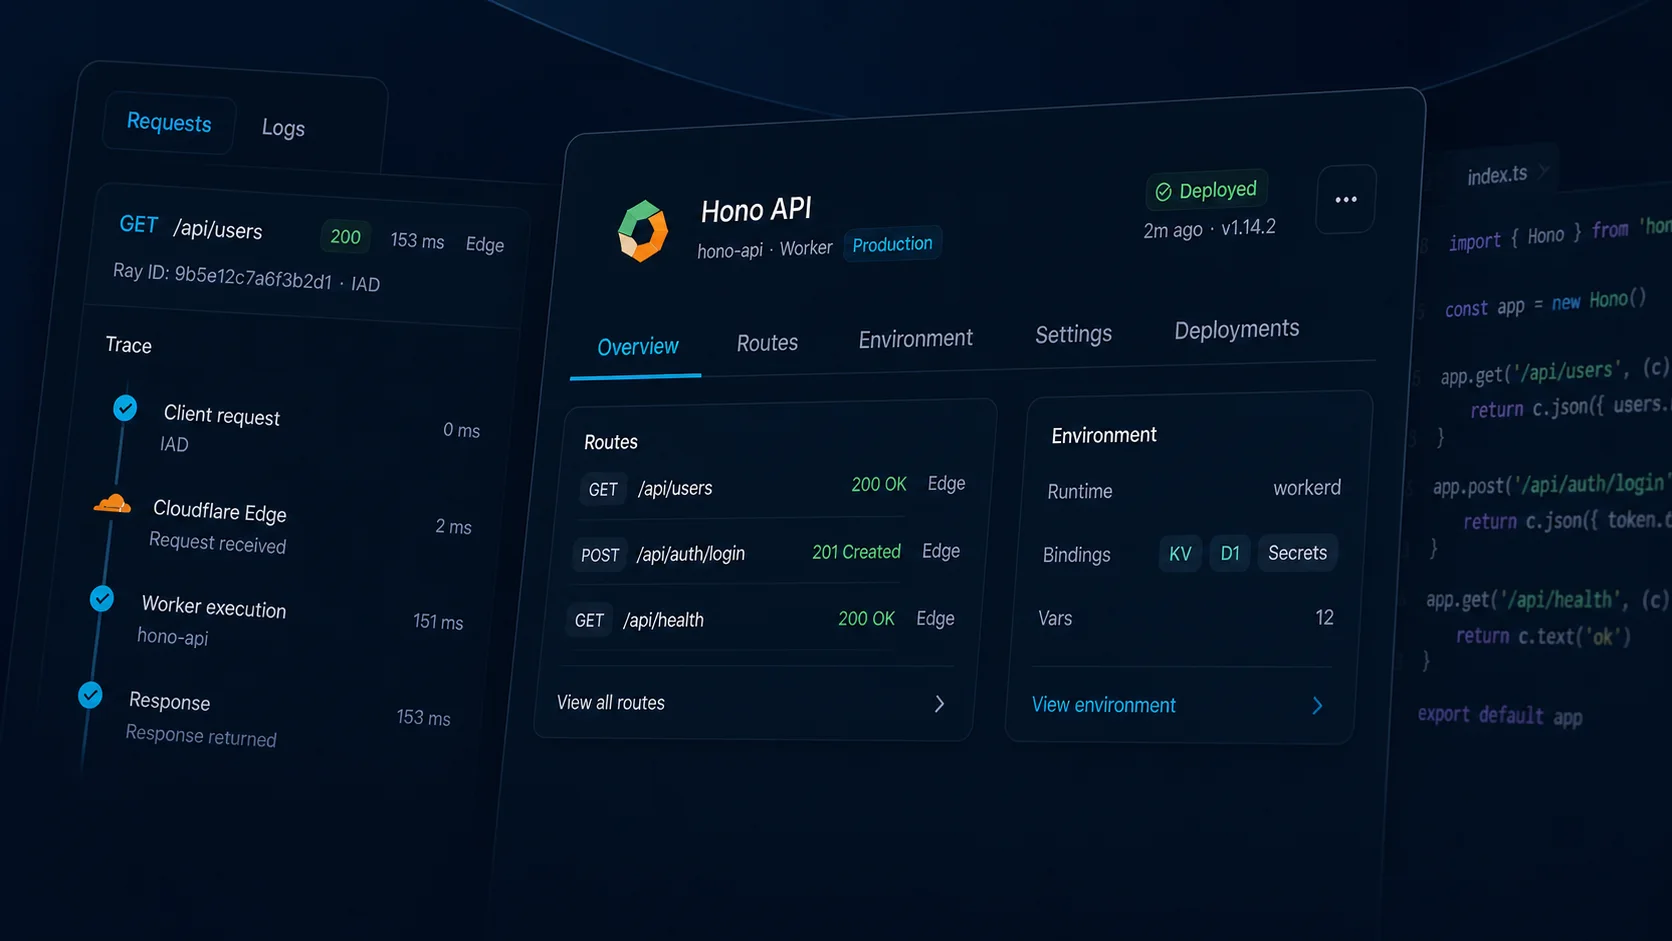
在 Cloudflare Workers 上运行 Hono 服务和 React 界面。
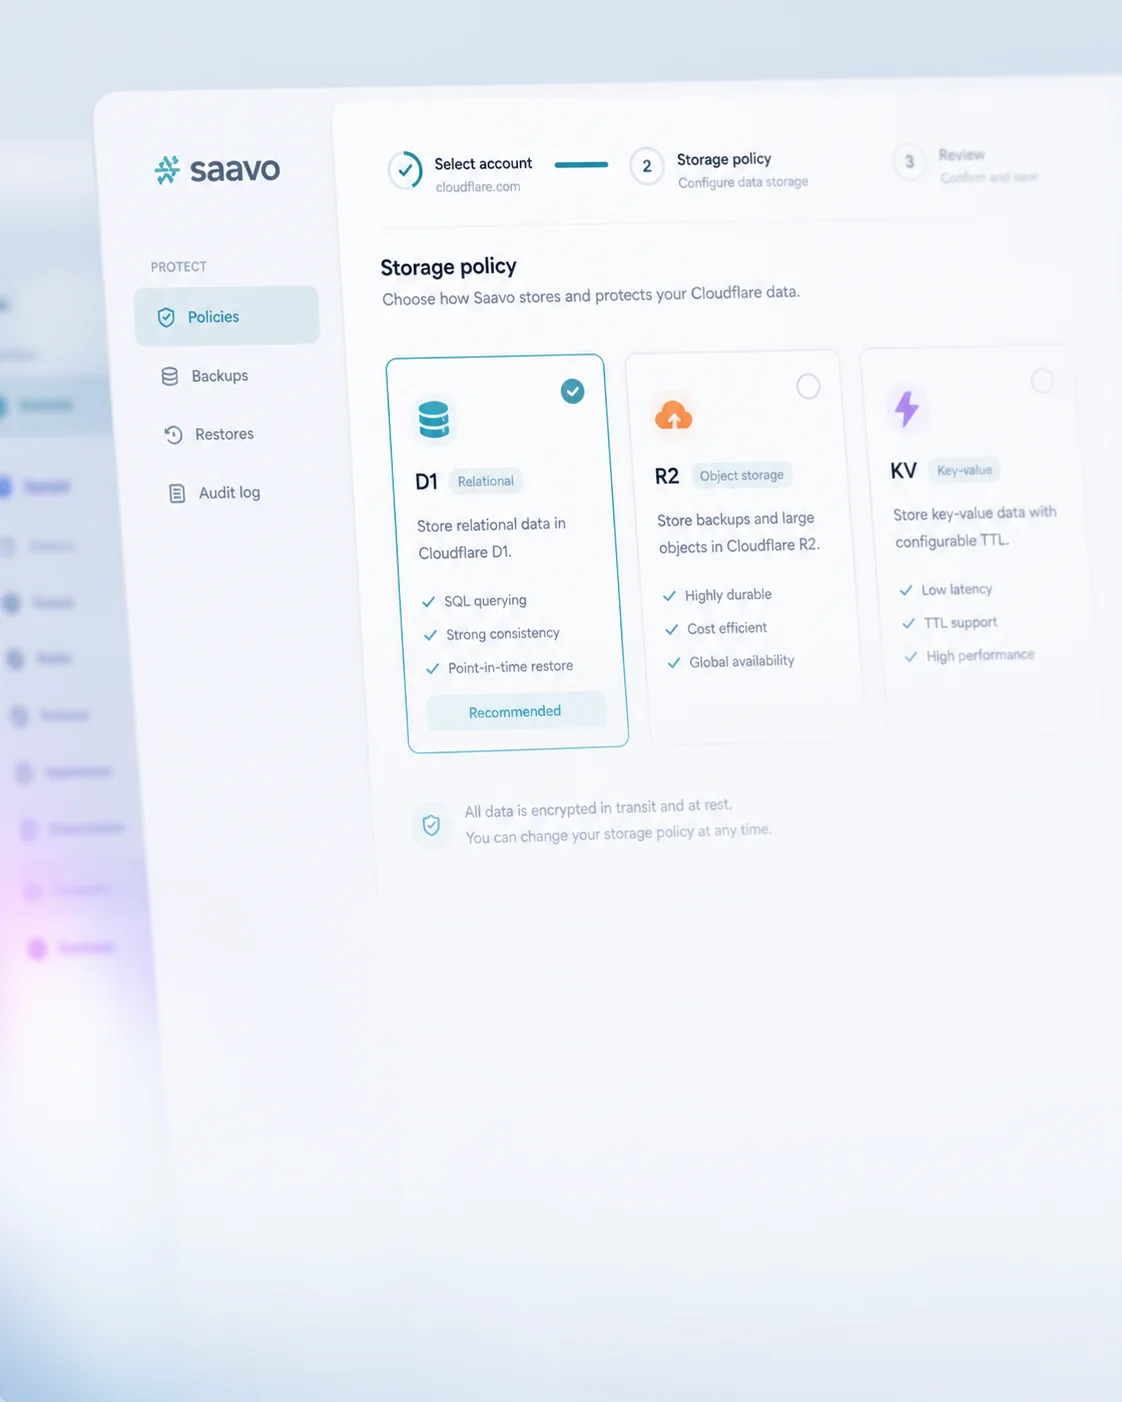
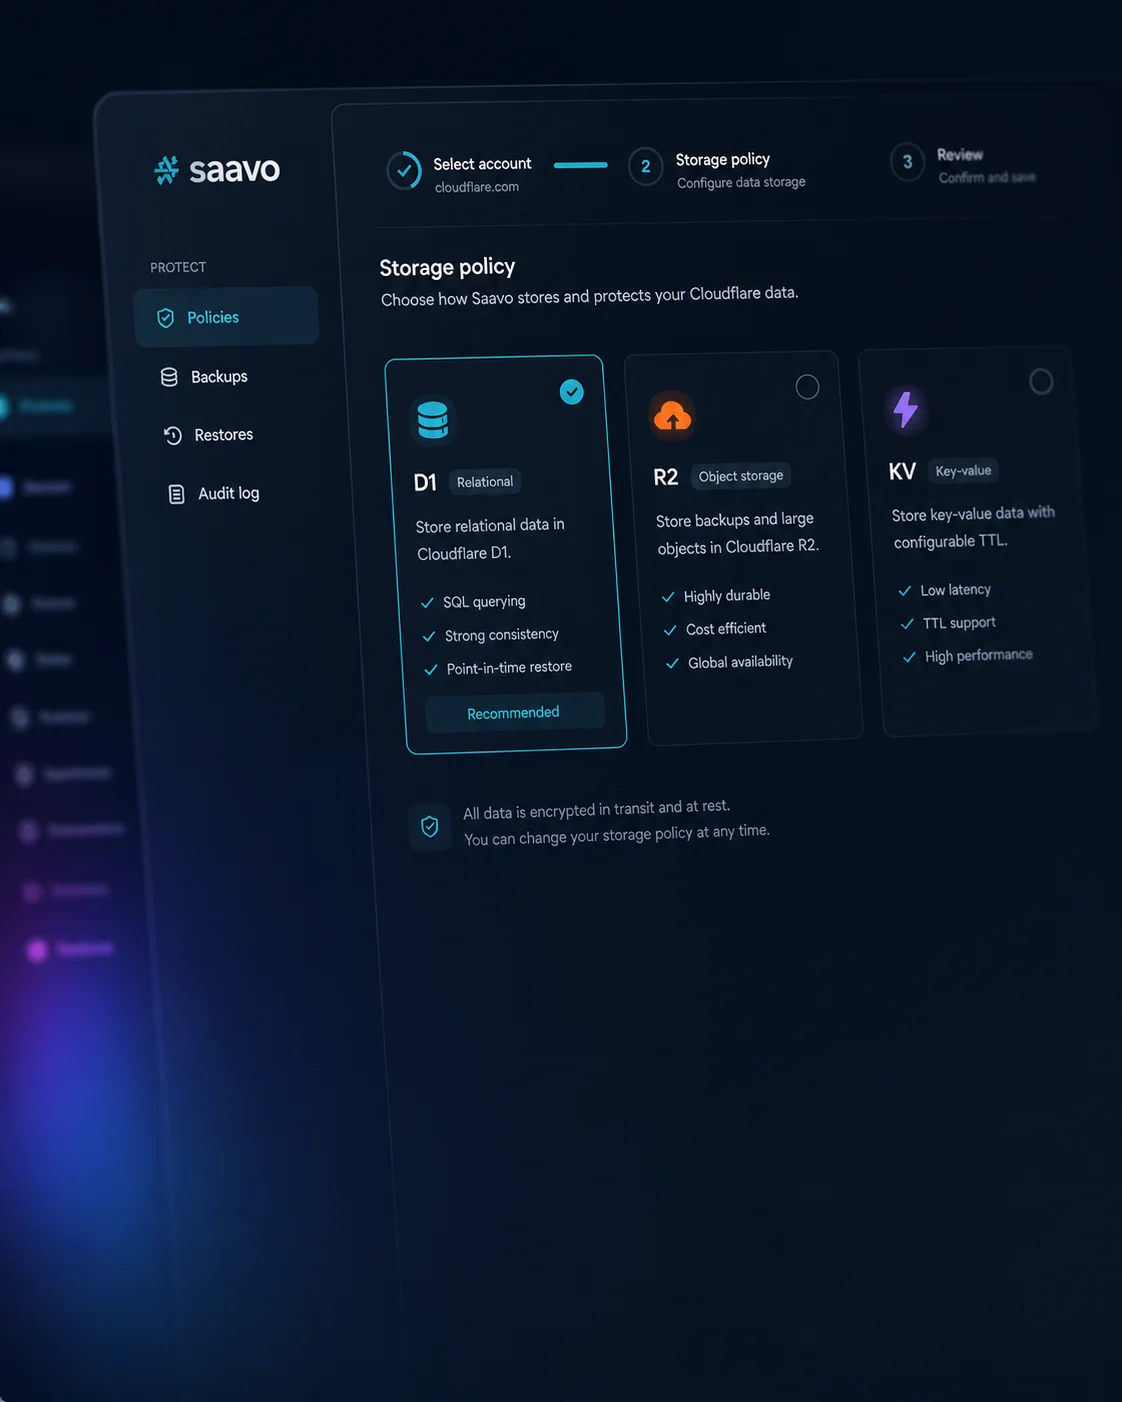
根据关系数据、对象数据和 TTL 数据的特点选择合适的存储方式。
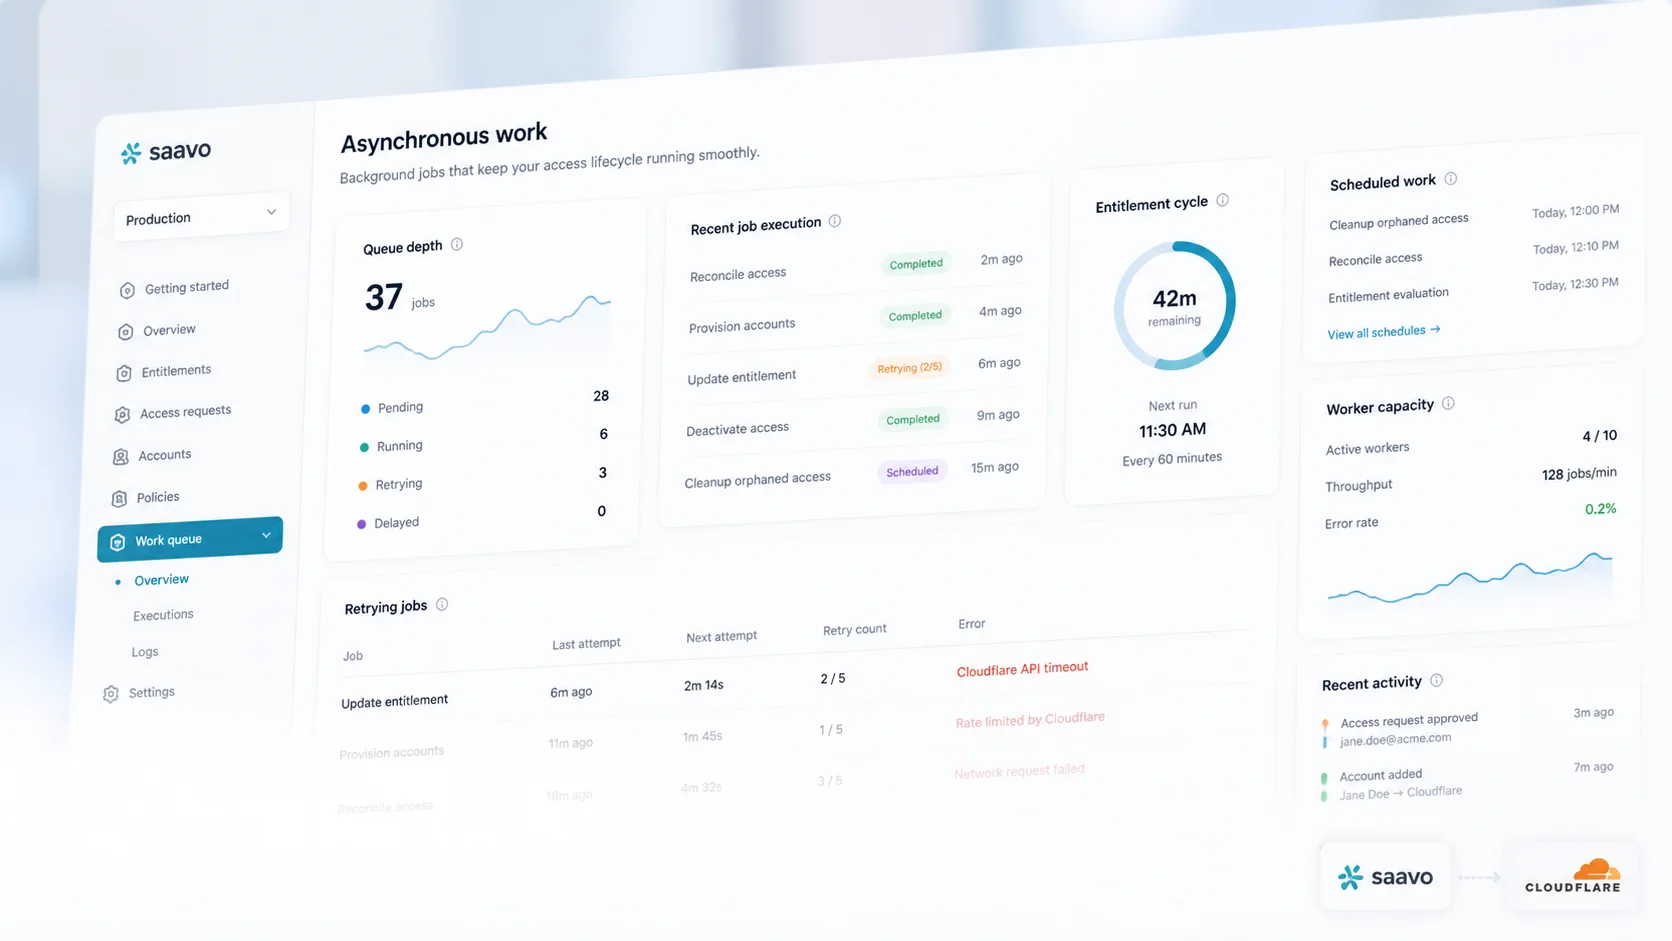
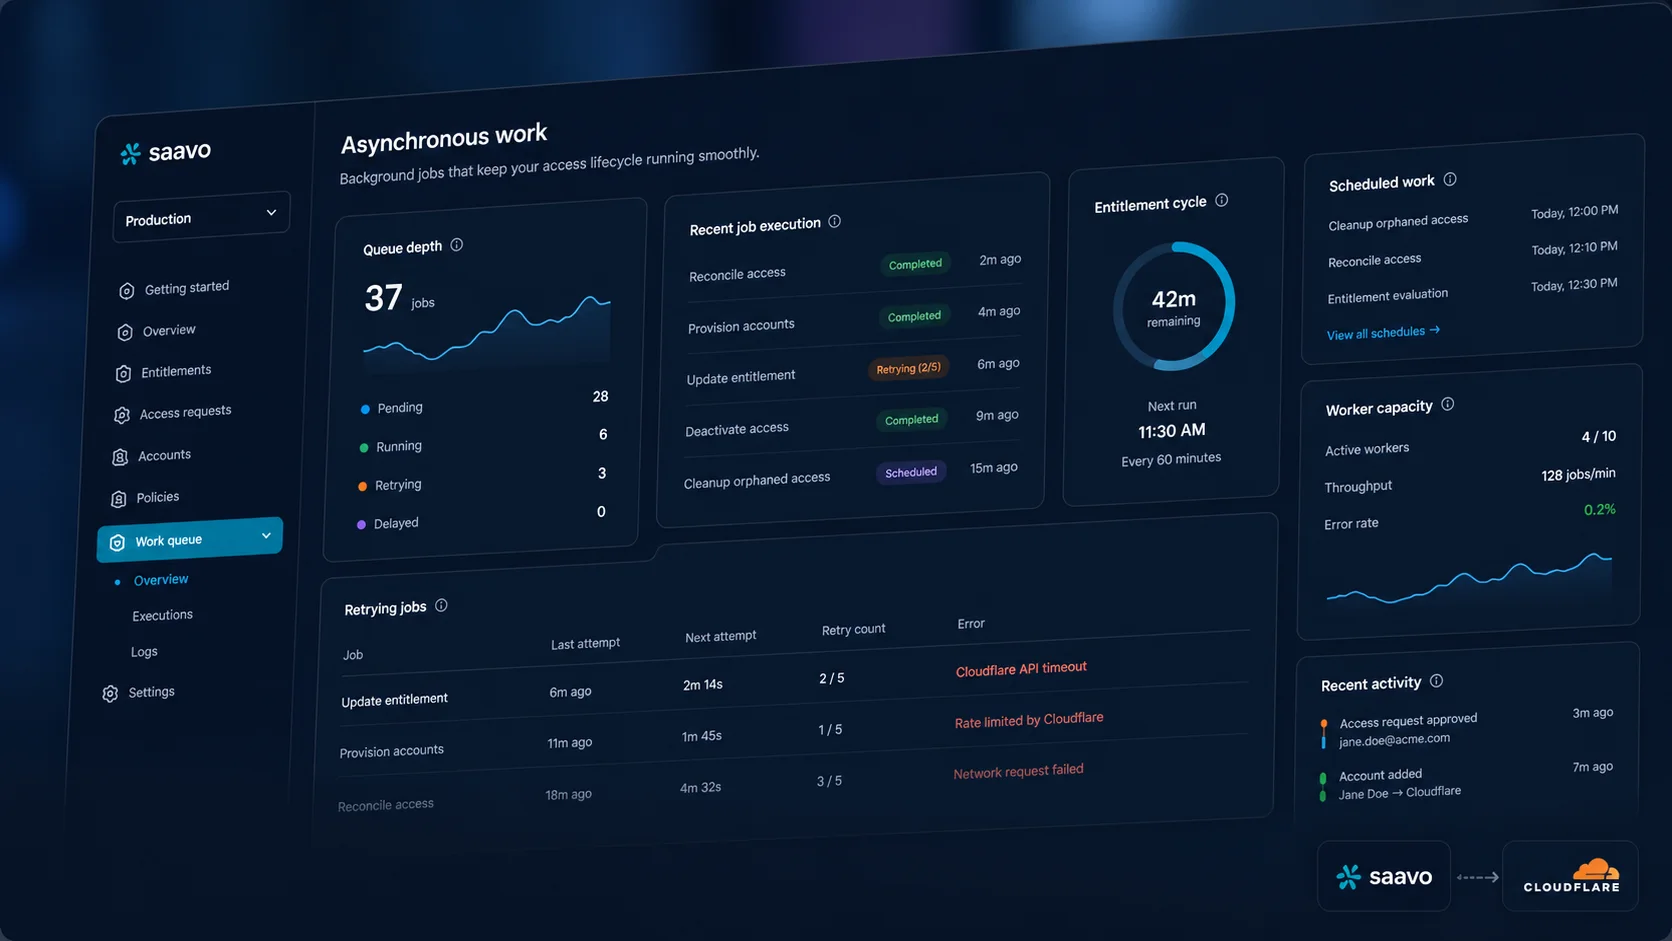
运行后台任务、清理任务和权益周期任务。
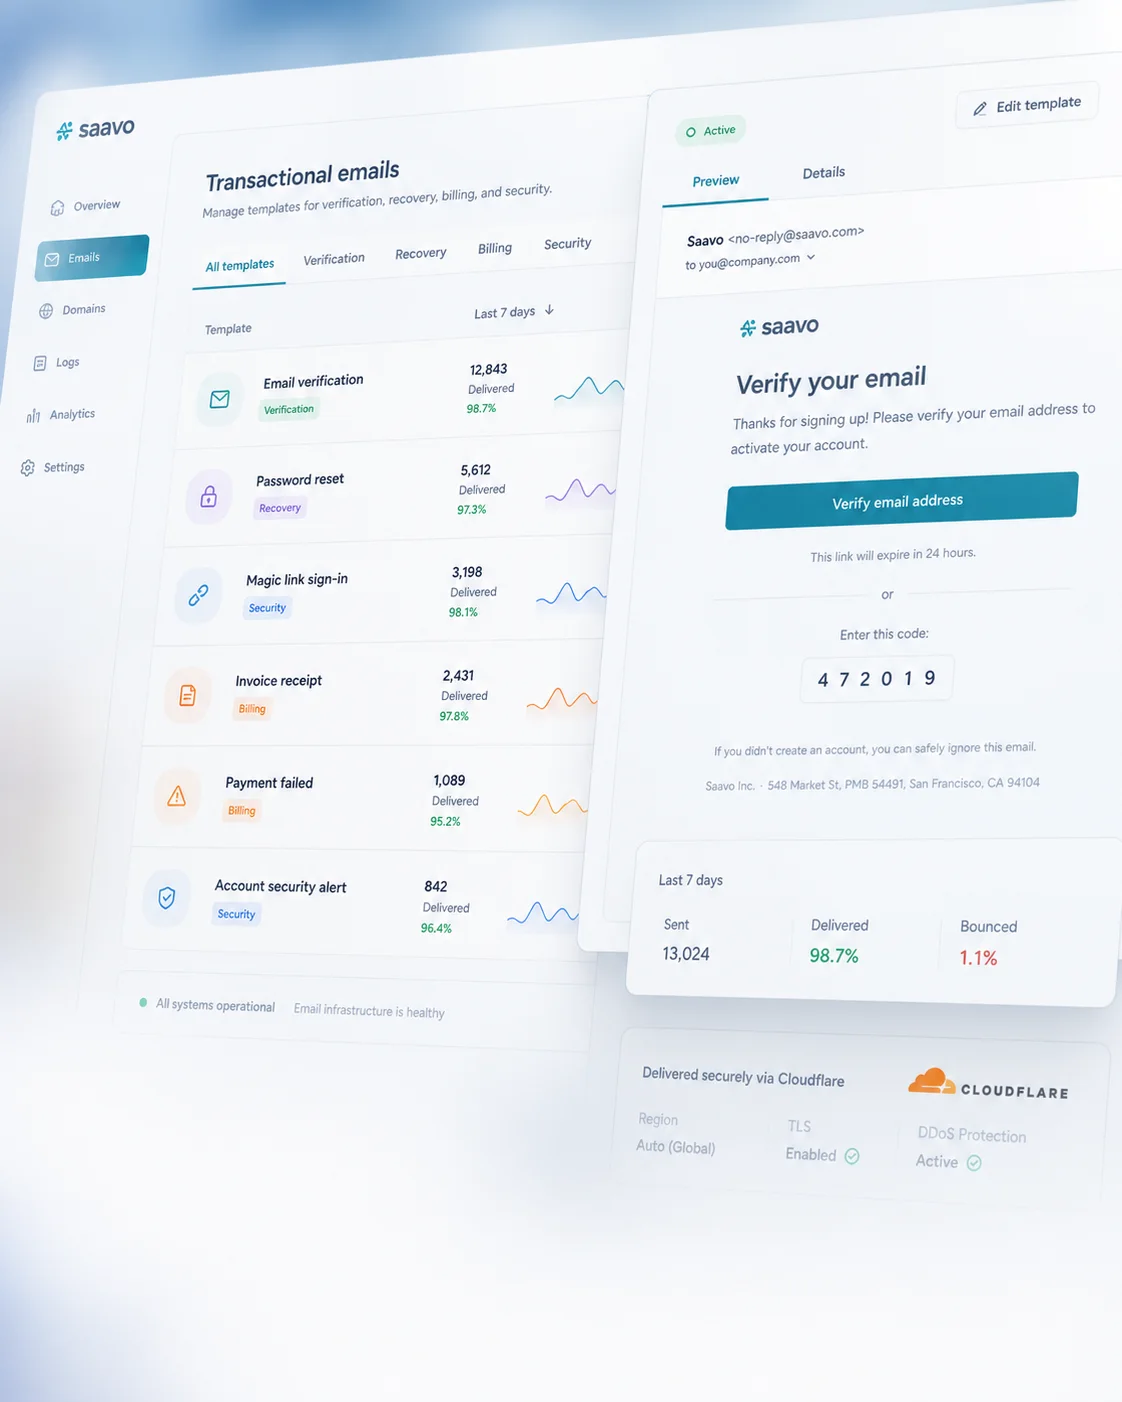
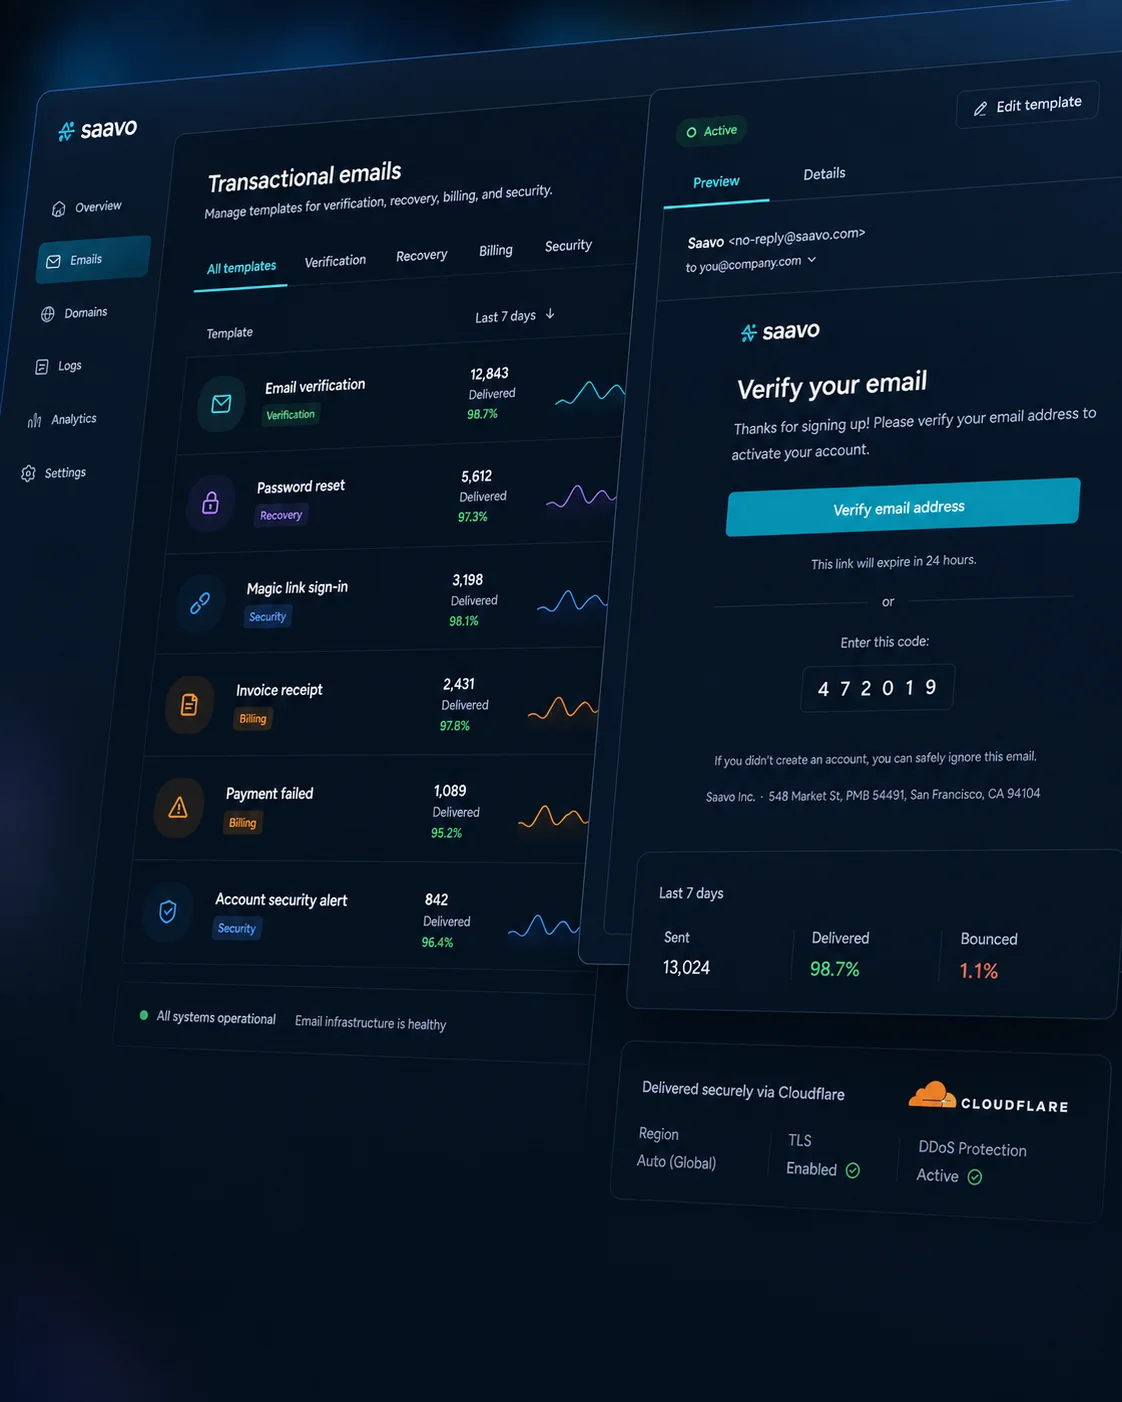
发送验证、恢复、计费和安全通知。
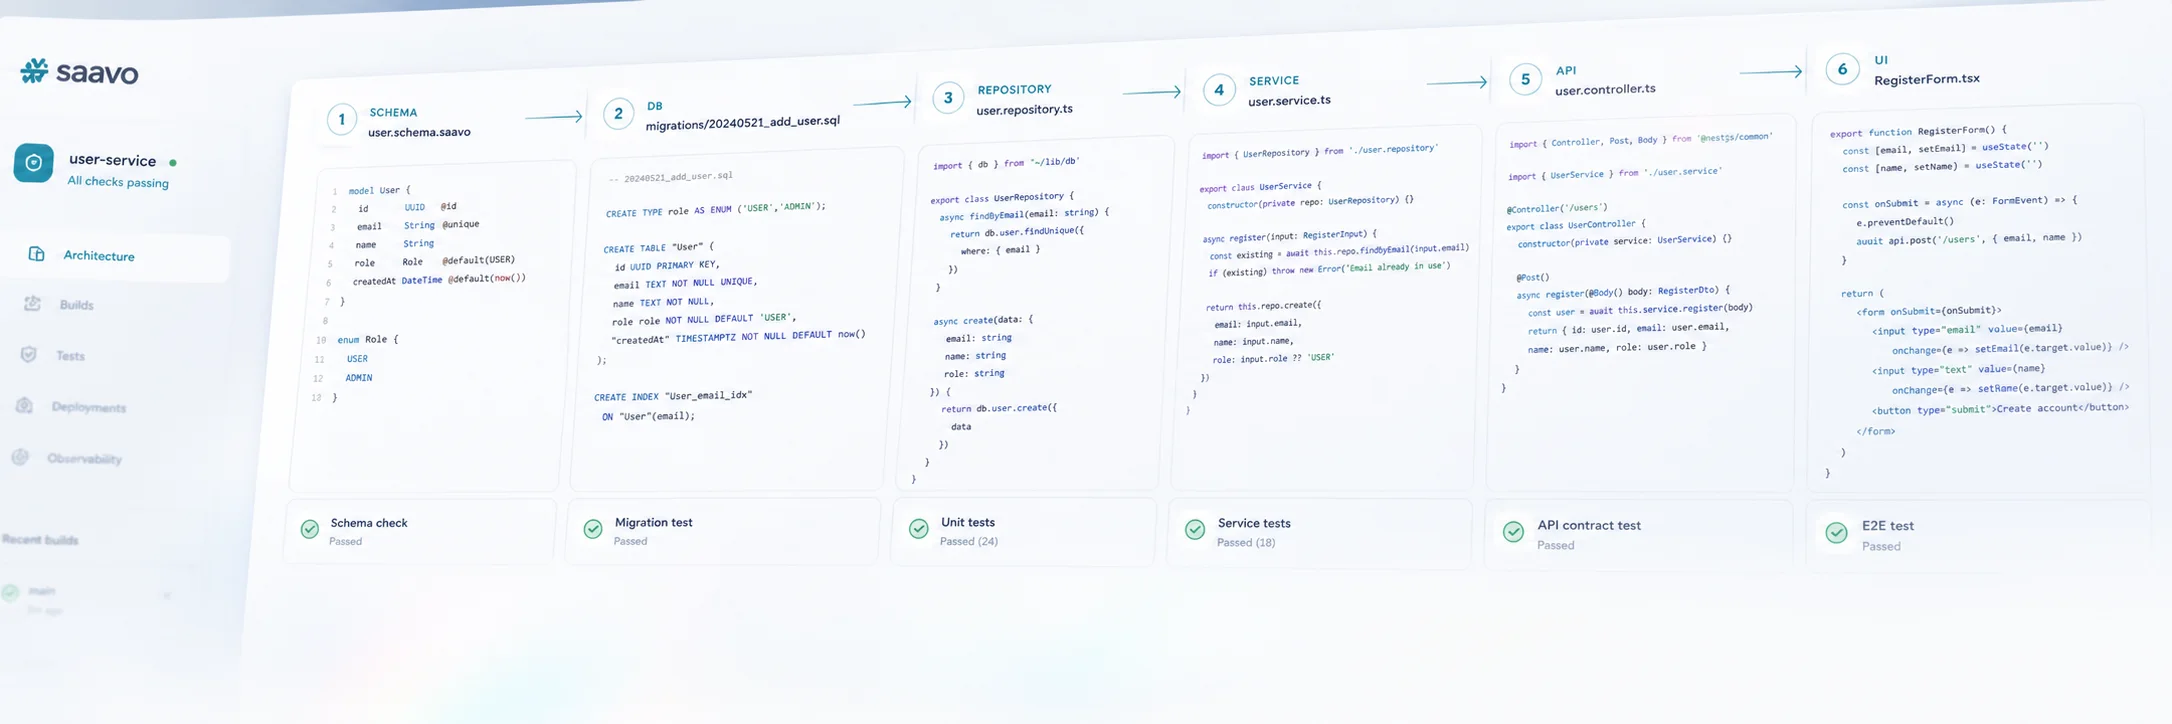
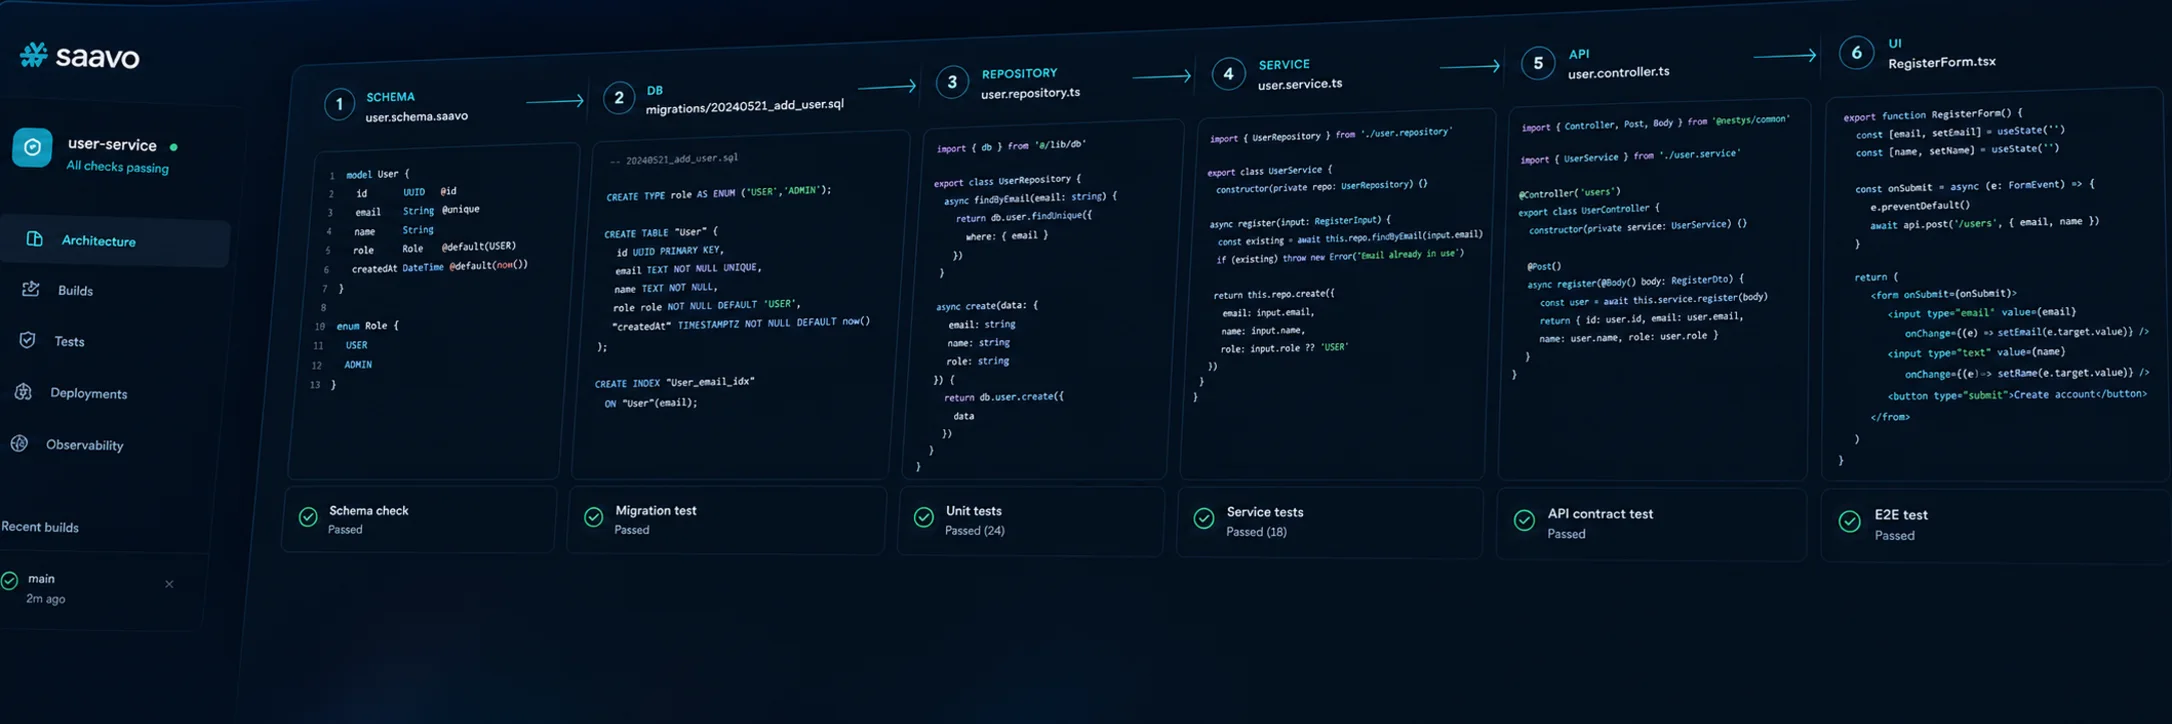
验证配置并保持 Schema → DB → Repository → Service → API → UI 的分层结构。
掌控基础框架
Saavo Starter 不仅提供源代码,也清楚呈现代码背后的运行流程,让后续修改依然易于理解。